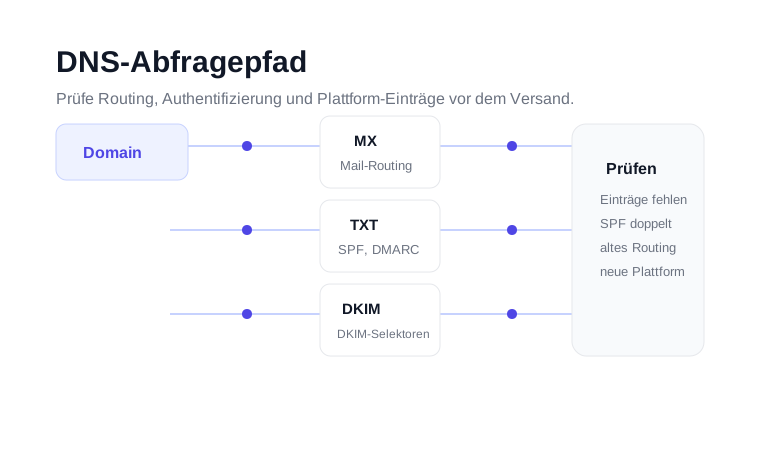
Was dir dieser DNS-Checker zum Prüfen zeigt
DNS ist die öffentliche Anweisungsebene einer Domain. Wenn ein Mailbox-Provider eine E-Mail empfängt oder bewertet, schaut er ins DNS, um zu verstehen, ob die Domain korrekt konfiguriert ist, ob Authentifizierungs-Records existieren und wohin Antworten oder eingehende Mail geleitet werden sollen. Ein kleiner DNS-Fehler kann ein großes Zustellbarkeitsproblem auslösen, weil er für jeden empfangenden Server sichtbar ist.
Dieser Checker ist hilfreich, wenn du eine neue E-Mail-Plattform anbindest, prüfst, ob ein SPF- oder DMARC-Record propagiert ist, bestätigst, dass MX-Records noch auf den richtigen Mail-Host zeigen, oder eine Domain vor einer Kampagne prüfst. Er ist kein Ersatz für bulk email verification, aber er hilft zu bestätigen, dass die Domain-Infrastruktur hinter einer Kampagne nicht gegen dich arbeitet.
Welche DNS-Records sind für E-Mail wichtig?
MX-Records
MX-Records sagen dem Internet, welche Server Mail für eine Domain empfangen. Fehlen MX-Records, kann eingehende Mail scheitern. Zeigen sie auf einen alten Provider, landen Antworten, Passwort-Resets oder Betriebsnachrichten am falschen Ort. Für Sales- und Marketing-Teams kann das die Antwortverarbeitung still und leise zerstören, selbst wenn ausgehende Mail scheinbar noch rausgeht.
TXT-Records
TXT-Records enthalten in der Regel SPF- und DMARC-Records. SPF listet die Dienste auf, die für die Domain Mail versenden dürfen. DMARC sagt empfangenden Systemen, wie sie Nachrichten bewerten sollen, die die Authentifizierung nicht bestehen. Eine Domain darf nur einen SPF-Record haben, deshalb sind doppelte SPF-Records ein häufiger Grund, warum sonst normale Kampagnen plötzlich an Authentifizierungs-Checks scheitern.
DKIM-Selector-Records
DKIM-Records werden unter Selector-spezifischen Namen gespeichert, etwa selector._domainkey.example.com. Sie belegen, dass eine Versandplattform eine Nachricht für die Domain signiert hat. Bittet dich deine E-Mail-Plattform, einen DKIM-Selector zu veröffentlichen, bestätige mit dem DNS-Checker, dass der Record nach der Propagation existiert.
A-, AAAA-, CNAME- und NS-Records
A- und AAAA-Records ordnen einem Namen eine IP-Adresse zu. CNAME-Records verweisen von einem Hostnamen auf einen anderen. Nameserver-Records zeigen, welcher DNS-Provider die Domain steuert. Diese Records sind wichtig, wenn dich eine Versandplattform bittet, Tracking-Domains, gebrandete Links oder Return-Path-Records anzubinden.
Ein praktischer Workflow zur DNS-Fehlersuche
Bestätige, dass die Domain noch auf den erwarteten DNS-Provider und Mail-Host zeigt. So erwischst du Migrationen, die nur halb abgeschlossen wurden.
Achte auf SPF und DMARC. Hat die Domain mehrere SPF-Records, führe sie zusammen, bevor du von mehreren Plattformen aus versendest.
Stell sicher, dass DKIM-Selektoren, gebrandete Tracking-Domains und Verifizierungs-Tokens sichtbar sind, bevor du dich auf die Versandplattform verlaesst.
Wenn das Domain-Setup sauber ist, nutze E-Mail-Verifizierung oder bulk verification um ungueltige Empfaengeradressen zu entfernen.
Wann du dieses Tool nutzen solltest
Nutze den DNS-Checker, bevor du eine neue Versanddomain startest, nach einem Wechsel des E-Mail-Anbieters, wenn ein Deliverability-Check eine fehlende Authentifizierung meldet oder wenn ein Support-Team dich bittet nachzuweisen, dass ein DNS-Eintrag aktiv ist. Auch fuer Agenturen mit mehreren Kundendomains ist er praktisch, weil er eine schnelle, wiederholbare Moeglichkeit bietet zu pruefen, ob die noetigen Eintraege existieren.
Wenn die DNS-Ebene korrekt aussieht, Kampagnen aber trotzdem zurueckkommen, geh vom Domain-Setup zur Listenqualitaet ueber. Ein gesunder Outbound-Prozess prueft beide Seiten: Die Versanddomain muss sich korrekt authentifizieren und die Empfaengerliste muss erreichbare Adressen enthalten.
Wenn dein Team mehrere Versanddomains verwaltet, halte die erwarteten MX-, SPF-, DKIM- und DMARC-Werte kurz fest. So faellt es leichter, unerwartete Aenderungen nach einer Anbieter-Migration, einer Agentur-Uebergabe oder einem DNS-Aufraeumprojekt zu erkennen.