SPF-Record-Generator
Erstell einen SPF-TXT-Record für die Mail-Dienste, die von deiner Domain senden dürfen, und veröffentliche ihn im DNS, bevor deine nächste Kampagnen- oder Produkt-Mail rausgeht.
TL;DR
- Nutze diesen SPF-Generator, um die IP-Adressen, MX-Server und E-Mail-Plattformen aufzulisten, die Mails für deine Domain versenden dürfen.
- Starte streng, wenn du jeden legitimen Sender kennst. Nutze Soft Fail nur, solange du deine Mail-Quellen noch prüfst.
- Führe nach dem Veröffentlichen des Records den SPF checker und den E-Mail-Gesundheitscheck aus, um zu bestätigen, dass das DNS sichtbar ist.
Konfiguriere deinen SPF-Record
-all (Hard Fail)
Für die meisten Setups empfohlen. Server, die nicht in deinem SPF-Record stehen, werden als Authentifizierungsfehler markiert.
~all (Soft Fail)
Nachrichten von nicht gelisteten Servern werden akzeptiert, aber markiert. Gut, um einen neuen SPF-Record zu testen, bevor du auf streng wechselst.
Lookup-Limit
SPF-Records haben ein Limit von 10 DNS-Lookups. Wird es überschritten, kommt es zu Fehlern. Nutze dieses Tool, um im Rahmen zu bleiben.
So baust du einen SPF-Record, der legitime Mails nicht kaputt macht
Ein SPF-Record ist ein TXT-Record im Root deiner Domain. Er sagt empfangenden Mailboxen, welche Systeme E-Mails für diese Domain senden dürfen. Diese Liste umfasst meist Google Workspace oder Microsoft 365 für Team-Mails, einen E-Mail-Dienstleister für Newsletter, einen Transaktions-E-Mail-Dienst für Belege und Passwort-Resets und manchmal ein CRM oder eine Sales-Engagement-Plattform.
Der sicherste Weg, SPF zu erstellen, ist, jede Versandquelle zu inventarisieren, bevor du auf eine Hard-Fail-Policy umstellst. Prüfe deinen E-Mail-Provider, dein CRM, deinen Helpdesk, dein Abrechnungssystem, deine Produkt-App und jedes Cold-Outreach-Tool, das von derselben Domain oder Subdomain sendet. Fehlt ein Sender im SPF, können Mailbox-Provider ansonsten legitime Mails als nicht authentifiziert behandeln.
SPF hat außerdem eine praktische Einschränkung: Mechanismen wie include:, a, mx, exists, and redirect können DNS-Lookups auslösen, und die SPF-Auswertung ist auf 10 DNS-Lookups begrenzt. Ein Record, der sauber aussieht, dieses Limit aber überschreitet, kann bei der Mailbox-Auswertung fehlschlagen. Halte den Record schlank, vermeide doppelte Includes und nutze dedizierte Subdomains, wenn verschiedene Teams oder Tools getrennte Versand-Setups brauchen.
Sammle jeden Dienst, der unter deiner Domain sendet — von Inbox-Mails über Newsletter, App-Benachrichtigungen und Rechnungen bis zu Sales-Tools.
Füge die nötigen IPs und Include-Domains hinzu, wähle die Fail-Policy und kopiere den generierten SPF-Wert.
Veröffentliche den Record, warte auf die DNS-Propagation und prüfe das Ergebnis dann mit dem SPF-Checker und dem DMARC-Checker.
Wo SPF mit DKIM, DMARC und Listenqualität zusammenspielt
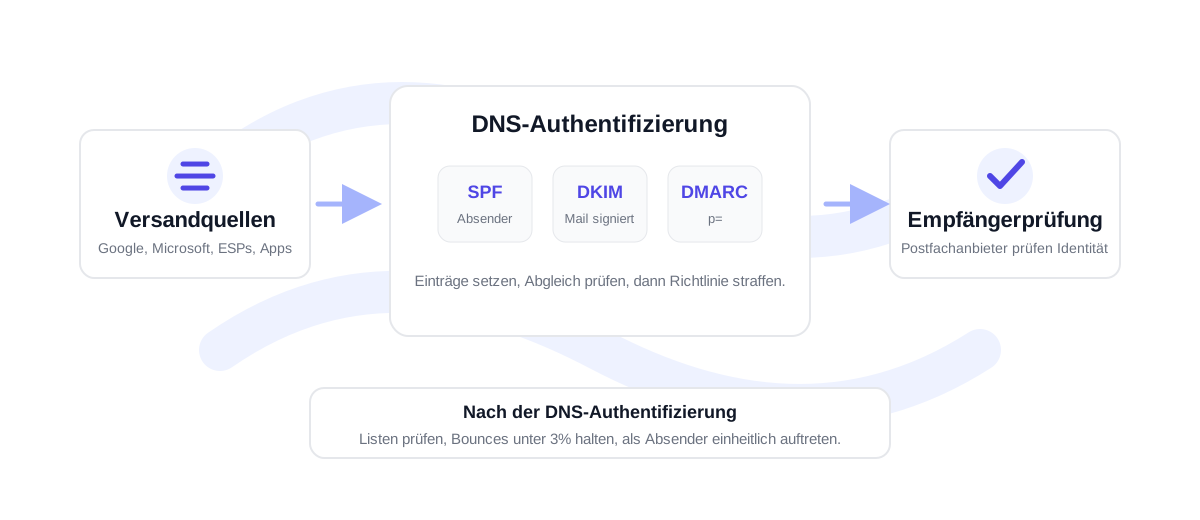
SPF ist notwendig, aber nicht das ganze Zustellbarkeits-Setup. DKIM signiert die Nachricht, damit empfangende Server bestätigen können, dass die Mail nach dem Versand nicht verändert wurde. DMARC sagt Mailbox-Providern, was zu tun ist, wenn SPF oder DKIM nicht mit der sichtbaren From-Domain übereinstimmen. Zusammen helfen diese Records den Mailboxen zu verstehen, ob eine Nachricht autorisiert ist.
Authentifizierung macht eine schlechte Liste nicht sicher. Wenn du an veraltete, falsch geschriebene oder riskante Adressen sendest, kann die Authentifizierung zwar bestehen, während Bounce-Rate und Beschwerde-Signale deine Absenderreputation trotzdem schädigen. Verifiziere bei Kampagnen und CRM-Exporten die Liste zuerst mit den kostenlosen E-Mail-Verifizierer oder Bulk-Verifizierung, bevor du sendest. Eine Bounce-Rate unter 3% ist gesund; 3-5% braucht Bereinigung und Prüfung; über 5% ist für eine Versanddomain hochriskant.
Dokumentiere bei Teams mit mehreren Sendern, wer für welchen Include zuständig ist, bevor du Änderungen veröffentlichst. Das erleichtert spätere Audits, wenn ein Anbieter entfernt, eine Subdomain hinzugefügt oder eine Versandplattform ihren empfohlenen SPF-Include ändert.
SPF-Generator-FAQ
Wo veröffentliche ich einen SPF-Record?
Veröffentliche den generierten Wert als TXT-Record im Root der Versanddomain, etwa example.com. Wenn du von einer Subdomain sendest, veröffentliche den SPF-Record stattdessen auf dieser Subdomain.
Soll ich -all oder ~all verwenden?
Nutze -all, wenn du sicher bist, dass der Record jeden legitimen Sender enthält. Nutze ~all während eines Audits oder einer Migration, weil es Mailbox-Providern während des Setups ein milderes Signal gibt.
Kann eine Domain mehr als einen SPF-Record haben?
Nein. Eine Domain sollte genau einen SPF-TXT-Record haben. Wenn mehrere SPF-Records existieren, können empfangende Server einen permanenten Fehler zurückgeben. Führe alle Sender in einem einzigen Record zusammen.
Brauche ich DKIM und DMARC noch, wenn SPF konfiguriert ist?
Ja. SPF autorisiert Sender, DKIM signiert die Nachricht und DMARC verbindet die Authentifizierung mit der Domain-Policy. Alle drei Records arbeiten für modernes Mailbox-Vertrauen zusammen.
Verifiziere eine echte Liste, bevor du sendest
Starte mit 100 kostenlosen Credits. Keine Kreditkarte nötig.
Kostenlos starten