Gerador de Registro SPF
Crie um registro TXT de SPF para os serviços de e-mail autorizados a enviar a partir do seu domínio e publique-o no DNS antes do envio da sua próxima campanha ou e-mail de produto.
Resumo
- Use este gerador de SPF para listar os endereços IP, os servidores MX e as plataformas de e-mail que podem enviar e-mails em nome do seu domínio.
- Comece com a configuração rígida quando você conhece todos os remetentes legítimos. Use o soft fail apenas enquanto ainda estiver auditando as fontes de e-mail.
- Depois de publicar o registro, execute o verificador de SPF e o diagnóstico de saúde de e-mail para confirmar que o DNS está visível.
Configure seu registro SPF
-all (Hard Fail)
Recomendado para a maioria das configurações. Servidores não listados no seu registro SPF são marcados como reprovados na autenticação.
~all (Soft Fail)
Mensagens de servidores não listados são aceitas, mas sinalizadas. Ideal para testar um novo registro SPF antes de adotar a configuração rígida.
Limite de consultas
Os registros SPF têm um limite de 10 consultas DNS. Ultrapassá-lo causa falhas. Use esta ferramenta para se manter dentro do limite.
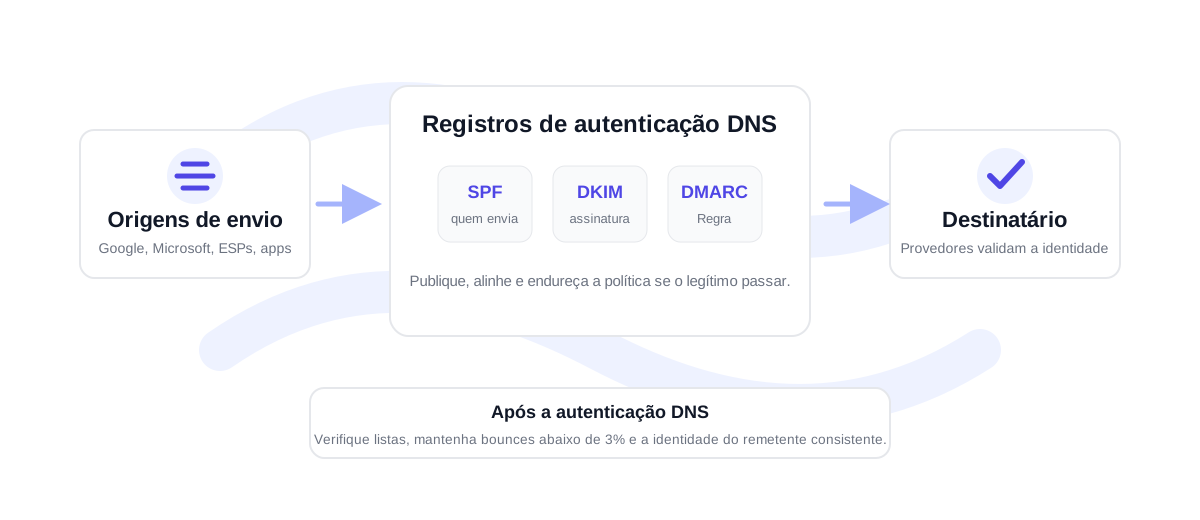
Como criar um registro SPF que não prejudique e-mails legítimos
Um registro SPF é um registro TXT na raiz do seu domínio. Ele informa às caixas de entrada receptoras quais sistemas estão autorizados a enviar e-mail em nome desse domínio. Essa lista normalmente inclui o Google Workspace ou o Microsoft 365 para e-mails de equipe, um provedor de serviços de e-mail para newsletters, um serviço de e-mail transacional para recibos e redefinições de senha e, às vezes, um CRM ou uma plataforma de engajamento de vendas.
A maneira mais segura de criar o SPF é inventariar todas as fontes de envio antes de adotar uma política de hard fail. Verifique seu provedor de e-mail, CRM, helpdesk, sistema de cobrança, aplicativo de produto e qualquer ferramenta de prospecção fria que envie a partir do mesmo domínio ou subdomínio. Se um remetente estiver ausente do SPF, os provedores de e-mail podem tratar como não autenticado um e-mail que, de outra forma, seria legítimo.
O SPF também tem uma limitação prática: mecanismos como include:, a, mx, exists, e redirect podem disparar consultas DNS, e a avaliação do SPF é limitada a 10 consultas DNS. Um registro que parece bem configurado, mas que ultrapassa esse limite, pode falhar durante a avaliação pela caixa de entrada. Mantenha o registro enxuto, evite includes duplicados e use subdomínios dedicados quando equipes ou ferramentas diferentes precisarem de configurações de envio separadas.
Reúna todos os serviços que enviam em nome do seu domínio, incluindo e-mails de caixa de entrada, newsletters, notificações de aplicativos, faturas e ferramentas de vendas.
Adicione os IPs necessários e os domínios para include, escolha a política de falha e copie o valor de SPF gerado.
Publique o registro, aguarde a propagação do DNS e verifique o resultado com o verificador de SPF e o verificador de DMARC.
Onde o SPF se encaixa junto ao DKIM, ao DMARC e à qualidade da lista
O SPF é necessário, mas não é toda a configuração de entregabilidade. DKIM assina a mensagem para que os servidores receptores possam confirmar que o e-mail não foi alterado após o envio. DMARC informa aos provedores de e-mail o que fazer quando o SPF ou o DKIM não se alinham ao domínio visível em From. Juntos, esses registros ajudam as caixas de entrada a entender se uma mensagem está autorizada.
A autenticação não torna segura uma lista ruim. Se você enviar para endereços antigos, com erros de digitação ou arriscados, a autenticação pode passar enquanto a taxa de rejeição e os sinais de reclamação ainda prejudicam a reputação do remetente. Para campanhas e exportações de CRM, verifique a lista antes com o o verificador de e-mail gratuito ou a verificação em massa antes de enviar. Uma taxa de rejeição abaixo de 3% é saudável; entre 3-5% precisa de limpeza e revisão; acima de 5% representa alto risco para um domínio de envio.
Para equipes com vários remetentes, documente quem é responsável por cada include antes de publicar alterações. Isso facilita as auditorias futuras quando um fornecedor é removido, um subdomínio é adicionado ou uma plataforma de envio altera o include de SPF recomendado.
Perguntas frequentes sobre o gerador de SPF
Onde devo publicar um registro SPF?
Publique o valor gerado como um registro TXT na raiz do domínio de envio, como example.com. Se você envia a partir de um subdomínio, publique o registro SPF nesse subdomínio.
Devo usar -all ou ~all?
Use -all quando tiver certeza de que o registro inclui todos os remetentes legítimos. Use ~all durante uma auditoria ou migração, pois ele dá aos provedores de e-mail um sinal mais brando durante a configuração.
Um domínio pode ter mais de um registro SPF?
Não. Um domínio deve ter um único registro TXT de SPF. Se houver vários registros SPF, os servidores receptores podem retornar um erro permanente. Combine todos os remetentes em um único registro.
Ainda preciso de DKIM e DMARC se o SPF estiver configurado?
Sim. O SPF autoriza os remetentes, o DKIM assina a mensagem e o DMARC conecta a autenticação à política do domínio. Os três registros funcionam juntos para garantir a confiança das caixas de entrada modernas.
Verifique uma lista real antes de enviar
Comece com 100 créditos grátis. Sem necessidade de cartão de crédito.
Comece Grátis