Gerador de Registro DKIM
Formate um registro TXT DKIM a partir do seu seletor, domínio de envio e chave pública para que as caixas de entrada destinatárias possam verificar os e-mails assinados do seu domínio.
Resumo
- O DKIM usa uma chave privada para assinar os e-mails enviados e uma chave pública no DNS para que os destinatários possam verificar a assinatura.
- Este gerador formata o nome de host no DNS e o valor TXT para o seletor que o seu provedor de e-mail fornece.
- Após a publicação, use o verificador de DKIM, e depois confirme o alinhamento de SPF e DMARC antes de enviar campanhas.
Gerar Registro DNS DKIM
Seletores comuns: google, s1, s2, mail, selector1, selector2
Obtenha isso no seu serviço de envio de e-mail (Google Workspace, SendGrid, Postfix, etc.)
Como o DKIM Funciona
Seu servidor de e-mail assina os e-mails enviados com uma chave privada. O servidor do destinatário busca a sua chave pública no DNS e verifica a assinatura. Isso comprova que o e-mail não foi alterado durante o trajeto.
Encontrando Sua Chave Pública
Seu provedor de e-mail (Google Workspace, Microsoft 365, SendGrid, Mailgun) gera o par de chaves. Eles fornecem a chave pública para você publicar no DNS. O formato é: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
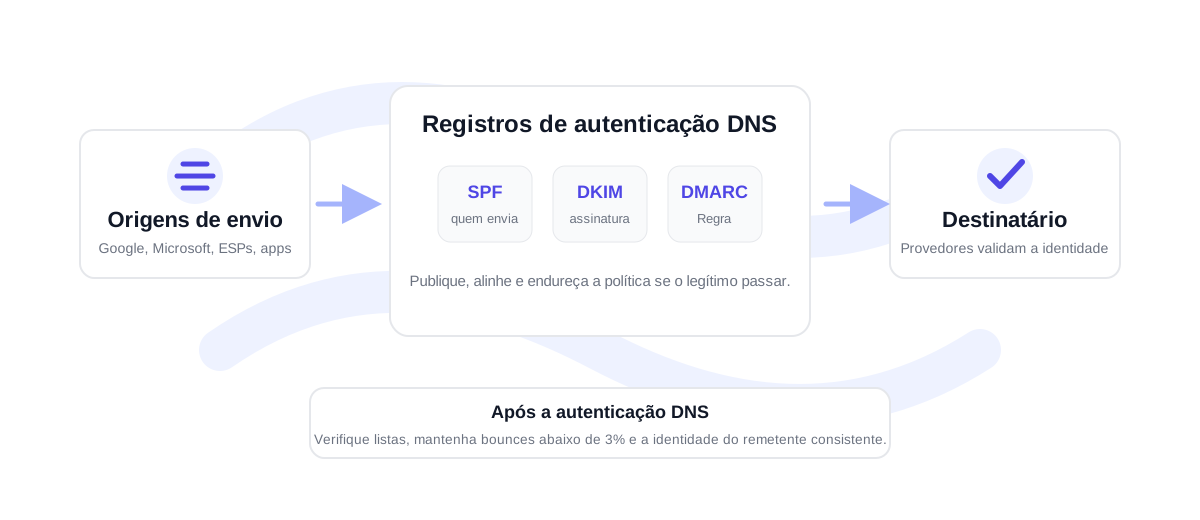
Como preparar um registro DKIM corretamente
Os registros DKIM são publicados sob um seletor, e não diretamente na raiz do domínio. Um seletor é um rótulo curto escolhido pelo seu serviço de e-mail, como google, selector1, s1, ou da mail. O host DNS completo normalmente fica parecido com selector._domainkey.example.com. O valor TXT contém a chave pública que corresponde à chave privada de assinatura usada pelo seu serviço de e-mail.
Use este gerador quando o seu remetente fornece o seletor e a chave pública, mas o seu provedor de DNS espera o valor em um formato limpo de copiar e colar. Cole a chave pública em base64 sem as linhas de início e fim de certificado. O valor gerado usará o formato padrão de TXT DKIM, incluindo v=DKIM1, o tipo de chave e a chave pública.
Não invente uma chave pública. A plataforma de envio controla a chave privada usada para assinar os e-mails, então a chave pública precisa vir dessa plataforma. Se você administra o próprio servidor de e-mail, gere o par de chaves no servidor e publique apenas a chave pública no DNS. Mantenha a chave privada em sigilo e troque as chaves sempre que houver mudança de acesso.
Copie o seletor e a chave pública da configuração da sua plataforma de e-mail ou servidor de e-mail.
Informe o seletor, o domínio e a chave pública e depois copie o valor do registro TXT gerado.
Publique o registro TXT e confira com o verificador de DKIM depois que o DNS for atualizado.
O DKIM funciona melhor com SPF, DMARC e dados de envio limpos
O DKIM comprova que a mensagem assinada corresponde à chave pública do domínio remetente, mas a entregabilidade ainda depende da configuração completa. SPF identifica os remetentes autorizados. DMARC define como os provedores de e-mail devem tratar as falhas de autenticação e se o SPF ou o DKIM está alinhado com o domínio visível no campo De.
Com a autenticação configurada, mantenha a lista de destinatários saudável. Um e-mail assinado ainda pode retornar se o endereço estiver desatualizado ou inválido. Antes de disparar campanhas maiores, verifique seus CSVs com a verificação em massa e mantenha a taxa de retorno abaixo de 3% sempre que possível. Se a taxa de retorno chegar à faixa de 3-5%, limpe a lista antes do próximo envio; acima de 5% é alto risco.
Checklist prático de configuração do DKIM
Antes de publicar um registro DKIM, confirme que o seletor pertence ao mesmo remetente que vai assinar a mensagem. Muitas equipes usam um seletor para o Google Workspace, outro para o Microsoft 365 e seletores separados para plataformas como SendGrid, Mailgun, Postmark ou Amazon SES. Manter os seletores separados deixa a investigação de problemas mais limpa, porque você consegue identificar qual serviço é dono de cada chave.
Depois de publicar, aguarde a propagação do DNS e confira o seletor. Se o registro estiver visível mas os e-mails ainda falharem no DKIM, envie uma mensagem de teste e analise os cabeçalhos de autenticação. Isso mostra se o remetente está assinando com o seletor esperado ou ainda usando uma chave antiga.
Perguntas frequentes sobre o gerador de DKIM
O que é um seletor DKIM?
O seletor é o rótulo usado para localizar a chave pública DKIM no DNS. Ele permite que um domínio publique mais de uma chave DKIM, o que é útil para remetentes distintos ou para a rotação de chaves.
Onde encontro minha chave pública DKIM?
Sua plataforma de envio de e-mail ou servidor de e-mail a gera. Procure na área de autenticação de domínio, autenticação de remetente ou configuração de DNS desse serviço.
Devo publicar a chave privada no DNS?
Não. O DNS recebe apenas a chave pública. A chave privada permanece dentro do sistema de envio que assina os e-mails enviados.
Posso usar uma única chave DKIM para todos os remetentes?
Às vezes, mas seletores separados são mais organizados quando plataformas diferentes enviam pelo mesmo domínio. Seletores separados também facilitam a rotação e a resolução de problemas.
Verifique uma lista real antes de enviar
Comece com 100 créditos grátis. Sem necessidade de cartão de crédito.
Comece Grátis