DKIM-record generator
Maak een DKIM TXT-record op uit je selector, verzenddomein en publieke sleutel, zodat ontvangende mailboxen ondertekende e-mail van je domein kunnen verifiëren.
Kort samengevat
- DKIM gebruikt een privésleutel om uitgaande mail te ondertekenen en een publieke sleutel in DNS, zodat ontvangers de handtekening kunnen verifiëren.
- Deze generator maakt de DNS-hostnaam en TXT-waarde op voor de selector die je e-mailprovider je geeft.
- Gebruik na het publiceren de DKIM-checkeren controleer daarna de SPF- en DMARC-uitlijning voordat je campagnes verstuurt.
Genereer DKIM DNS-record
Veelgebruikte selectors: google, s1, s2, mail, selector1, selector2
Haal deze op bij je e-mailverzendservice (Google Workspace, SendGrid, Postfix, enz.)
Hoe DKIM werkt
Je mailserver ondertekent uitgaande e-mails met een privésleutel. De server van de ontvanger haalt je publieke sleutel op uit DNS en verifieert de handtekening. Zo wordt bewezen dat de e-mail onderweg niet is gemanipuleerd.
Je publieke sleutel vinden
Je ESP (Google Workspace, Microsoft 365, SendGrid, Mailgun) genereert het sleutelpaar. Je krijgt de publieke sleutel om in DNS te publiceren. Het formaat is: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
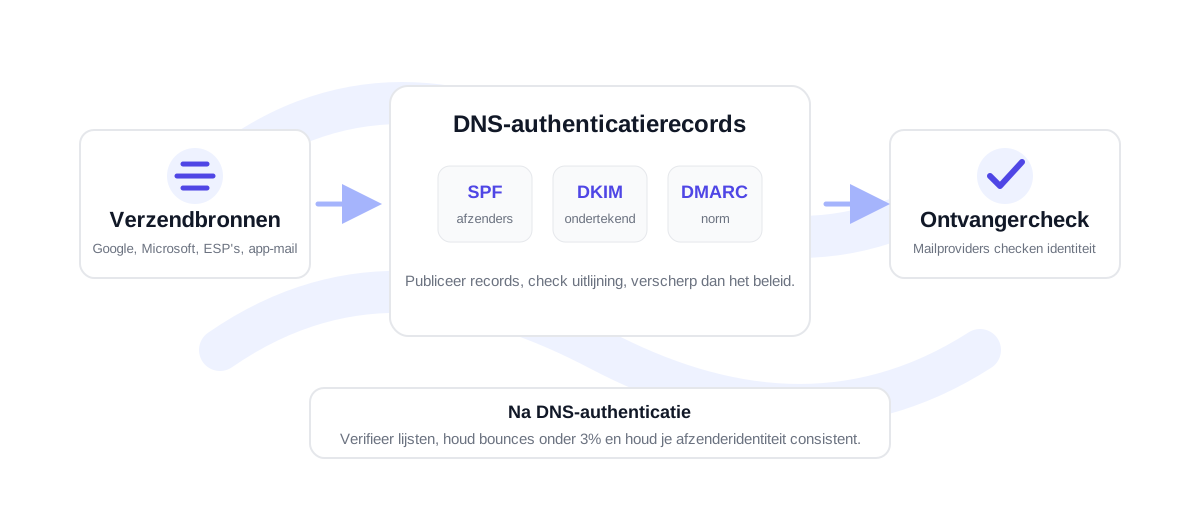
Hoe je een DKIM-record correct voorbereidt
DKIM-records worden gepubliceerd onder een selector, niet rechtstreeks op de root van het domein. Een selector is een kort label dat je e-mailservice kiest, zoals google, selector1, s1 of mail. De volledige DNS-host ziet er meestal uit als selector._domainkey.example.com. De TXT-waarde bevat de publieke sleutel die overeenkomt met de privé-ondertekensleutel die je mailservice gebruikt.
Gebruik deze generator wanneer je verzender de selector en publieke sleutel aanlevert, maar je DNS-provider de waarde in een schoon copy-paste-formaat verwacht. Plak de base64-publieke sleutel zonder de begin- en eindregels van het certificaat. De gegenereerde waarde gebruikt de standaard DKIM TXT-vorm, inclusief v=DKIM1, sleuteltype en publieke sleutel.
Verzin geen publieke sleutel. Het verzendplatform beheert de privésleutel waarmee e-mail wordt ondertekend, dus de publieke sleutel moet van dat platform komen. Beheer je je eigen mailserver, genereer dan het sleutelpaar op de server en publiceer alleen de publieke sleutel in DNS. Houd de privésleutel geheim en vervang sleutels zodra de toegang verandert.
Kopieer de selector en publieke sleutel uit je e-mailplatform of de configuratie van je mailserver.
Vul de selector, het domein en de publieke sleutel in en kopieer vervolgens de gegenereerde TXT-recordwaarde.
Publiceer het TXT-record en controleer het met de DKIM-checker zodra DNS is bijgewerkt.
DKIM werkt het best in combinatie met SPF, DMARC en schone verzenddata
DKIM bewijst dat het ondertekende bericht overeenkomt met de publieke sleutel van het verzendende domein, maar je bezorgbaarheid hangt nog altijd af van de volledige opzet. SPF geeft aan welke verzenders zijn goedgekeurd. DMARC bepaalt hoe mailboxproviders moeten omgaan met mislukte authenticatie en of SPF of DKIM uitlijnt met het zichtbare Van-domein.
Zodra de authenticatie staat, houd je je ontvangerslijst gezond. Een ondertekende e-mail kan alsnog bouncen als het adres verouderd of ongeldig is. Verifieer voor grotere campagnes je CSV-bestanden via bulk verification en houd je bouncepercentage waar mogelijk onder de 3%. Komt het bouncepercentage in de buurt van 3-5%, schoon de lijst dan op voor de volgende verzending; boven de 5% is het risico hoog.
Praktische checklist voor het instellen van DKIM
Voordat je een DKIM-record publiceert, controleer je of de selector bij dezelfde verzender hoort die het bericht gaat ondertekenen. Veel teams gebruiken één selector voor Google Workspace, een andere voor Microsoft 365 en aparte selectors voor platforms als SendGrid, Mailgun, Postmark of Amazon SES. Door selectors gescheiden te houden, los je problemen makkelijker op, omdat je per sleutel kunt zien welke dienst de eigenaar is.
Wacht na het publiceren op de DNS-propagatie en controleer de selector. Is het record zichtbaar maar mislukt DKIM nog steeds, stuur dan een testbericht en bekijk de authenticatie-headers. Daaraan zie je of de verzender ondertekent met de verwachte selector of nog een oude sleutel gebruikt.
Veelgestelde vragen over de DKIM-generator
Wat is een DKIM-selector?
Een selector is het label waarmee de publieke DKIM-sleutel in DNS wordt gevonden. Hierdoor kan een domein meerdere DKIM-sleutels publiceren, handig voor aparte verzenders of het vervangen van sleutels.
Waar vind ik mijn publieke DKIM-sleutel?
Je e-mailverzendplatform of mailserver genereert deze. Kijk bij de instellingen voor domeinauthenticatie, verzenderauthenticatie of DNS-configuratie van die dienst.
Moet ik de privésleutel in DNS publiceren?
Nee. In DNS komt alleen de publieke sleutel. De privésleutel blijft binnen het verzendsysteem dat uitgaande e-mail ondertekent.
Kan ik één DKIM-sleutel voor alle verzenders gebruiken?
Soms wel, maar aparte selectors zijn netter als verschillende platforms namens hetzelfde domein versturen. Aparte selectors maken het vervangen van sleutels en probleemoplossing ook eenvoudiger.
Verifieer een echte lijst voordat je verstuurt
Begin met 100 gratis credits. Geen creditcard nodig.
Gratis starten