Generador de registros DKIM
Da formato a un registro TXT DKIM a partir de tu selector, tu dominio de envío y tu clave pública para que los buzones de destino puedan verificar el correo firmado de tu dominio.
En resumen
- DKIM usa una clave privada para firmar el correo saliente y una clave pública en el DNS para que los destinatarios puedan verificar la firma.
- Este generador da formato al nombre de host DNS y al valor TXT para el selector que te proporciona tu proveedor de correo.
- Una vez publicado, usa el verificador de DKIM, y después confirma la alineación de SPF y DMARC antes de enviar campañas.
Generar registro DNS DKIM
Selectores habituales: google, s1, s2, mail, selector1, selector2
Obtenla de tu servicio de envío de correo (Google Workspace, SendGrid, Postfix, etc.)
Cómo funciona DKIM
Tu servidor de correo firma los mensajes salientes con una clave privada. El servidor del destinatario obtiene tu clave pública del DNS y verifica la firma. Esto demuestra que el mensaje no se manipuló durante el envío.
Cómo encontrar tu clave pública
Tu proveedor de correo (Google Workspace, Microsoft 365, SendGrid, Mailgun) genera el par de claves y te entrega la clave pública para publicarla en el DNS. El formato es: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
Cómo preparar un registro DKIM correctamente
Los registros DKIM se publican bajo un selector, no directamente en la raíz del dominio. Un selector es una etiqueta corta que elige tu servicio de correo, como google, selector1, s1, o mail. El host DNS completo suele tener este aspecto: selector._domainkey.example.com. El valor TXT contiene la clave pública que coincide con la clave privada de firma que usa tu servicio de correo.
Usa este generador cuando tu emisor te proporciona el selector y la clave pública pero tu proveedor de DNS espera el valor en un formato limpio para copiar y pegar. Pega la clave pública en base64 sin las líneas de inicio y fin del certificado. El valor generado usará la forma estándar de TXT DKIM, incluyendo v=DKIM1, el tipo de clave y la clave pública.
No inventes una clave pública. La plataforma de envío controla la clave privada con la que se firma el correo, así que la clave pública tiene que venir de esa plataforma. Si gestionas tu propio servidor de correo, genera el par de claves en el servidor y publica solo la clave pública en el DNS. Mantén la clave privada en privado y rótala cuando cambien los accesos.
Copia el selector y la clave pública desde la configuración de tu plataforma de correo o de tu servidor de correo.
Introduce el selector, el dominio y la clave pública, y luego copia el valor del registro TXT generado.
Publica el registro TXT y compruébalo con el verificador de DKIM una vez que el DNS se haya actualizado.
DKIM funciona mejor junto a SPF, DMARC y datos de envío limpios
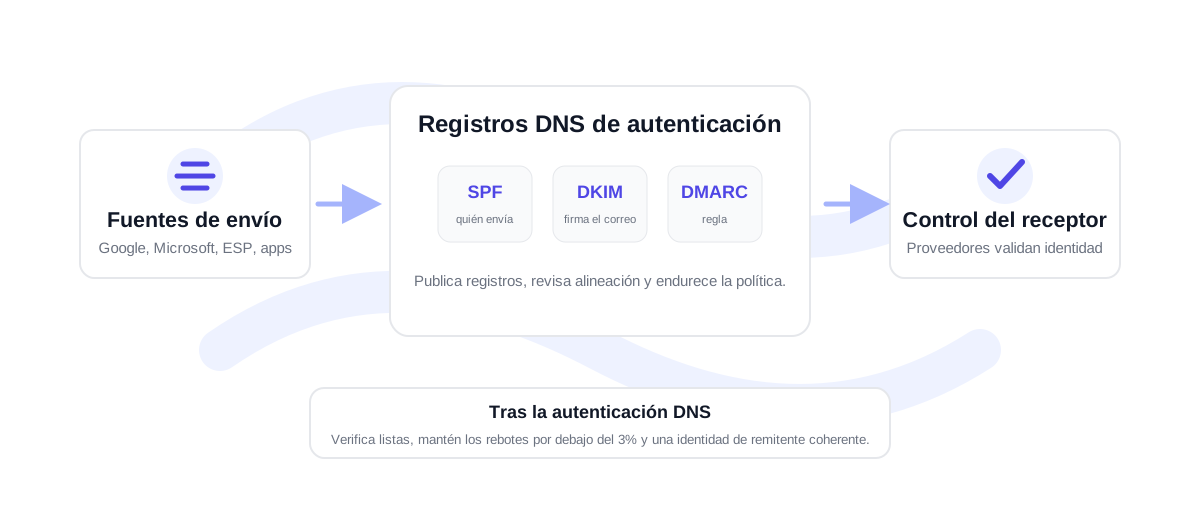
DKIM demuestra que el mensaje firmado coincide con la clave pública del dominio remitente, pero la entregabilidad sigue dependiendo de toda la configuración. SPF identifica a los remitentes autorizados. DMARC define cómo deben tratar los proveedores de correo los fallos de autenticación y si SPF o DKIM se alinean con el dominio visible del campo De.
Una vez que la autenticación está en su sitio, mantén sana tu lista de destinatarios. Un correo firmado puede rebotar igualmente si la dirección está obsoleta o no es válida. Antes de lanzar campañas grandes, verifica tus CSV con verificación masiva y mantén la tasa de rebote por debajo del 3% siempre que puedas. Si la tasa de rebote entra en el rango del 3-5%, limpia la lista antes del siguiente envío; por encima del 5% es de alto riesgo.
Lista práctica para configurar DKIM
Antes de publicar un registro DKIM, confirma que el selector pertenece al mismo remitente que va a firmar el mensaje. Muchos equipos usan un selector para Google Workspace, otro para Microsoft 365 y selectores aparte para plataformas como SendGrid, Mailgun, Postmark o Amazon SES. Mantener los selectores separados facilita el diagnóstico, porque puedes identificar qué servicio es dueño de cada clave.
Después de publicar, espera a que el DNS se propague y comprueba el selector. Si el registro es visible pero el correo sigue fallando en DKIM, envía un mensaje de prueba e inspecciona las cabeceras de autenticación. Eso te dirá si el remitente está firmando con el selector esperado o si todavía usa una clave antigua.
Preguntas frecuentes sobre el generador de DKIM
¿Qué es un selector de DKIM?
Un selector es la etiqueta que se usa para encontrar la clave pública de DKIM en el DNS. Permite que un dominio publique más de una clave DKIM, lo cual resulta útil para remitentes distintos o para la rotación de claves.
¿Dónde encuentro mi clave pública de DKIM?
La genera tu plataforma de envío de correo o tu servidor de correo. Búscala en la sección de autenticación del dominio, autenticación del remitente o configuración de DNS de ese servicio.
¿Debo publicar la clave privada en el DNS?
No. El DNS solo recibe la clave pública. La clave privada permanece dentro del sistema de envío que firma el correo saliente.
¿Puedo usar una sola clave DKIM para todos los remitentes?
A veces sí, pero usar selectores separados es más limpio cuando distintas plataformas envían en nombre del mismo dominio. Los selectores separados también facilitan la rotación y el diagnóstico.
Verifica una lista real antes de enviar
Empieza con 100 créditos gratis. Sin tarjeta de crédito.
Empieza gratis