Générateur d'enregistrement DKIM
Mettez en forme un enregistrement TXT DKIM à partir de votre sélecteur, de votre domaine d'envoi et de votre clé publique, afin que les boîtes de réception puissent valider les e-mails signés provenant de votre domaine.
En bref
- DKIM utilise une clé privée pour signer le courrier sortant et une clé publique publiée dans le DNS pour que les destinataires puissent vérifier la signature.
- Ce générateur met en forme le nom d'hôte DNS et la valeur TXT pour le sélecteur fourni par votre fournisseur d'e-mailing.
- Une fois publié, utilisez le vérificateur DKIM, puis confirmez l'alignement de SPF et DMARC avant de lancer vos campagnes.
Générer l'enregistrement DNS DKIM
Sélecteurs courants : google, s1, s2, mail, selector1, selector2
Récupérez-la auprès de votre service d'envoi d'e-mails (Google Workspace, SendGrid, Postfix, etc.)
Comment fonctionne DKIM
Votre serveur de messagerie signe les e-mails sortants avec une clé privée. Le serveur du destinataire récupère votre clé publique dans le DNS et vérifie la signature. Cela prouve que l'e-mail n'a pas été altéré en transit.
Où trouver votre clé publique
Votre fournisseur d'e-mailing (Google Workspace, Microsoft 365, SendGrid, Mailgun) génère la paire de clés. Il vous remet la clé publique à publier dans le DNS. Le format est le suivant : v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
Comment préparer correctement un enregistrement DKIM
Les enregistrements DKIM sont publiés sous un sélecteur, et non directement à la racine du domaine. Un sélecteur est une courte étiquette choisie par votre service d'e-mailing, comme google, selector1, s1, ou à la mail. L'hôte DNS complet ressemble généralement à selector._domainkey.example.com. La valeur TXT contient la clé publique correspondant à la clé privée de signature utilisée par votre service de messagerie.
Utilisez ce générateur lorsque votre expéditeur fournit le sélecteur et la clé publique, mais que votre fournisseur DNS attend la valeur dans un format prêt à copier-coller. Collez la clé publique en base64 sans les lignes de début et de fin de certificat. La valeur générée respectera la structure TXT DKIM standard, incluant v=DKIM1, le type de clé et la clé publique.
N'inventez pas de clé publique. La plateforme d'envoi détient la clé privée qui sert à signer vos e-mails, donc la clé publique doit provenir de cette plateforme. Si vous gérez votre propre serveur de messagerie, générez la paire de clés sur le serveur et ne publiez que la clé publique dans le DNS. Gardez la clé privée confidentielle et renouvelez vos clés dès qu'un accès change.
Copiez le sélecteur et la clé publique depuis votre plateforme e-mail ou la configuration de votre serveur de messagerie.
Saisissez le sélecteur, le domaine et la clé publique, puis copiez la valeur de l'enregistrement TXT générée.
Publiez l'enregistrement TXT et contrôlez-le avec le vérificateur DKIM une fois le DNS mis à jour.
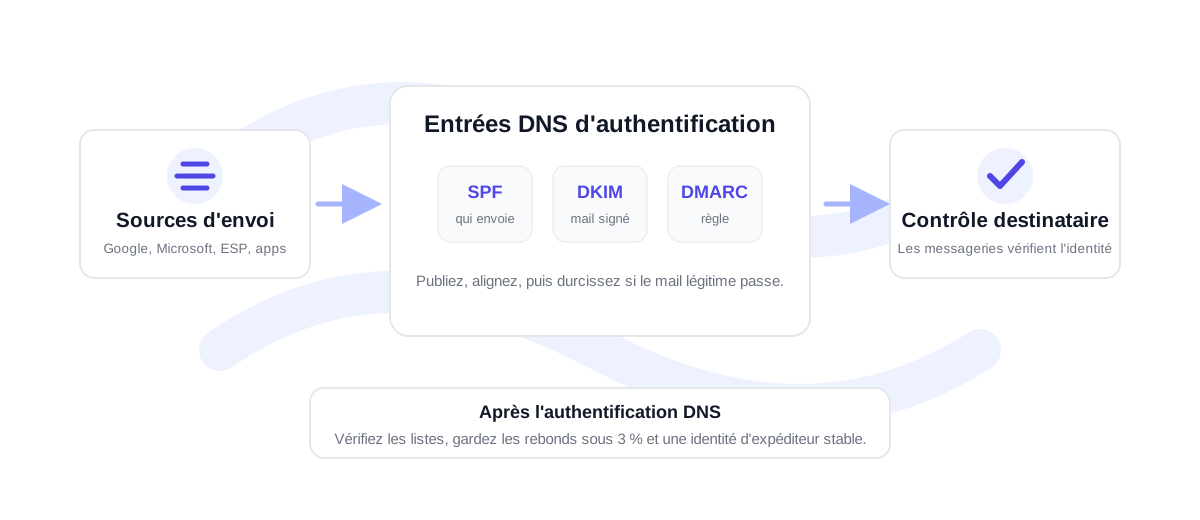
Le DKIM donne le meilleur de lui-même avec SPF, DMARC et des données d'envoi propres
Le DKIM prouve que le message signé correspond bien à la clé publique du domaine émetteur, mais la délivrabilité dépend de l'ensemble de la configuration. SPF identifie les expéditeurs autorisés. DMARC définit la façon dont les fournisseurs de messagerie doivent traiter les échecs d'authentification, et indique si SPF ou DKIM s'aligne avec le domaine visible dans le champ From.
Une fois l'authentification en place, gardez votre liste de destinataires en bonne santé. Un e-mail signé peut tout de même rebondir si l'adresse est obsolète ou invalide. Avant de lancer des campagnes d'envergure, vérifiez vos fichiers CSV via la vérification en masse et maintenez le taux de rebond sous 3 % autant que possible. S'il grimpe entre 3 et 5 %, nettoyez la liste avant le prochain envoi ; au-delà de 5 %, le risque devient élevé.
Checklist concrète pour configurer le DKIM
Avant de publier un enregistrement DKIM, vérifiez que le sélecteur appartient bien à l'expéditeur qui signera le message. Beaucoup d'équipes utilisent un sélecteur pour Google Workspace, un autre pour Microsoft 365, et des sélecteurs distincts pour des plateformes comme SendGrid, Mailgun, Postmark ou Amazon SES. Garder les sélecteurs séparés simplifie le dépannage, car vous identifiez immédiatement quel service détient chaque clé.
Après la publication, laissez le temps au DNS de se propager, puis contrôlez le sélecteur. Si l'enregistrement est visible mais que les e-mails échouent toujours au DKIM, envoyez un message de test et examinez les en-têtes d'authentification. Vous saurez ainsi si l'expéditeur signe avec le sélecteur attendu ou s'il utilise encore une ancienne clé.
FAQ du générateur DKIM
Qu'est-ce qu'un sélecteur DKIM ?
Un sélecteur est l'étiquette qui permet de retrouver la clé publique DKIM dans le DNS. Il permet à un domaine de publier plusieurs clés DKIM, ce qui est pratique pour des expéditeurs distincts ou pour la rotation des clés.
Où trouver ma clé publique DKIM ?
C'est votre plateforme d'envoi ou votre serveur de messagerie qui la génère. Cherchez-la dans la section authentification du domaine, authentification de l'expéditeur ou configuration DNS de ce service.
Faut-il publier la clé privée dans le DNS ?
Non. Le DNS ne reçoit que la clé publique. La clé privée reste à l'intérieur du système d'envoi qui signe vos e-mails sortants.
Puis-je utiliser une seule clé DKIM pour tous mes expéditeurs ?
Parfois, mais des sélecteurs distincts sont plus propres lorsque plusieurs plateformes envoient pour le même domaine. Ils facilitent aussi la rotation des clés et le dépannage.
Vérifiez une vraie liste avant d'envoyer
Démarrez avec 100 crédits gratuits. Sans carte bancaire.
Commencer gratuitement