Générateur d'enregistrement DMARC
Créez un enregistrement TXT DMARC qui indique aux fournisseurs de messagerie comment traiter les messages échouant à l'alignement SPF ou DKIM pour votre domaine.
En bref
- Commencez par
p=nonelorsque vous surveillez l'authentification, puis évoluez vers la quarantaine ou le rejet une fois votre courrier légitime validé. - Utilisez les rapports agrégés pour voir quels services envoient pour votre domaine et si l'alignement SPF ou DKIM échoue.
- Le DMARC repose sur des enregistrements SPF et DKIM fonctionnels : contrôlez-les avant d'appliquer une politique plus stricte.
Configurez votre politique DMARC
Comment choisir la bonne politique DMARC
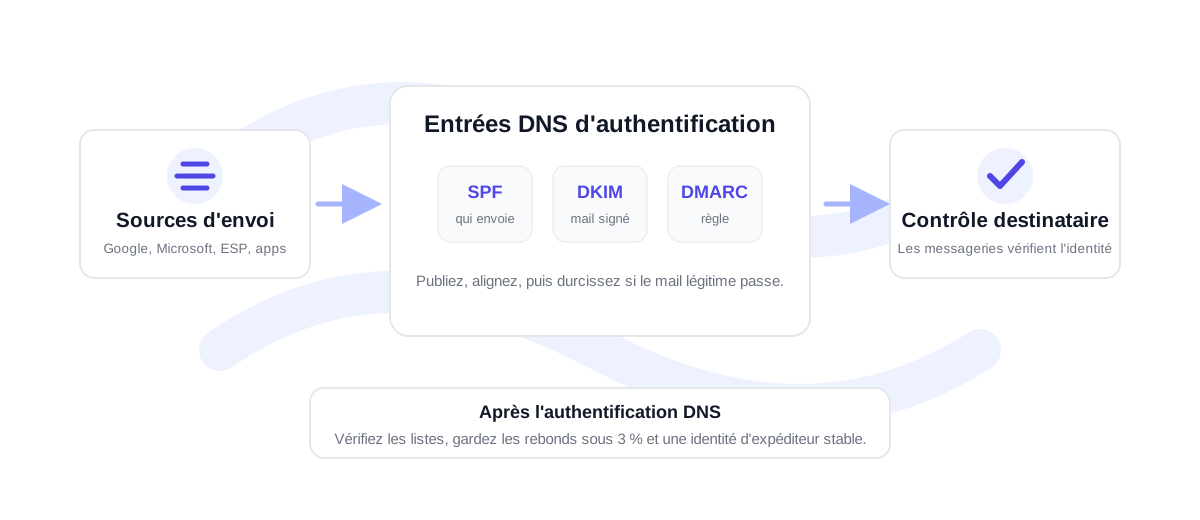
Le DMARC se publie sous forme d'enregistrement TXT à _dmarc.example.com. Il ne remplace pas SPF ou DKIM. Il vérifie plutôt si SPF ou DKIM s'aligne avec le domaine visible du champ From, puis applique la politique que vous publiez. Un nouveau domaine commence généralement par p=none afin de collecter des rapports sans bloquer le courrier. Une fois certain que tous vos expéditeurs légitimes sont authentifiés, vous pouvez passer à p=quarantine puis, à terme, à p=reject.
L'adresse de rapport indiquée dans rua reçoit les rapports agrégés des fournisseurs de messagerie participants. Ces rapports vous aident à voir quels services envoient du courrier pour le domaine, lesquels réussissent l'authentification et lesquels nécessitent des correctifs SPF ou DKIM. Les rapports d'analyse dans ruf sont facultatifs et ne sont pas pris en charge de façon homogène par tous les fournisseurs ; beaucoup d'équipes se fient donc surtout aux rapports agrégés.
Le réglage du pourcentage permet de déployer l'application progressivement. Par exemple, un domaine peut passer de la surveillance à la quarantaine pour une petite part des e-mails en échec avant d'appliquer la politique à l'ensemble du courrier. C'est utile lorsqu'un domaine est utilisé par plusieurs équipes ou plateformes.
Commencez avec p=none et une boîte de réception pour les rapports afin de visualiser les résultats d'authentification avant toute application.
Assurez-vous que vos principaux expéditeurs réussissent l'alignement SPF ou DKIM pour le domaine du champ From.
Passez à la quarantaine ou au rejet seulement une fois que votre courrier légitime réussit l'authentification.
Configurer le DMARC pour les envois de campagnes et de produit
Pour les e-mails marketing, commerciaux et produit, le DMARC doit s'accompagner d'une bonne hygiène des listes et d'un suivi des expéditeurs. L'authentification réduit le risque d'usurpation et aide les fournisseurs de messagerie à comprendre votre identité d'expéditeur. Elle ne rend pas pour autant délivrables des adresses invalides. Avant d'envoyer vers un gros fichier CSV, vérifiez la liste avec la vérification en masse ou testez des adresses individuelles avec le vérificateur d'e-mails.
Si vous configurez un nouveau domaine, utilisez le générateur SPF and générateur DKIM en premier. Générez ensuite le DMARC, publiez-le, puis lancez le vérificateur DMARC. Un taux de rebond inférieur à 3 % est sain ; entre 3 et 5 %, un nettoyage et de l'attention s'imposent ; au-delà de 5 %, le risque est élevé pour la réputation de l'expéditeur.
Checklist de déploiement du DMARC
Ne passez pas directement à une politique stricte, sauf si le domaine a une empreinte d'envoi simple et que chaque expéditeur est déjà vérifié. La plupart des équipes devraient d'abord surveiller, examiner les rapports agrégés, corriger les sources qui échouent à l'alignement, puis durcir la politique par étapes. Cela évite de bloquer des factures légitimes, des réponses du support, des réinitialisations de mot de passe ou des messages de campagne pas encore entièrement authentifiés.
Utilisez une boîte de réception de rapports que quelqu'un consulte réellement, ou acheminez les rapports vers un service de surveillance. Toute la valeur des rapports DMARC tient dans la visibilité : ils révèlent quels systèmes utilisent le domaine et s'ils réussissent l'alignement SPF ou DKIM. Cette information est particulièrement précieuse lorsque plusieurs équipes contrôlent différentes plateformes e-mail.
Pour les sous-domaines, décidez si la politique racine doit s'appliquer ou si le sous-domaine a besoin de sa propre politique. Beaucoup d'équipes séparent la prospection, les newsletters et le courrier produit sur des sous-domaines distincts afin de gérer plus facilement les changements DNS et les signaux de réputation.
FAQ du générateur DMARC
Où publier un enregistrement DMARC ?
Publiez-le sous forme d'enregistrement TXT à _dmarc suivi de votre domaine, par exemple _dmarc.example.com.
Faut-il commencer avec p=none ?
Oui, pour la plupart des nouvelles configurations. p=none vous permet de collecter des rapports et de corriger vos expéditeurs légitimes avant d'imposer la quarantaine ou le rejet.
Que signifie pct dans le DMARC ?
La balise pct contrôle le pourcentage de messages en échec auxquels s'applique la politique publiée. Elle est utile pour une application progressive.
Le DMARC fonctionne-t-il sans SPF ni DKIM ?
Le DMARC dépend de l'alignement SPF ou DKIM. Au moins une méthode d'authentification alignée doit réussir pour valider normalement le DMARC.
Vérifiez une vraie liste avant d'envoyer
Démarrez avec 100 crédits gratuits. Sans carte bancaire.
Commencer gratuitement