Bilan de santé des e-mails
Vérifiez les enregistrements MX, SPF, DKIM et DMARC de n'importe quel domaine avant que les problèmes de délivrabilité n'atteignent vos campagnes.
En bref
- Utilisez le bilan de santé pour confirmer qu'un domaine peut recevoir du courrier et que ses enregistrements d'authentification d'envoi sont visibles dans le DNS.
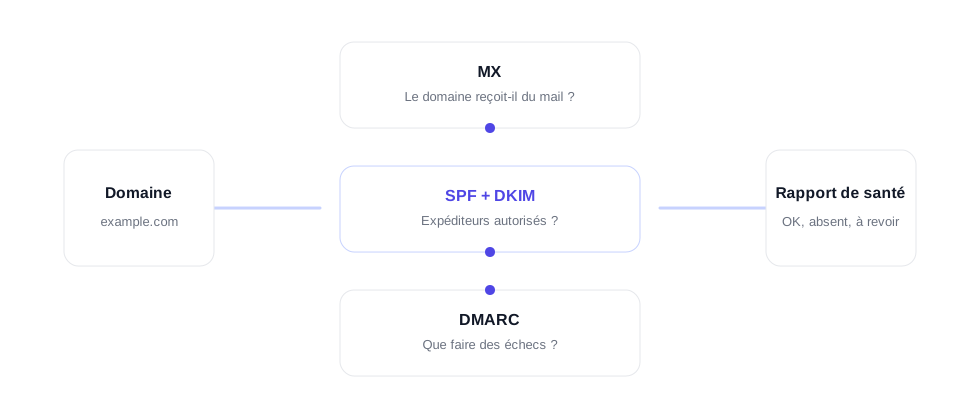
- Les enregistrements MX gèrent la réception, le SPF et le DKIM autorisent l'expéditeur, et le DMARC indique aux serveurs destinataires comment traiter les échecs d'authentification.
- Lancez-le avant de connecter une nouvelle plateforme d'envoi, de chauffer un domaine, de lancer une campagne ou d'enquêter sur des rebonds et un placement en spam.
Ce que recherche le bilan de santé e-mail
La vérification d'e-mail se concentre d'ordinaire sur l'adresse du destinataire. Le bilan de santé, lui, s'intéresse au domaine derrière l'expéditeur ou le destinataire. Si le domaine manque d'enregistrements de base, même une liste propre peut rencontrer des problèmes de délivrabilité, car les systèmes destinataires ne peuvent confirmer où acheminer le courrier ni si les messages sont autorisés.
Les enregistrements les plus importants sont MX, SPF, DKIM et DMARC. Les MX indiquent aux autres systèmes où livrer le courrier entrant du domaine. Le SPF liste les serveurs autorisés à envoyer pour le domaine. Le DKIM ajoute une signature cryptographique que les systèmes destinataires peuvent vérifier. Le DMARC relie SPF et DKIM et indique aux destinataires quoi faire quand un message échoue à l'authentification.
Cet outil est utile aux équipes commerciales, aux gestionnaires de newsletters, aux agences, aux entreprises SaaS et aux développeurs qui doivent diagnostiquer un domaine avant d'envoyer. Il se combine naturellement avec la la vérification d'un e-mail à l'unité, vérification de listes en masse, et l' API de vérification. Des données destinataires propres et des enregistrements d'envoi sains résolvent deux facettes du même problème de délivrabilité.
Enregistrements MX
Indiquent où livrer le courrier entrant. Des enregistrements MX manquants signifient généralement que le domaine ne peut pas recevoir de courrier normal.
SPF
Liste les services d'envoi approuvés. Un enregistrement SPF absent ou défectueux rend le courrier légitime plus difficile à approuver.
DKIM
Permet à un service d'envoi de signer les messages sortants afin que les destinataires puissent vérifier que le contenu n'a pas été altéré en transit.
DMARC
Définit comment les destinataires doivent traiter les échecs d'authentification et où envoyer les rapports.
Comment exploiter le résultat
Commencez par le MX. Si les enregistrements MX manquent, le domaine n'est pas prêt à recevoir du courrier normal. Vérifiez ensuite le SPF. S'il manque, ajoutez les services d'envoi autorisés pour le domaine. Contrôlez ensuite le DKIM avec le sélecteur fourni par votre fournisseur de messagerie. Examinez enfin le DMARC. Un domaine peut démarrer avec une politique de surveillance, puis évoluer vers une politique plus stricte une fois les sources d'envoi alignées.
- Saisissez le domaine racine, par exemple example.com, et non une URL complète.
- Utilisez le sélecteur DKIM de votre plateforme e-mail si vous le connaissez.
- Examinez les enregistrements manquants avant de lancer ou d'amplifier une campagne.
- Après une modification DNS, attendez la propagation puis relancez le contrôle.
- Utilisez le vérificateur de rebond et les outils de vérification de liste quand le problème vient de la qualité des destinataires plutôt que de la configuration du domaine d'envoi.
Un domaine peut avoir un DNS impeccable et tout de même mal performer si la liste est mauvaise. L'inverse est vrai aussi : une liste vérifiée peut sous-performer quand le domaine d'envoi a des enregistrements manquants ou mal alignés. Traitez la santé du domaine et la vérification des adresses comme deux contrôles d'un même système.
Quand relancer un contrôle
Relancez un bilan de santé chaque fois que la configuration d'envoi change : ajout d'un nouveau service d'envoi, changement de fournisseur de messagerie, rotation de domaines, mise à jour DNS, déménagement d'un site, activation d'un nouveau sélecteur DKIM ou modification d'une politique DMARC. Les changements DNS mettent du temps à se propager : un résultat en échec juste après une mise à jour n'est pas toujours définitif. Revérifiez après la propagation et notez quel fournisseur a fourni chaque enregistrement.
Pour un envoi continu, associez les contrôles de domaine aux contrôles de liste. L'authentification du domaine aide les systèmes destinataires à comprendre que vos messages sont autorisés à provenir du domaine. La vérification d'e-mail garantit que les destinataires eux-mêmes sont joignables. Les deux sont nécessaires avant une campagne sérieuse, surtout quand une équipe chauffe un nouveau domaine, écrit à une liste importée ou amplifie un programme jusque-là modeste.
La même logique vaut quand une campagne paraît saine sur une plateforme et faible sur une autre. Un domaine peut hériter d'enregistrements de plusieurs outils au fil du temps, et de vieilles inclusions SPF, des sélecteurs DKIM obsolètes ou une politique DMARC absente compliquent le diagnostic. Garder le bilan de santé près de votre workflow d'envoi donne à l'équipe une base de référence rapide avant de toucher aux textes, aux boîtes, aux listes ou au volume de campagne.
Pour les équipes qui gèrent plusieurs domaines, enregistrez le résultat avant et après chaque modification DNS. Les opérateurs disposent ainsi d'un historique clair des changements et distinguent plus facilement les problèmes DNS des problèmes de qualité de liste.
FAQ
Que teste un bilan de santé e-mail ?
Il teste les enregistrements du domaine qui influent sur la livraison et l'authentification des e-mails, notamment MX, SPF, DKIM et DMARC.
Pourquoi les enregistrements MX sont-ils importants ?
Les enregistrements MX indiquent aux serveurs de messagerie où livrer le courrier entrant d'un domaine. Sans MX fonctionnels, le domaine ne peut pas recevoir de courrier de façon fiable.
Le SPF, le DKIM et le DMARC influent-ils sur la délivrabilité ?
Oui. Le SPF et le DKIM aident à prouver qu'un expéditeur est autorisé, tandis que le DMARC indique aux destinataires comment traiter les messages qui échouent aux contrôles d'authentification.
Quel sélecteur DKIM utiliser ?
Utilisez le sélecteur fourni par votre fournisseur de messagerie. Les sélecteurs courants incluent google, default, selector1, selector2, k1, ou une valeur propre au fournisseur.
Quand lancer un bilan de santé e-mail ?
Lancez-le avant de mettre en service un nouveau domaine d'envoi, de modifier le DNS, de connecter une nouvelle plateforme e-mail ou d'enquêter sur des problèmes de rebond, de spam ou d'authentification.
Vérifiez une vraie liste avant d'envoyer
Démarrez avec 100 crédits gratuits. Sans carte bancaire.
Commencer gratuitement