Générateur d'enregistrement SPF
Créez un enregistrement TXT SPF pour les services de messagerie autorisés à envoyer depuis votre domaine, puis publiez-le dans le DNS avant votre prochaine campagne ou votre prochain e-mail produit.
En bref
- Utilisez ce générateur SPF pour lister les adresses IP, les serveurs MX et les plateformes d'e-mail autorisés à envoyer du courrier pour votre domaine.
- Commencez en mode strict lorsque vous connaissez chaque expéditeur légitime. N'utilisez le soft fail que lorsque vous auditez encore vos sources de courrier.
- Après avoir publié l'enregistrement, lancez le vérificateur SPF et le bilan de santé e-mail pour confirmer que le DNS est visible.
Configurez votre enregistrement SPF
-all (Hard Fail)
Recommandé dans la plupart des cas. Les serveurs absents de votre enregistrement SPF sont marqués comme échouant à l'authentification.
~all (Soft Fail)
Les messages provenant de serveurs non répertoriés sont acceptés mais marqués. Idéal pour tester un nouvel enregistrement SPF avant de passer en mode strict.
Limite de requêtes DNS
Les enregistrements SPF sont limités à 10 requêtes DNS. Dépasser cette limite provoque des échecs. Utilisez cet outil pour rester dans les limites.
Comment construire un enregistrement SPF qui ne bloque pas le courrier légitime
Un enregistrement SPF est un enregistrement TXT placé à la racine de votre domaine. Il indique aux messageries réceptrices quels systèmes sont autorisés à envoyer des e-mails pour ce domaine. Cette liste comprend généralement Google Workspace ou Microsoft 365 pour le courrier d'équipe, un prestataire d'e-mail pour les newsletters, un service d'e-mail transactionnel pour les reçus et les réinitialisations de mot de passe, et parfois un CRM ou une plateforme d'engagement commercial.
La méthode la plus sûre pour créer un SPF consiste à recenser chaque source d'envoi avant de passer à une politique de hard fail. Vérifiez votre fournisseur d'e-mail, votre CRM, votre outil de support, votre système de facturation, votre application produit et tout outil de prospection à froid qui envoie depuis le même domaine ou sous-domaine. Si un expéditeur manque dans le SPF, les fournisseurs de messagerie peuvent traiter comme non authentifié un courrier pourtant légitime.
Le SPF comporte aussi une contrainte pratique : des mécanismes tels que include:, a, mx, exists, and redirect peuvent déclencher des requêtes DNS, et l'évaluation SPF est limitée à 10 requêtes DNS. Un enregistrement qui semble propre mais qui dépasse cette limite peut échouer lors de l'évaluation par la messagerie. Gardez l'enregistrement concis, évitez les include en double et utilisez des sous-domaines dédiés lorsque différentes équipes ou différents outils nécessitent des configurations d'envoi distinctes.
Recensez chaque service qui envoie au nom de votre domaine : courrier de boîte de réception, newsletters, notifications applicatives, factures et outils commerciaux.
Ajoutez les IP requises et les domaines à inclure, choisissez la politique d'échec, puis copiez la valeur SPF générée.
Publiez l'enregistrement, attendez la propagation DNS, puis contrôlez le résultat avec le vérificateur SPF et le vérificateur DMARC.
La place du SPF par rapport à DKIM, DMARC et à la qualité de la liste
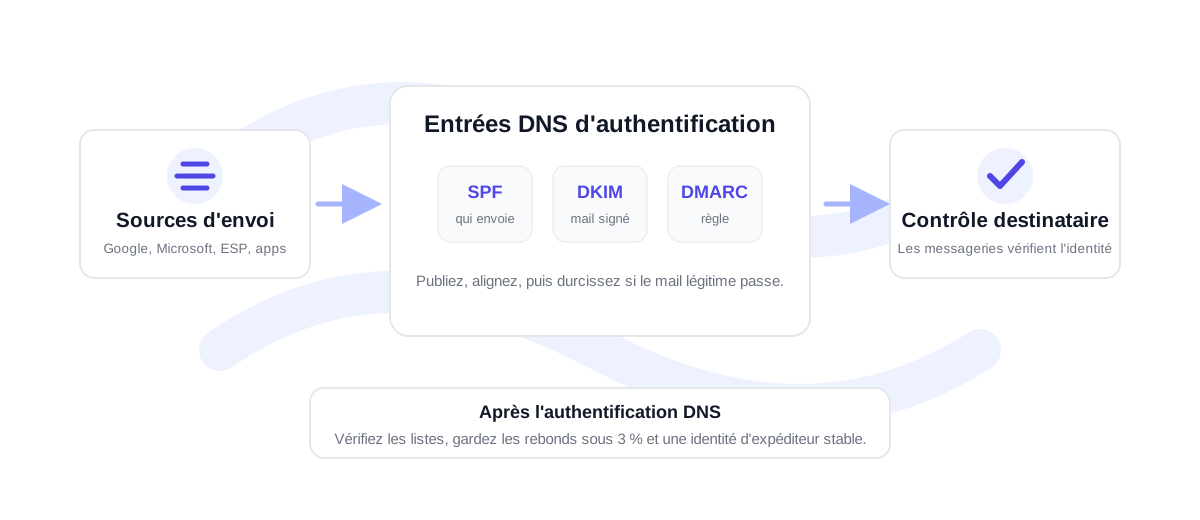
Le SPF est nécessaire, mais il ne constitue pas à lui seul toute la configuration de délivrabilité. DKIM signe le message afin que les serveurs récepteurs puissent confirmer que l'e-mail n'a pas été modifié après l'envoi. DMARC indique aux fournisseurs de messagerie quoi faire lorsque le SPF ou le DKIM ne s'aligne pas avec le domaine From visible. Ensemble, ces enregistrements aident les messageries à déterminer si un message est autorisé.
L'authentification ne rend pas saine une mauvaise liste. Si vous envoyez à des adresses périmées, mal orthographiées ou risquées, l'authentification peut réussir alors que le taux de rebond et les signaux de plainte continuent de nuire à la réputation d'expéditeur. Pour les campagnes et les exports CRM, vérifiez d'abord la liste avec le vérificateur d'e-mails gratuit ou la vérification en masse avant l'envoi. Un taux de rebond inférieur à 3 % est sain ; 3-5 % demande nettoyage et révision ; au-delà de 5 %, le risque est élevé pour un domaine d'envoi.
Pour les équipes comptant plusieurs expéditeurs, documentez qui possède chaque include avant de publier des modifications. Cela facilite les audits futurs lorsqu'un prestataire est retiré, qu'un sous-domaine est ajouté ou qu'une plateforme d'envoi modifie son include SPF recommandé.
FAQ du générateur SPF
Où dois-je publier un enregistrement SPF ?
Publiez la valeur générée sous forme d'enregistrement TXT à la racine du domaine d'envoi, par exemple example.com. Si vous envoyez depuis un sous-domaine, publiez plutôt l'enregistrement SPF sur ce sous-domaine.
Dois-je utiliser -all ou ~all ?
Utilisez -all lorsque vous êtes certain que l'enregistrement inclut chaque expéditeur légitime. Utilisez ~all pendant un audit ou une migration, car il envoie un signal plus souple aux fournisseurs de messagerie durant la mise en place.
Un domaine peut-il avoir plusieurs enregistrements SPF ?
Non. Un domaine ne doit avoir qu'un seul enregistrement TXT SPF. Si plusieurs enregistrements SPF existent, les serveurs récepteurs peuvent renvoyer une erreur permanente. Fusionnez tous les expéditeurs dans un seul enregistrement.
Ai-je encore besoin de DKIM et DMARC si le SPF est configuré ?
Oui. Le SPF autorise les expéditeurs, le DKIM signe le message et le DMARC relie l'authentification à la politique du domaine. Ces trois enregistrements fonctionnent ensemble pour instaurer la confiance des messageries modernes.
Vérifiez une vraie liste avant d'envoyer
Démarrez avec 100 crédits gratuits. Sans carte bancaire.
Commencer gratuitement