SPF Kaydı Oluşturucu
Alan adınızdan göndermesine izin verilen posta hizmetleri için bir SPF TXT kaydı oluşturun, ardından bir sonraki kampanyanız veya ürün e-postanız çıkmadan önce DNS'te yayımlayın.
Özetle
- Bu SPF oluşturucuyu, alan adınız adına posta gönderebilecek IP adreslerini, MX sunucularını ve e-posta platformlarını listelemek için kullanın.
- Tüm meşru göndericileri biliyorsanız katı başlayın. Soft fail'i yalnızca posta kaynaklarını hâlâ denetliyorsanız kullanın.
- Kaydı yayımladıktan sonra SPF denetleyici ve e-posta sağlık kontrolü çalıştırarak DNS'in görünür olduğunu teyit edin.
SPF Kaydınızı Yapılandırın
-all (Hard Fail)
Çoğu kurulum için önerilir. SPF kaydınızda listelenmeyen sunucular kimlik doğrulamasından geçemedi olarak işaretlenir.
~all (Soft Fail)
Listede olmayan sunuculardan gelen mesajlar kabul edilir ancak işaretlenir. Katı politikaya geçmeden önce yeni bir SPF kaydını test etmek için idealdir.
Sorgu Sınırı
SPF kayıtlarında 10 DNS sorgusu sınırı vardır. Bu sınırın aşılması hatalara yol açar. Sınırlar içinde kalmak için bu aracı kullanın.
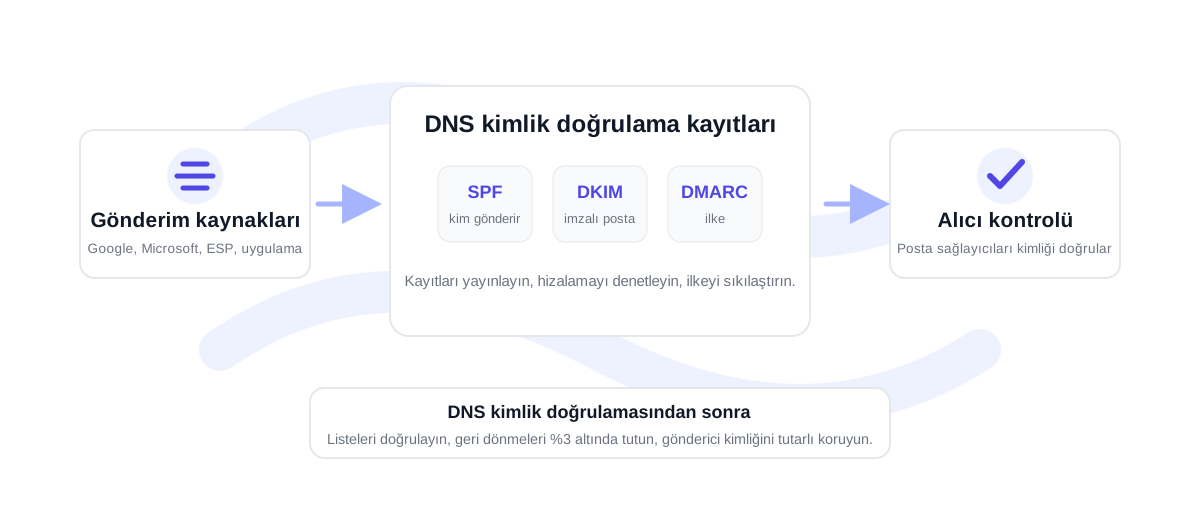
Meşru postayı bozmayan bir SPF kaydı nasıl oluşturulur
SPF kaydı, alan adınızın kök dizinindeki bir TXT kaydıdır. Alıcı posta kutularına, o alan adı adına hangi sistemlerin e-posta gönderebileceğini söyler. Bu liste genellikle ekip postası için Google Workspace veya Microsoft 365'i, bültenler için bir e-posta hizmet sağlayıcısını, faturalar ve şifre sıfırlamaları için işlemsel bir e-posta hizmetini ve bazen bir CRM ya da satış etkileşim platformunu içerir.
SPF oluşturmanın en güvenli yolu, hard fail politikasına geçmeden önce tüm gönderim kaynaklarının envanterini çıkarmaktır. E-posta sağlayıcınızı, CRM'inizi, yardım masanızı, faturalama sisteminizi, ürün uygulamanızı ve aynı alan adından veya alt alan adından gönderim yapan tüm soğuk erişim araçlarını kontrol edin. Bir gönderici SPF'de eksikse, posta kutusu sağlayıcıları aslında meşru olan postayı kimliği doğrulanmamış olarak değerlendirebilir.
SPF'nin pratik bir kısıtı da vardır: include:, a, mx, exists ve redirect gibi mekanizmalar DNS sorgularını tetikleyebilir ve SPF değerlendirmesi 10 DNS sorgusuyla sınırlıdır. Temiz görünen ama bu sınırı aşan bir kayıt, posta kutusu değerlendirmesi sırasında başarısız olabilir. Kaydı odaklı tutun, yinelenen include'lardan kaçının ve farklı ekiplerin veya araçların ayrı gönderim kurulumlarına ihtiyaç duyduğu durumlarda özel alt alan adları kullanın.
Gelen kutusu postası, bültenler, uygulama bildirimleri, faturalar ve satış araçları dahil, alan adınız adına gönderim yapan her hizmeti toplayın.
Gerekli IP'leri ve include alan adlarını ekleyin, hata politikasını seçin ve oluşturulan SPF değerini kopyalayın.
Kaydı yayımlayın, DNS'in yayılmasını bekleyin, ardından sonucu SPF denetleyicisi ve DMARC denetleyicisiyle kontrol edin.
SPF'nin DKIM, DMARC ve liste kalitesiyle ilişkisi
SPF gereklidir, ancak teslim edilebilirlik kurulumunun tamamı değildir. DKIM mesajı imzalar; böylece alıcı sunucular e-postanın gönderildikten sonra değiştirilmediğini doğrulayabilir. DMARC SPF veya DKIM görünen From alan adıyla uyumlu olmadığında posta kutusu sağlayıcılarına ne yapacaklarını söyler. Bu kayıtlar birlikte, posta kutularının bir mesajın yetkili olup olmadığını anlamasına yardımcı olur.
Kimlik doğrulama kötü bir listeyi güvenli hale getirmez. Eskimiş, yanlış yazılmış veya riskli adreslere gönderim yaparsanız, kimlik doğrulama başarılı olsa bile geri dönme oranı ve şikayet sinyalleri gönderici itibarınıza zarar verebilir. Kampanyalar ve CRM dışa aktarımları için göndermeden önce listeyi ücretsiz e-posta doğrulayıcıyı veya toplu doğrulamayı kullanarak doğrulayın. %3'ün altındaki geri dönme oranı sağlıklıdır; %3-5 temizlik ve inceleme gerektirir; %5'in üzeri bir gönderen alan adı için yüksek risklidir.
Birden fazla göndericisi olan ekipler, değişiklikleri yayımlamadan önce her include'un sorumlusunu belgelemelidir. Bu, bir sağlayıcı kaldırıldığında, bir alt alan adı eklendiğinde veya bir gönderim platformu önerdiği SPF include'unu değiştirdiğinde gelecekteki denetimleri kolaylaştırır.
SPF oluşturucu SSS
SPF kaydını nerede yayımlamalıyım?
Oluşturulan değeri, example.com gibi gönderen alan adının kök dizininde TXT kaydı olarak yayımlayın. Bir alt alan adından gönderim yapıyorsanız SPF kaydını bunun yerine o alt alan adında yayımlayın.
-all mı yoksa ~all mı kullanmalıyım?
Kaydın tüm meşru göndericileri içerdiğinden eminseniz -all kullanın. Denetim veya geçiş sırasında ~all kullanın; çünkü kurulum sırasında posta kutusu sağlayıcılarına daha yumuşak bir sinyal verir.
Bir alan adının birden fazla SPF kaydı olabilir mi?
Hayır. Bir alan adının tek bir SPF TXT kaydı olmalıdır. Birden fazla SPF kaydı varsa alıcı sunucular kalıcı bir hata döndürebilir. Tüm göndericileri tek bir kayıtta birleştirin.
SPF yapılandırılmışsa DKIM ve DMARC'a yine de ihtiyacım var mı?
Evet. SPF göndericileri yetkilendirir, DKIM mesajı imzalar ve DMARC kimlik doğrulamayı alan adı politikasına bağlar. Modern posta kutusu güveni için üç kayıt birlikte çalışır.
Göndermeden önce gerçek bir listeyi doğrulayın
100 ücretsiz krediyle başlayın. Kredi kartı gerekmez.
Ücretsiz Başlayın