Generatore di record SPF
Crea un record TXT SPF per i servizi email autorizzati a inviare dal tuo dominio, poi pubblicalo nel DNS prima che parta la tua prossima campagna o email di prodotto.
TL;DR
- Usa questo generatore SPF per elencare gli indirizzi IP, i server MX e le piattaforme email che possono inviare per il tuo dominio.
- Parti con una policy rigida quando conosci ogni mittente legittimo. Usa il soft fail solo finché stai ancora controllando le sorgenti di posta.
- Dopo aver pubblicato il record, esegui il SPF checker e il controllo dello stato di salute email per confermare che il DNS sia visibile.
Configura il tuo record SPF
-all (Hard Fail)
Consigliato per la maggior parte delle configurazioni. I server non elencati nel tuo record SPF vengono segnalati come non autenticati.
~all (Soft Fail)
I messaggi da server non elencati vengono accettati ma contrassegnati. Utile per testare un nuovo record SPF prima di passare a una policy rigida.
Limite di lookup
I record SPF hanno un limite di 10 lookup DNS. Superarlo causa errori. Usa questo strumento per rimanere entro il limite.
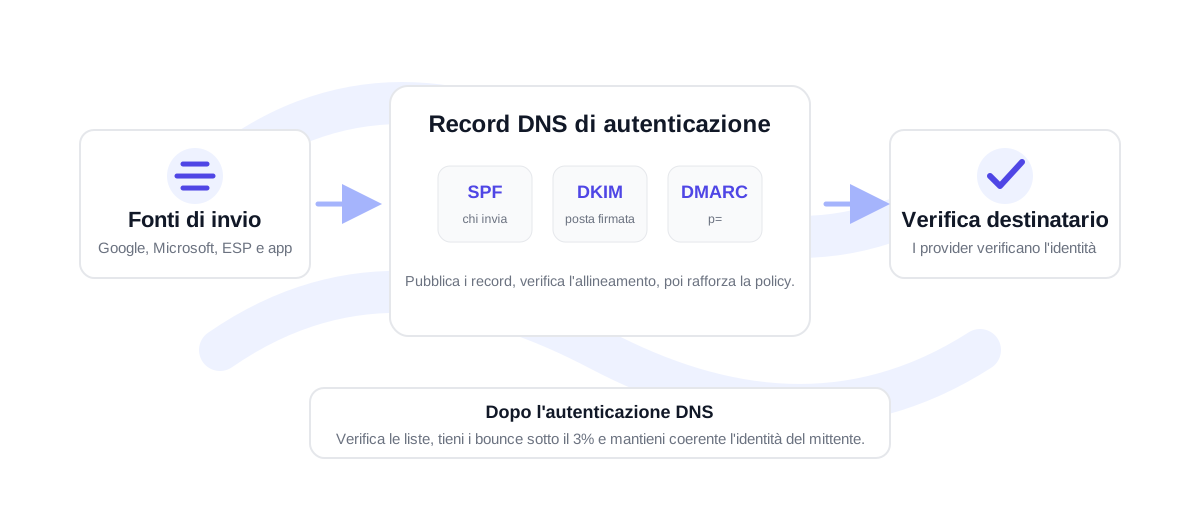
Come costruire un record SPF che non blocchi le email legittime
Un record SPF è un record TXT alla radice del tuo dominio. Indica ai provider di posta riceventi quali sistemi sono autorizzati a inviare email per quel dominio. Questo elenco di solito include Google Workspace o Microsoft 365 per la posta del team, un provider di servizi email per le newsletter, un servizio di email transazionale per ricevute e reset password, e talvolta un CRM o una piattaforma di sales engagement.
Il modo più sicuro per creare un SPF è inventariare ogni sorgente di invio prima di passare a una policy hard fail. Controlla il tuo provider email, il CRM, l'helpdesk, il sistema di fatturazione, l'app di prodotto e qualsiasi strumento di cold outreach che invia dallo stesso dominio o sottodominio. Se un mittente manca dall'SPF, i provider di posta possono trattare email altrimenti legittime come non autenticate.
L'SPF ha anche un vincolo pratico: meccanismi come include:, a, mx, exists, e al redirect possono generare lookup DNS, e la valutazione dell'SPF è limitata a 10 lookup DNS. Un record apparentemente pulito ma che supera quel limite può fallire durante la valutazione da parte dei provider. Mantieni il record essenziale, evita gli include duplicati e usa sottodomini dedicati quando team o strumenti diversi necessitano di configurazioni di invio separate.
Raccogli ogni servizio che invia con il tuo dominio, incluse posta in arrivo, newsletter, notifiche dell'app, fatture e strumenti commerciali.
Aggiungi gli IP necessari e i domini include, scegli la policy di fallimento e copia il valore SPF generato.
Pubblica il record, attendi la propagazione del DNS, poi controlla il risultato con il verificatore SPF e il verificatore DMARC.
Dove si colloca l'SPF rispetto a DKIM, DMARC e qualità della lista
L'SPF è necessario, ma non è l'intera configurazione di deliverability. DKIM firma il messaggio così i server riceventi possono confermare che l'email non è stata modificata dopo l'invio. DMARC indica ai provider di posta cosa fare quando SPF o DKIM non si allineano con il dominio From visibile. Insieme, questi record aiutano i provider a capire se un messaggio è autorizzato.
L'autenticazione non rende sicura una lista di scarsa qualità. Se invii a indirizzi obsoleti, scritti male o rischiosi, l'autenticazione può andare a buon fine mentre bounce rate e segnali di reclamo danneggiano comunque la reputazione del mittente. Per campagne ed esportazioni CRM, verifica prima la lista con il verificatore email gratuito o con la verifica in blocco prima di inviare. Un bounce rate sotto il 3% è sano; tra il 3-5% richiede pulizia e revisione; sopra il 5% è ad alto rischio per un dominio di invio.
Per i team con più mittenti, documenta chi è responsabile di ogni include prima di pubblicare le modifiche. Questo semplifica i controlli futuri quando si rimuove un fornitore, si aggiunge un sottodominio o una piattaforma di invio cambia l'include SPF consigliato.
FAQ sul generatore SPF
Dove pubblico un record SPF?
Pubblica il valore generato come record TXT alla radice del dominio di invio, ad esempio example.com. Se invii da un sottodominio, pubblica invece il record SPF su quel sottodominio.
Devo usare -all o ~all?
Usa -all quando sei sicuro che il record includa ogni mittente legittimo. Usa ~all durante un audit o una migrazione, perché dà ai provider di posta un segnale più morbido in fase di configurazione.
Un dominio può avere più di un record SPF?
No. Un dominio dovrebbe avere un solo record TXT SPF. Se esistono più record SPF, i server riceventi possono restituire un errore permanente. Unisci tutti i mittenti in un unico record.
Mi servono comunque DKIM e DMARC se l'SPF è configurato?
Sì. L'SPF autorizza i mittenti, il DKIM firma il messaggio e il DMARC collega l'autenticazione alla policy del dominio. Tutti e tre i record lavorano insieme per la fiducia dei provider di posta moderni.
Verifica una lista reale prima di inviare
Inizia con 100 crediti gratuiti. Nessuna carta di credito richiesta.
Inizia gratis