Verifica record SPF
Consulta il record TXT SPF di un dominio, controlla le sorgenti di invio autorizzate e individua configurazioni SPF mancanti o duplicate prima di inviare le tue email.
TL;DR
- Usa il controllo SPF dopo ogni modifica al DNS per confermare che il record sia visibile e punti ai servizi di invio corretti.
- Un record SPF corretto dovrebbe avere un solo
v=spf1valore TXT per il dominio, non più record SPF in conflitto. - Se l'SPF manca, genera un record con il generatore SPF, poi controlla DKIM e DMARC prima di inviare in volume.
Cosa controllare dopo aver pubblicato l'SPF
Gli errori SPF nascono di solito quando un team aggiunge un nuovo mittente ma dimentica di aggiornare il DNS, oppure quando due fornitori chiedono ciascuno il proprio record SPF e vengono pubblicati entrambi. I provider di posta si aspettano un solo record SPF per dominio. Se ci sono due record che iniziano con v=spf1, l'SPF può fallire anche se ogni singolo record sembra corretto.
Dopo aver inserito un dominio, controlla il record grezzo e i meccanismi. include: i meccanismi puntano di solito a piattaforme di invio esterne. ip4: and ip6: autorizzano un'infrastruttura di invio fissa. mx autorizza i mail exchanger del dominio. La policy finale, spesso -all oppure ~all, indica ai destinatari con quanta severità trattare le email provenienti da sistemi non elencati.
Se il controllo non trova alcun record SPF, non dare per scontato che il dominio sia pronto a inviare. Crea un record con il generatore di record SPF, pubblicalo come record TXT e ripeti il test dopo la propagazione del DNS. Se il record esiste ma manca una piattaforma legittima, aggiungi quel mittente prima di lanciare una campagna.
Usa il dominio di invio esatto, non l'URL di un sito. Per gli invii da sottodominio, controlla il sottodominio stesso.
Verifica che ogni piattaforma di posta sia presente e rimuovi le voci duplicate o obsolete.
Controlla DKIM, DMARC e la qualità della lista prima di inviare a un pubblico ampio.
Il controllo SPF dovrebbe far parte di ogni modifica ai mittenti
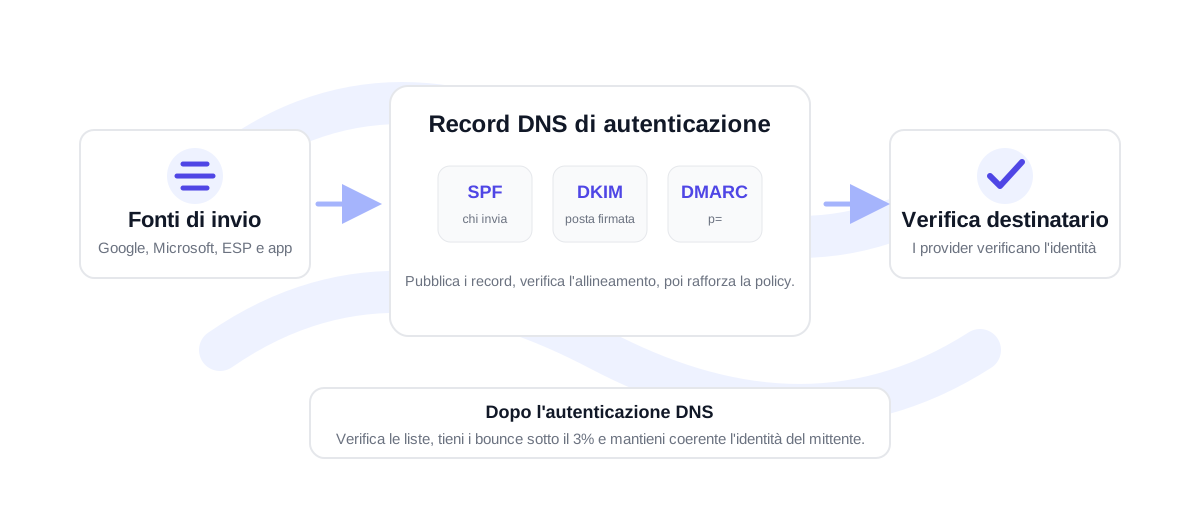
Ogni nuovo servizio email può cambiare la tua impronta di autenticazione. Una piattaforma per newsletter, un CRM, un helpdesk, un'app di notifiche e-commerce o uno strumento di sequenze commerciali possono inviare dal tuo dominio. Quando succede, l'SPF va rivisto insieme a DKIM and DMARC. Così l'identità del mittente resta coerente tra i diversi provider di posta.
L'SPF non garantisce che la lista di indirizzi sia pulita. Se stai preparando un lancio, verifica anche i destinatari. Usa il controllo dello stato di salute email per un controllo a livello di dominio e il flusso di verifica in blocco per liste CSV più grandi. L'autenticazione aiuta a rendere affidabili le tue email; l'igiene della lista aiuta a tenere sotto controllo bounce ed engagement negativo.
Checklist operativa SPF prima di una campagna
Prima di inviare a una lista ampia, controlla il dominio di invio e ogni eventuale sottodominio dedicato. Verifica che ci sia un solo record SPF, che ogni mittente attivo sia elencato e che i fornitori non più usati siano rimossi. Se un CRM o una piattaforma di marketing invia da un sottodominio brandizzato, controlla quel sottodominio separatamente invece di dare per scontato che il dominio principale lo copra.
Poi confronta il record SPF con il percorso reale della campagna. Se la tua campagna passa da una piattaforma di sales engagement, quella piattaforma deve essere autorizzata. Se le notifiche di prodotto passano da un provider transazionale, anche quel provider deve essere autorizzato. Tenere aggiornata questa lista evita brutte sorprese di deliverability all'ultimo minuto quando un team cambia strumenti.
Infine, controlla la lista dei destinatari. L'SPF dice ai provider di posta che il tuo mittente è autorizzato; non rimuove gli indirizzi non validi da un'esportazione. Per liste CRM, newsletter o di prospecting, verifica il file prima dell'invio e ricontrolla i risultati dei bounce dopo la campagna. Un bounce rate sotto il 3% è sano, tra il 3-5% richiede pulizia e sopra il 5% è ad alto rischio.
Per i domini condivisi, rendi questa checklist parte dell'onboarding dei mittenti. Quando i team commerciale, marketing, supporto e prodotto usano tutti lo stesso dominio del brand, un mittente dimenticato può penalizzare tutti. Una breve revisione dell'SPF prima del lancio costa molto meno che diagnosticare errori di autenticazione dopo che una campagna è già partita.
FAQ sul controllo SPF
Perché il mio dominio non mostra alcun record SPF?
Il record SPF potrebbe non essere pubblicato, trovarsi su un sottodominio diverso o non essersi ancora propagato. Controlla il dominio di invio esatto e verifica che il record TXT inizi con v=spf1.
Cosa significa include: nell'SPF?
Un meccanismo include autorizza la policy SPF di un altro dominio. È usato comunemente dai servizi email per permetterti di autorizzare la loro infrastruttura di invio senza elencare manualmente ogni indirizzo IP.
~all è una scelta sbagliata per l'SPF?
Non sempre. Il soft fail può essere utile in fase di test, ma una configurazione matura di solito passa a -all una volta che ogni mittente legittimo è incluso e verificato.
L'SPF protegge dallo spoofing da solo?
L'SPF aiuta, ma da solo non basta. Servono DKIM e DMARC per collegare i risultati dell'autenticazione al dominio From visibile e alla gestione delle policy.
Verifica una lista reale prima di inviare
Inizia con 100 crediti gratuiti. Nessuna carta di credito richiesta.
Inizia gratis