Verificador de Registro SPF
Consulte o registro TXT de SPF de um domínio, revise as fontes de envio autorizadas e identifique configurações de SPF ausentes ou duplicadas antes de enviar e-mails.
Resumo
- Use o verificador de SPF após cada alteração de DNS para confirmar que o registro está visível e aponta para os serviços de envio corretos.
- Um registro SPF bem configurado deve ter apenas um
v=spf1valor TXT para o domínio, e não vários registros SPF concorrentes. - Se o SPF estiver ausente, gere um registro com o gerador de SPFe, em seguida, verifique o DKIM e o DMARC antes de enviar em grande volume.
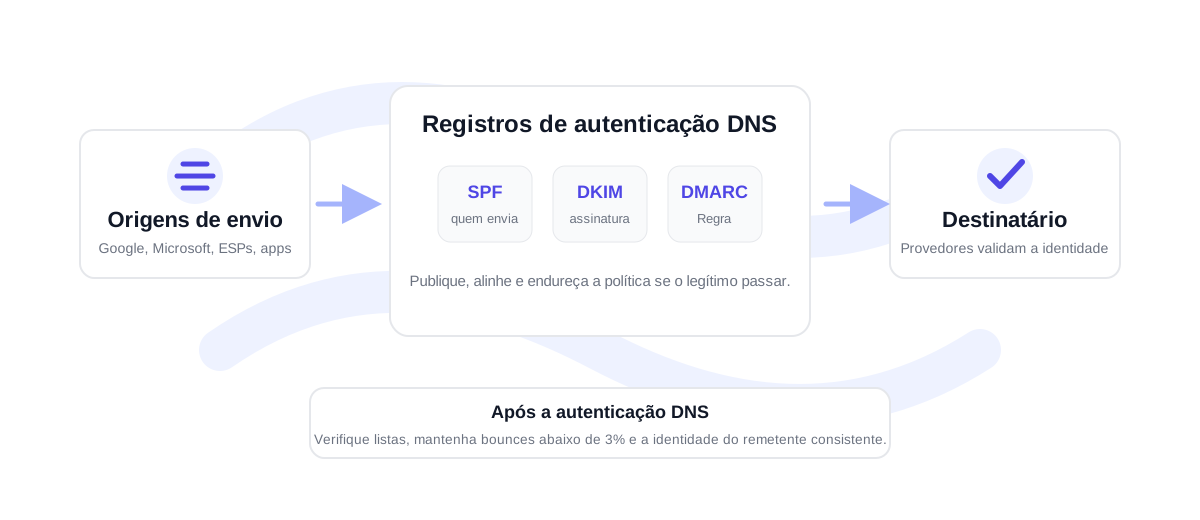
O que verificar depois de publicar o SPF
Erros de SPF costumam acontecer quando as equipes adicionam um novo remetente, mas esquecem de atualizar o DNS, ou quando dois fornecedores pedem cada um o seu próprio registro SPF e ambos acabam publicados. Os provedores de e-mail esperam um único registro SPF por domínio. Se houver dois registros que começam com v=spf1, o SPF pode falhar mesmo que cada registro pareça correto individualmente.
Depois de inserir um domínio, revise o registro bruto e os mecanismos. include: geralmente apontam para plataformas de envio externas. ip4: and ip6: autorizam uma infraestrutura de envio fixa. mx autoriza os servidores de e-mail (MX) do domínio. A política final, geralmente -all ou ~all, indica aos servidores receptores com que rigor tratar e-mails de sistemas não listados.
Se o verificador não encontrar nenhum registro SPF, não presuma que o domínio está pronto para enviar. Crie um registro com o gerador de registro SPF, publique-o como um registro TXT e teste novamente após a propagação do DNS. Se o registro existir, mas faltar uma plataforma legítima, adicione esse remetente antes de lançar uma campanha.
Use o domínio de envio exato, não a URL de um site. Para envios por subdomínio, verifique o próprio subdomínio.
Confirme que todas as plataformas de e-mail estão representadas e remova entradas duplicadas ou desatualizadas.
Verifique o DKIM, o DMARC e a qualidade da lista antes de enviar para um grande público.
A verificação de SPF deve fazer parte de toda mudança de remetente
Qualquer novo serviço de e-mail pode alterar a sua configuração de autenticação. Uma plataforma de newsletter, um CRM, um helpdesk, um aplicativo de notificações de e-commerce ou uma ferramenta de cadência de vendas podem enviar a partir do seu domínio. Quando isso acontece, o SPF deve ser revisado junto com o DKIM and DMARC. Isso mantém a identidade do remetente consistente entre os provedores de caixa de entrada.
O SPF não comprova que a lista de endereços está limpa. Se você está preparando um lançamento, verifique também os destinatários. Use o diagnóstico de saúde de e-mail para uma análise em nível de domínio e o fluxo de verificação em massa para listas CSV maiores. A autenticação ajuda a tornar o e-mail confiável; a higiene da lista ajuda a manter sob controle os rejeitados e o engajamento negativo.
Checklist operacional de SPF antes de uma campanha
Antes de enviar para uma lista grande, verifique o domínio de envio e qualquer subdomínio dedicado. Confirme que existe um único registro SPF, que todos os remetentes ativos estão listados e que os fornecedores não utilizados foram removidos. Se um CRM ou uma plataforma de marketing envia a partir de um subdomínio com marca própria, verifique esse subdomínio separadamente, em vez de presumir que o domínio raiz já o cobre.
Em seguida, compare o registro SPF com o caminho real da campanha. Se a sua campanha passa por uma plataforma de engajamento de vendas, essa plataforma precisa estar autorizada. Se as notificações de produto passam por um provedor transacional, esse provedor também precisa estar autorizado. Manter essa lista atualizada evita surpresas de entregabilidade de última hora quando uma equipe troca de ferramenta.
Por fim, verifique a lista de destinatários. O SPF informa às caixas de entrada que o seu remetente está autorizado; ele não remove endereços inválidos de uma exportação. Para listas de CRM, newsletter ou prospecção, verifique o arquivo antes do envio e revise os resultados de rejeição após a campanha. Uma taxa de rejeição abaixo de 3% é saudável, entre 3-5% precisa de limpeza e acima de 5% representa alto risco.
Para domínios compartilhados, inclua este checklist no processo de onboarding de remetentes. Quando as equipes de vendas, marketing, suporte e produto usam todas o mesmo domínio da marca, um remetente esquecido pode afetar a todos. Uma rápida revisão de SPF antes do lançamento é muito mais barata do que diagnosticar falhas de autenticação depois que uma campanha já foi enviada.
Perguntas frequentes sobre o verificador de SPF
Por que meu domínio não mostra nenhum registro SPF?
O registro SPF pode não ter sido publicado, pode estar em um subdomínio diferente ou ainda não ter sido propagado. Verifique o domínio de envio exato e confirme que o registro TXT começa com v=spf1.
O que significa include: no SPF?
Um mecanismo include autoriza a política SPF de outro domínio. Ele é comumente usado pelos serviços de e-mail para que você possa autorizar a infraestrutura de envio deles sem listar manualmente cada endereço IP.
~all é ruim para o SPF?
Nem sempre. O soft fail pode ser útil durante os testes, mas uma configuração madura normalmente migra para -all assim que todos os remetentes legítimos estão incluídos e verificados.
O SPF protege contra spoofing sozinho?
O SPF ajuda, mas não é suficiente sozinho. O DKIM e o DMARC são necessários para conectar os resultados de autenticação ao domínio visível em From e ao tratamento de políticas.
Verifique uma lista real antes de enviar
Comece com 100 créditos grátis. Sem necessidade de cartão de crédito.
Comece Grátis