SPF-Record-Checker
Prüfe den SPF-TXT-Record einer Domain, sieh dir die autorisierten Versandquellen an und entdecke fehlende oder doppelte SPF-Einträge, bevor du Mails verschickst.
TL;DR
- Nutze den SPF-Checker nach jeder DNS-Änderung, um sicherzugehen, dass der Record sichtbar ist und auf die richtigen Versanddienste verweist.
- Ein sauberer SPF-Record sollte genau einen
v=spf1TXT-Wert für die Domain haben, nicht mehrere konkurrierende SPF-Records. - Wenn SPF fehlt, erstell dir einen Record mit dem SPF-Generatorund prüf dann DKIM und DMARC, bevor du in großem Umfang versendest.
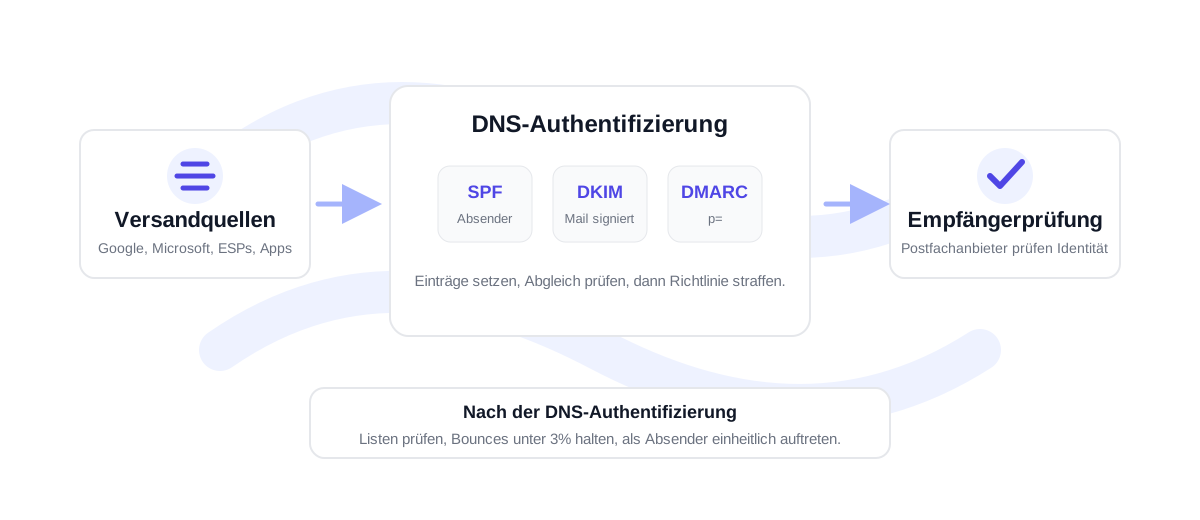
Was du nach dem Veröffentlichen von SPF prüfen solltest
SPF-Fehler entstehen meist, wenn Teams einen neuen Sender hinzufügen, aber das DNS nicht aktualisieren, oder wenn zwei Anbieter jeweils ihren eigenen SPF-Record verlangen und beide veröffentlicht werden. Mailbox-Provider erwarten genau einen SPF-Record pro Domain. Wenn es zwei Records gibt, die mit v=spf1beginnen, kann SPF fehlschlagen, selbst wenn jeder einzelne Record für sich plausibel aussieht.
Sieh dir nach Eingabe einer Domain den rohen Record und die Mechanismen an. include: Mechanismen verweisen in der Regel auf externe Versandplattformen. ip4: and ip6: autorisieren feste Versandinfrastruktur. mx autorisiert die Mail-Exchanger der Domain. Die abschließende Policy, oft -all oder ~allsagt den Empfängern, wie streng sie Mails von nicht gelisteten Systemen behandeln sollen.
Wenn der Checker keinen SPF-Record findet, geh nicht davon aus, dass die Domain versandbereit ist. Erstell einen Record mit dem SPF-Record-Generatorveröffentliche ihn als TXT-Record und teste nach der DNS-Propagation erneut. Falls der Record existiert, aber eine legitime Plattform fehlt, füge diesen Sender hinzu, bevor du eine Kampagne startest.
Verwende die exakte Versanddomain, nicht eine Website-URL. Beim Versand über eine Subdomain prüfst du die Subdomain selbst.
Stell sicher, dass jede E-Mail-Plattform vertreten ist, und entferne doppelte oder veraltete Einträge.
Prüfe DKIM, DMARC und die Listenqualität, bevor du an ein großes Publikum sendest.
SPF-Checks sollten bei jeder Sender-Änderung dazugehören
Jeder neue E-Mail-Dienst kann deinen Authentifizierungs-Footprint verändern. Eine Newsletter-Plattform, ein CRM, ein Helpdesk, eine E-Commerce-Benachrichtigungs-App oder ein Sales-Sequencer kann von deiner Domain versenden. Wenn das passiert, sollte SPF gemeinsam mit DKIM and DMARCüberprüft werden. So bleibt die Absenderidentität über alle Inbox-Provider hinweg konsistent.
SPF beweist nicht, dass die Adressliste sauber ist. Wenn du einen Launch vorbereitest, verifiziere auch die Empfänger. Nutze den E-Mail-Gesundheitscheck für eine Prüfung auf Domain-Ebene und den Bulk-Verifizierungs-Workflow für größere CSV-Listen. Authentifizierung sorgt dafür, dass Mails Vertrauen genießen; Listenhygiene hält Bounces und negatives Engagement unter Kontrolle.
Operative SPF-Checkliste vor einer Kampagne
Bevor du an eine große Liste sendest, prüfe die Versanddomain und jede dedizierte Subdomain. Stell sicher, dass es genau einen SPF-Record gibt, jeder aktive Sender gelistet ist und ungenutzte Anbieter entfernt wurden. Wenn ein CRM oder eine Marketing-Plattform von einer gebrandeten Subdomain sendet, prüfe diese Subdomain separat, statt anzunehmen, dass die Root-Domain sie abdeckt.
Vergleiche als Nächstes den SPF-Record mit dem tatsächlichen Kampagnenweg. Wenn deine Kampagne über eine Sales-Engagement-Plattform läuft, muss diese Plattform autorisiert sein. Wenn Produktbenachrichtigungen über einen Transaktionsanbieter laufen, muss auch dieser autorisiert sein. Diese Liste aktuell zu halten verhindert Last-Minute-Überraschungen bei der Zustellbarkeit, wenn ein Team die Tools wechselt.
Prüfe zum Schluss die Empfängerliste. SPF teilt Mailboxen mit, dass dein Sender autorisiert ist; es entfernt aber keine ungültigen Adressen aus einem Export. Verifiziere bei CRM-, Newsletter- oder Prospecting-Listen die Datei vor dem Versand und prüfe die Bounce-Ergebnisse nach der Kampagne erneut. Unter 3% Bounce-Rate ist gesund, 3-5% braucht eine Bereinigung und über 5% ist hochriskant.
Mach diese Checkliste bei gemeinsam genutzten Domains zum festen Teil des Sender-Onboardings. Wenn Sales-, Marketing-, Support- und Produktteams alle dieselbe Brand-Domain nutzen, kann ein vergessener Sender alle treffen. Eine kurze SPF-Prüfung vor dem Launch ist deutlich günstiger, als Authentifizierungsfehler zu diagnostizieren, nachdem eine Kampagne bereits raus ist.
SPF-Checker-FAQ
Warum zeigt meine Domain keinen SPF-Record an?
Der SPF-Record ist vielleicht nicht veröffentlicht, liegt auf einer anderen Subdomain oder hat sich noch nicht propagiert. Prüfe die exakte Versanddomain und stell sicher, dass der TXT-Record mit v=spf1 beginnt.
Was bedeutet include: in SPF?
Ein include-Mechanismus autorisiert die SPF-Policy einer anderen Domain. Er wird häufig von E-Mail-Diensten genutzt, damit du ihre Versandinfrastruktur autorisieren kannst, ohne jede IP-Adresse einzeln aufzulisten.
Ist ~all schlecht für SPF?
Nicht unbedingt. Soft Fail kann während des Testens nützlich sein, aber ein ausgereiftes Setup wechselt in der Regel zu -all, sobald jeder legitime Sender enthalten und geprüft ist.
Schützt SPF allein vor Spoofing?
SPF hilft, reicht aber allein nicht aus. DKIM und DMARC sind nötig, um die Authentifizierungsergebnisse mit der sichtbaren From-Domain und der Policy-Behandlung zu verknüpfen.
Verifiziere eine echte Liste, bevor du sendest
Starte mit 100 kostenlosen Credits. Keine Kreditkarte nötig.
Kostenlos starten