DKIM-Record-Generator
Formatiere einen DKIM-TXT-Record aus deinem Selector, deiner Versanddomain und deinem Public Key, damit Empfänger-Postfächer signierte Mails von deiner Domain verifizieren können.
TL;DR
- DKIM signiert ausgehende Mails mit einem Private Key und legt einen Public Key im DNS ab, damit Empfänger die Signatur verifizieren können.
- Dieser Generator formatiert den DNS-Hostnamen und den TXT-Wert für den Selector, den dir dein E-Mail-Provider gibt.
- Nach dem Veröffentlichen nutzt du den DKIM-Checker, um danach SPF- und DMARC-Alignment zu bestätigen, bevor du Kampagnen versendest.
DKIM-DNS-Record generieren
Gängige Selectors: google, s1, s2, mail, selector1, selector2
Den bekommst du von deinem E-Mail-Versanddienst (Google Workspace, SendGrid, Postfix usw.)
So funktioniert DKIM
Dein Mailserver signiert ausgehende E-Mails mit einem Private Key. Der Server des Empfängers holt deinen Public Key aus dem DNS und verifiziert die Signatur. Das beweist, dass die E-Mail unterwegs nicht manipuliert wurde.
So findest du deinen Public Key
Dein ESP (Google Workspace, Microsoft 365, SendGrid, Mailgun) erzeugt das Schlüsselpaar. Du bekommst den Public Key, um ihn im DNS zu veröffentlichen. Das Format sieht so aus: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
So bereitest du einen DKIM-Record richtig vor
DKIM-Records werden unter einem Selector veröffentlicht, nicht direkt an der Root der Domain. Ein Selector ist ein kurzes Label, das dein E-Mail-Dienst wählt, etwa google, selector1, s1, oder mail. Der vollständige DNS-Host sieht meist so aus wie selector._domainkey.example.com. Der TXT-Wert enthält den Public Key, der zum Private Signing Key deines E-Mail-Dienstes passt.
Nutze diesen Generator, wenn dir dein Absender Selector und Public Key gibt, dein DNS-Provider den Wert aber im sauberen Copy-paste-Format erwartet. Füge den base64-Public-Key ohne Begin- und End-Zertifikatszeilen ein. Der generierte Wert nutzt die Standard-Form eines DKIM-TXT-Records, inklusive v=DKIM1, Schlüsseltyp und Public Key.
Erfinde keinen Public Key. Den privaten Schlüssel zum Signieren deiner E-Mails verwaltet deine Versandplattform, deshalb muss der Public Key auch genau von dort kommen. Wenn du deinen eigenen Mailserver betreibst, erzeuge das Schlüsselpaar direkt auf dem Server und veröffentliche im DNS ausschließlich den Public Key. Halte den privaten Schlüssel geheim und tausche die Schlüssel aus, sobald sich Zugriffe ändern.
Kopiere Selector und Public Key aus deiner E-Mail-Plattform oder der Konfiguration deines Mailservers.
Gib Selector, Domain und Public Key ein und kopiere anschließend den erzeugten TXT-Record-Wert.
Veröffentliche den TXT-Record und prüfe ihn mit dem DKIM-Checker, sobald sich das DNS aktualisiert hat.
DKIM funktioniert am besten zusammen mit SPF, DMARC und sauberen Versanddaten
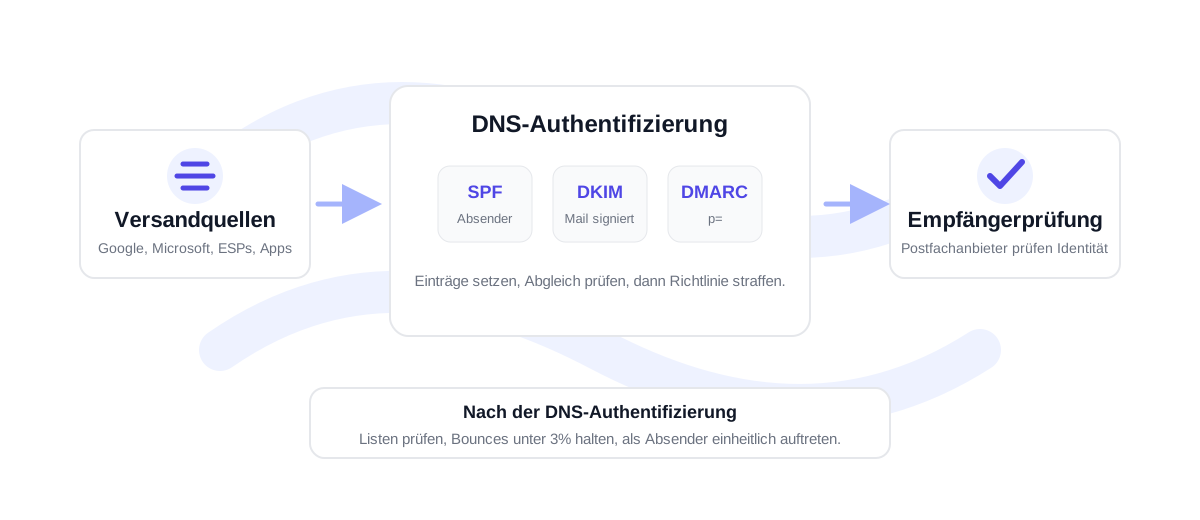
DKIM belegt, dass die signierte Nachricht zum Public Key der Versanddomain passt – die Zustellbarkeit hängt aber trotzdem vom gesamten Setup ab. SPF legt fest, welche Absender erlaubt sind. DMARC definiert, wie Mailbox-Provider mit fehlgeschlagener Authentifizierung umgehen sollen und ob SPF oder DKIM zur sichtbaren From-Domain passt.
Wenn die Authentifizierung steht, halte deine Empfängerliste sauber. Auch eine signierte E-Mail kann zurückkommen, wenn die Adresse veraltet oder ungültig ist. Verifiziere CSVs vor größeren Kampagnen über bulk verification und halte die Bounce-Rate möglichst unter 3 %. Liegt sie zwischen 3 und 5 %, räume die Liste vor dem nächsten Versand auf; über 5 % ist das Risiko hoch.
Praktische Checkliste für dein DKIM-Setup
Bevor du einen DKIM-Record veröffentlichst, stelle sicher, dass der Selector zu genau dem Absender gehört, der die Nachricht signiert. Viele Teams nutzen einen Selector für Google Workspace, einen weiteren für Microsoft 365 und separate Selectors für Plattformen wie SendGrid, Mailgun, Postmark oder Amazon SES. Getrennte Selectors machen die Fehlersuche übersichtlicher, weil du jeden Schlüssel klar einem Dienst zuordnen kannst.
Warte nach dem Veröffentlichen die DNS-Propagation ab und prüfe dann den Selector. Ist der Record sichtbar, scheitert die Mail aber weiterhin an DKIM, schicke eine Testnachricht und sieh dir die Authentifizierungs-Header an. So erkennst du, ob der Absender mit dem erwarteten Selector signiert oder noch einen alten Schlüssel verwendet.
DKIM-Generator – FAQ
Was ist ein DKIM-Selector?
Ein Selector ist die Kennung, über die der DKIM-Public-Key im DNS gefunden wird. Damit kann eine Domain mehr als einen DKIM-Schlüssel veröffentlichen – praktisch für unterschiedliche Absender oder den Schlüsseltausch.
Wo finde ich meinen DKIM-Public-Key?
Deine Versandplattform oder dein Mailserver erzeugt ihn. Schau im jeweiligen Dienst unter Domain-Authentifizierung, Absender-Authentifizierung oder DNS-Einrichtung nach.
Soll ich den privaten Schlüssel im DNS veröffentlichen?
Nein. Ins DNS kommt ausschließlich der Public Key. Der private Schlüssel bleibt in dem System, das deine ausgehenden E-Mails signiert.
Kann ich einen DKIM-Schlüssel für alle Absender nutzen?
Manchmal schon, aber getrennte Selectors sind sauberer, wenn mehrere Plattformen für dieselbe Domain versenden. Außerdem erleichtern sie Schlüsseltausch und Fehlersuche.
Verifiziere eine echte Liste, bevor du sendest
Starte mit 100 kostenlosen Credits. Keine Kreditkarte nötig.
Kostenlos starten