DKIM-Record-Checker
Prüfe, ob ein DKIM-Selector korrekt im DNS veröffentlicht ist, damit Empfänger-Postfächer signierte Mails von deiner Domain verifizieren können.
TL;DR
- Gib Domain und Selector genau so ein, wie deine E-Mail-Plattform sie vorgibt.
- Der Checker sucht den TXT-Record unter
selector._domainkey.domain.comund zeigt dir den veröffentlichten Wert. - Falls kein Record auftaucht, nutze den DKIM-Generator , um den Wert zu formatieren, und prüfe danach auch SPF und DMARC.
So liest du ein DKIM-Lookup richtig
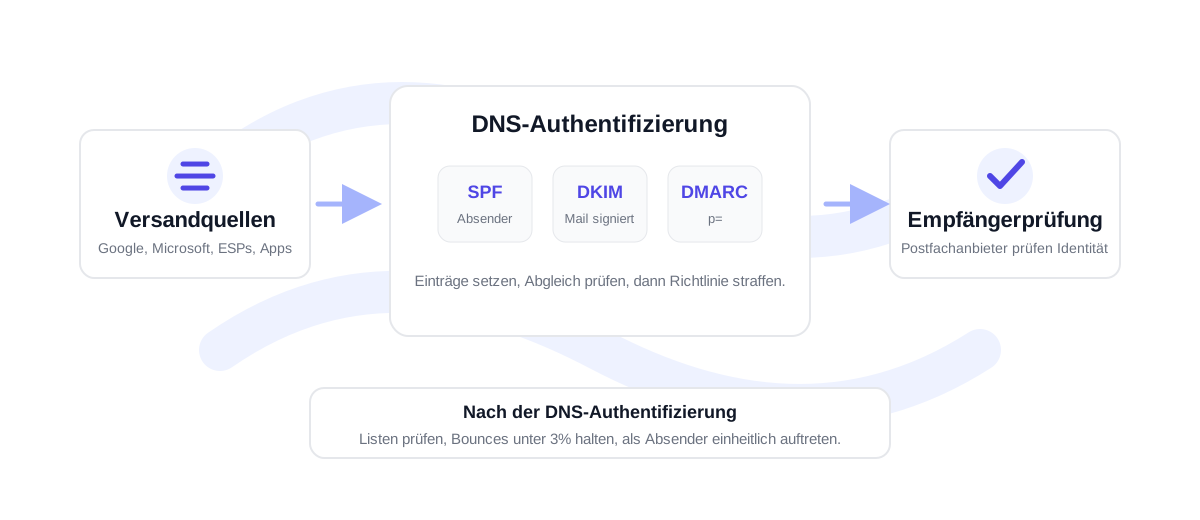
Ein DKIM-Lookup hängt von zwei Angaben ab: der Versanddomain und dem Selector. Der Selector lässt sich nicht immer aus der Domain selbst ableiten. Er kommt in der Regel von Google Workspace, Microsoft 365, SendGrid, Mailgun, Postmark, Amazon SES oder dem Mailserver, der deine Nachrichten signiert. Ist der Selector falsch, kann der Record fehlend wirken, obwohl DKIM unter einem anderen Selector eingerichtet ist.
Wenn ein Record gefunden wird, prüfe, ob der Wert beginnt mit v=DKIM1 und einen Public Key im p= -Tag enthält. Manche Provider fügen außerdem Tags für Key-Typ oder Service hinzu. Der wichtigste Punkt im Betrieb: Der veröffentlichte Public Key muss zum Private Key passen, den der Absender verwendet. Rotiert deine E-Mail-Plattform die Keys, muss der DNS-Record mit dem neuen Public-Wert aktualisiert werden.
Wird kein DKIM-Record gefunden, prüfe den Selector auf Tippfehler, kontrolliere den DNS-Hostnamen und gib der DNS-Propagation etwas Zeit. Manche DNS-Provider wollen nur den Selector-Teil des Hostnamens, andere verlangen den vollständigen selector._domainkey -Namen. Sobald der Record sichtbar ist, schick eine kleine Testnachricht und sieh dir die Authentifizierungs-Header an, um zu bestätigen, dass DKIM in der echten Postfach-Verarbeitung besteht.
Verwende exakt den Selector aus dem Setup-Bildschirm deines Absenders. Rate nicht anhand des Provider-Namens, es sei denn, genau so wurde er ausgegeben.
Schick Selector und Domain durch den Checker und stell sicher, dass ein TXT-Record zurückkommt.
Prüfe SPF und DMARC, damit die Domain Absender-Autorisierung, Nachrichtensignierung und Policy-Alignment abdeckt.
Häufige DKIM-Fehler vor dem Versand
Die häufigsten DKIM-Fehler sind ein falscher Selector, ein Key mit fehlenden Zeichen beim Einfügen, ein falsch aufgeteilter DNS-Record und alte Keys, die nach einer Rotation übrig bleiben. Ein weiteres typisches Problem: Du authentifizierst die Root-Domain, während die Kampagne von einer Subdomain sendet – oder umgekehrt. Prüfe immer die exakte Domain aus der From-Adresse und den exakten Selector des Absenders.
DKIM ist nur ein Teil des Inbox-Vertrauens. Bei Outreach- oder Marketing-Kampagnen kombinierst du Authentifizierungs-Checks am besten mit Listen-Verifizierung. VeriMails hilft dir, Adressen zu verifizieren – über den E-Mail-Verifier, die Verifizierungs-API, oder die Massen-CSV-Verifizierung. Authentifizierung bestätigt, wer die Nachricht gesendet hat; Verifizierung senkt das Risiko, an tote oder riskante Adressen zu schicken.
DKIM-Checks für mehrere Versandplattformen
Eine Domain hat oft mehr als einen DKIM-Selector. Team-Postfächer, Lifecycle-Mails, Newsletter, Kaltakquise, Support-Software und Rechnungsbenachrichtigungen senden vielleicht alle unter derselben Marke, signieren aber mit unterschiedlichen Keys. Prüfe jeden aktiven Selector statt nur den ersten, den du in irgendeinem Setup-Guide findest.
Führe eine einfache Übersicht, wem welcher Selector gehört: Selector-Name, Versandplattform, Domain oder Subdomain, DNS-Host und Datum der letzten Prüfung. Das hilft, wenn eine Plattform ersetzt wird oder eine Key-Rotation einen neuen Selector erzeugt. Sagt dir ein Provider, DKIM sei aktiv, der Checker findet den Record aber nicht, bringt dich diese Übersicht am schnellsten zum fehlenden DNS-Host.
Beim Kampagnenversand machst du diesen Check, bevor du eine Liste in deinen Sequencer oder deine E-Mail-Plattform importierst. Ein sauberes DKIM-Ergebnis behebt keine schlechten Empfängerdaten, beseitigt aber ein vermeidbares Authentifizierungsproblem, bevor Bounce- und Engagement-Signale auf die Domain durchschlagen.
Sind mehrere Selectors aktiv, prüfe den, den die Plattform für die nächste Kampagne nutzt. Eine Domain kann gleichzeitig einen funktionierenden und einen defekten DKIM-Selector haben – wer nur den einfachsten Selector testet, wiegt sich schnell in falscher Sicherheit.
DKIM-Checker-FAQ
Warum wird mein DKIM-Record nicht gefunden?
Vielleicht ist der Selector falsch, der DNS-Host unvollständig, der Record noch nicht propagiert – oder DKIM ist unter einer anderen Versanddomain veröffentlicht.
Kann ich DKIM nur mit einer Domain prüfen?
Nein. DKIM braucht einen Selector zusätzlich zur Domain. Ohne Selector weiß der Checker nicht, welchen DNS-Host er abfragen soll.
Was sollte ein DKIM-Record enthalten?
Die meisten DKIM-Records beginnen mit v=DKIM1 und enthalten einen Public Key im p=-Tag. Je nach Setup fügt dein Versand-Provider weitere Tags hinzu.
Muss ich DKIM nach einer Key-Rotation prüfen?
Ja. Stell nach einer Key-Rotation sicher, dass der neue Selector oder der aktualisierte Public Key im DNS sichtbar ist, bevor du dich im Produktivversand darauf verlässt.
Verifiziere eine echte Liste, bevor du sendest
Starte mit 100 kostenlosen Credits. Keine Kreditkarte nötig.
Kostenlos starten