Vérificateur d'enregistrement DKIM
Vérifiez qu'un sélecteur DKIM est correctement publié dans le DNS, afin que les boîtes de réception puissent valider les e-mails signés provenant de votre domaine.
En bref
- Saisissez le domaine et le sélecteur exactement tels que votre plateforme d'e-mailing vous les fournit.
- Le vérificateur recherche l'enregistrement TXT à l'adresse
selector._domainkey.domain.comet affiche la valeur publiée. - Si aucun enregistrement n'apparaît, utilisez le générateur DKIM pour mettre en forme la valeur, puis vérifiez aussi SPF et DMARC.
Comment interpréter une recherche DKIM
Une recherche DKIM repose sur deux éléments : le domaine d'envoi et le sélecteur. Le sélecteur n'est pas toujours évident à deviner à partir du domaine. Il provient généralement de Google Workspace, Microsoft 365, SendGrid, Mailgun, Postmark, Amazon SES ou du serveur de messagerie qui signe vos messages. Si le sélecteur est incorrect, l'enregistrement peut sembler absent alors même que DKIM est configuré sous un autre sélecteur.
Lorsqu'un enregistrement est trouvé, vérifiez que la valeur commence par v=DKIM1 et contient une clé publique dans la balise p= . Certains fournisseurs ajoutent aussi des balises de type de clé ou de service. Le point essentiel sur le plan opérationnel : la clé publique publiée doit correspondre à la clé privée utilisée par l'expéditeur. Si votre plateforme d'e-mailing renouvelle ses clés, l'enregistrement DNS doit être mis à jour avec la nouvelle valeur publique.
Si aucun enregistrement DKIM n'est trouvé, vérifiez l'absence de faute de frappe dans le sélecteur, confirmez le nom d'hôte DNS et laissez le temps à la propagation DNS de se faire. Certains fournisseurs DNS ne demandent que la partie sélecteur du nom d'hôte, tandis que d'autres exigent le nom selector._domainkey complet. Une fois l'enregistrement visible, envoyez un petit message de test et examinez les en-têtes d'authentification pour confirmer que DKIM passe lors du traitement réel par les boîtes de réception.
Utilisez le sélecteur exact affiché dans l'écran de configuration de l'expéditeur. Ne le déduisez pas du nom du fournisseur, sauf si c'est ainsi qu'il a été attribué.
Passez le sélecteur et le domaine dans le vérificateur et confirmez qu'un enregistrement TXT est bien renvoyé.
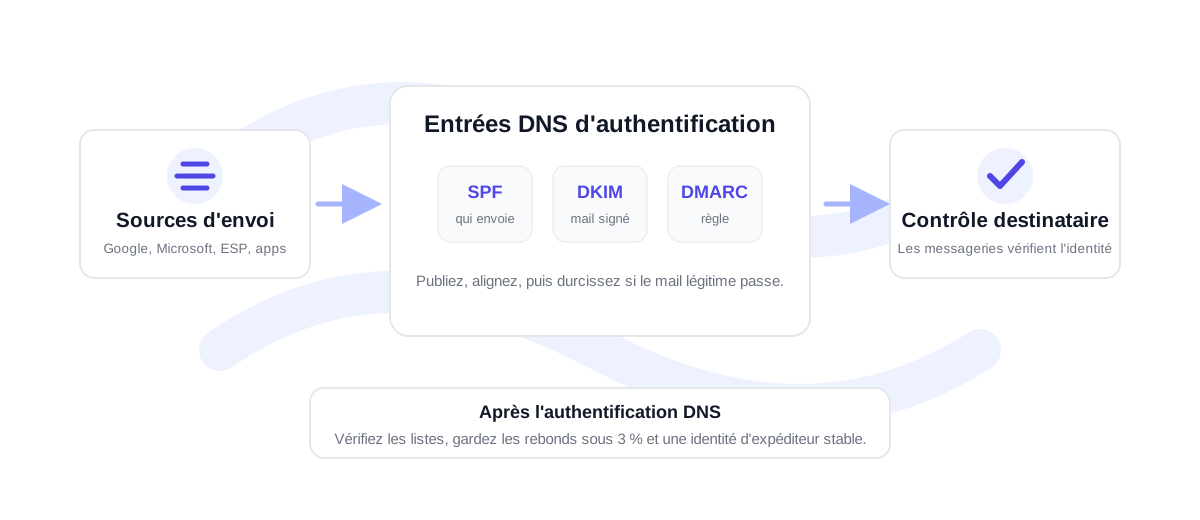
Vérifiez SPF et DMARC pour que le domaine dispose de l'autorisation d'expéditeur, de la signature des messages et de l'alignement des politiques.
Les échecs DKIM les plus fréquents avant l'envoi
Les échecs DKIM les plus courants sont : un sélecteur qui ne correspond pas, une clé collée avec des caractères manquants, un enregistrement DNS mal découpé et d'anciennes clés laissées en place après un renouvellement. Autre problème fréquent : authentifier un domaine racine alors que la campagne part d'un sous-domaine, ou l'inverse. Vérifiez toujours le domaine exact utilisé dans l'adresse d'expéditeur ainsi que le sélecteur exact employé par l'expéditeur.
Le DKIM n'est qu'un volet de la confiance accordée par les boîtes de réception. Pour vos campagnes de prospection ou de marketing, associez les contrôles d'authentification à la vérification de vos listes. VeriMails vous aide à vérifier les adresses grâce au vérificateur d'e-mails, à l' API de vérification, ou à la vérification CSV en masse. L'authentification confirme qui a envoyé le message ; la vérification réduit le risque d'envoyer vers des adresses mortes ou à risque.
Vérifier le DKIM de plusieurs plateformes d'envoi
Un domaine possède souvent plusieurs sélecteurs DKIM. Les e-mails d'équipe, les messages de cycle de vie, les newsletters, la prospection à froid, les logiciels de support et les notifications de facturation peuvent tous partir de la même marque tout en étant signés avec des clés différentes. Vérifiez chaque sélecteur actif plutôt que de vous contenter du premier trouvé dans un guide de configuration.
Tenez un simple registre des sélecteurs : nom du sélecteur, plateforme d'envoi, domaine ou sous-domaine, hôte DNS et date de dernière vérification. C'est précieux lorsqu'une plateforme est remplacée ou qu'un renouvellement de clé crée un nouveau sélecteur. Si un fournisseur vous affirme que DKIM est activé mais que le vérificateur ne trouve pas l'enregistrement, ce registre vous mène le plus vite à l'hôte DNS manquant.
Pour vos envois de campagne, effectuez ce contrôle avant d'importer une liste dans votre séquenceur ou votre plateforme d'e-mailing. Un résultat DKIM propre ne corrigera pas des données destinataires erronées, mais il élimine un problème d'authentification évitable avant que les signaux de rebond et d'engagement ne commencent à affecter le domaine.
Si plusieurs sélecteurs sont actifs, vérifiez celui qu'utilisera la plateforme chargée de la prochaine campagne. Un domaine peut avoir un sélecteur DKIM fonctionnel et un autre défaillant en même temps ; ne tester que le sélecteur le plus simple peut donner un faux sentiment d'être prêt.
FAQ sur le vérificateur DKIM
Pourquoi mon enregistrement DKIM est-il introuvable ?
Le sélecteur est peut-être incorrect, l'hôte DNS incomplet, l'enregistrement pas encore propagé, ou bien DKIM est publié sous un autre domaine d'envoi.
Puis-je vérifier le DKIM avec seulement un domaine ?
Non. DKIM nécessite un sélecteur en plus du domaine. Sans le sélecteur, le vérificateur ne sait pas quel hôte DNS interroger.
Que doit contenir un enregistrement DKIM ?
La plupart des enregistrements DKIM commencent par v=DKIM1 et incluent une clé publique dans la balise p=. Votre fournisseur d'envoi peut ajouter d'autres balises selon sa configuration.
Dois-je vérifier le DKIM après avoir renouvelé mes clés ?
Oui. Après un renouvellement de clé, vérifiez que le nouveau sélecteur ou la clé publique mise à jour est visible dans le DNS avant de vous y fier pour vos envois en production.
Vérifiez une vraie liste avant d'envoyer
Démarrez avec 100 crédits gratuits. Sans carte bancaire.
Commencer gratuitement