Verificador de registros DKIM
Comprueba si un selector DKIM está publicado correctamente en el DNS para que los buzones de destino puedan verificar el correo firmado de tu dominio.
En resumen
- Introduce el dominio y el selector exactamente como te los proporciona tu plataforma de correo.
- El verificador busca el registro TXT en
selector._domainkey.domain.comy muestra el valor publicado. - Si no aparece ningún registro, usa el generador de DKIM para dar formato al valor y, después, verifica también SPF y DMARC.
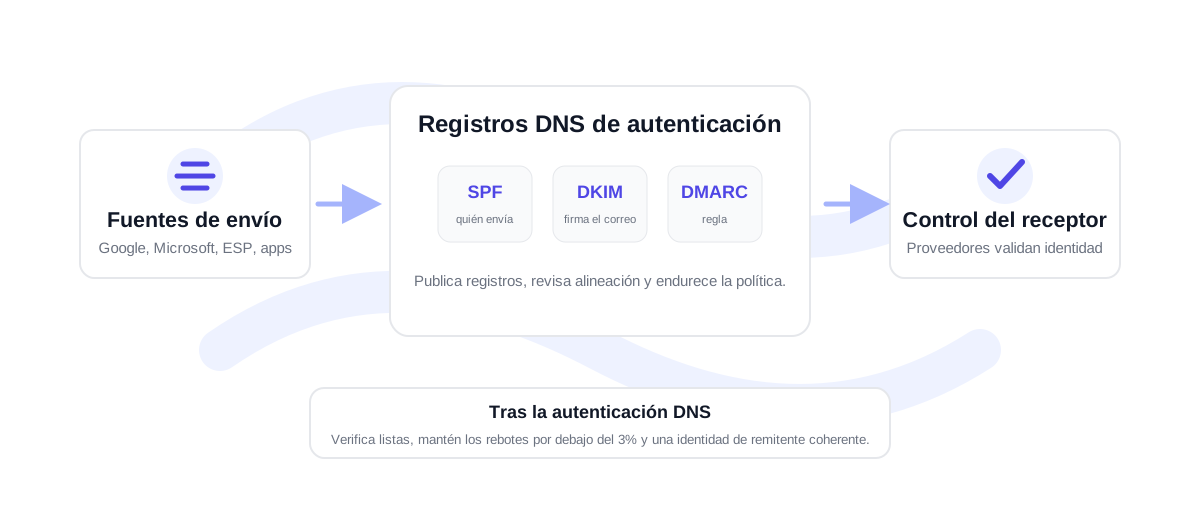
Cómo interpretar una consulta DKIM
Una consulta DKIM depende de dos datos: el dominio de envío y el selector. El selector no siempre es evidente a partir del propio dominio. Normalmente procede de Google Workspace, Microsoft 365, SendGrid, Mailgun, Postmark, Amazon SES o del servidor de correo que firma tus mensajes. Si el selector es incorrecto, el registro puede parecer inexistente aunque DKIM esté configurado bajo otro selector.
Cuando se encuentra un registro, confirma que el valor empieza por v=DKIM1 e incluye una clave pública en la etiqueta p= . Algunos proveedores incluyen también etiquetas de tipo de clave o de servicio. Lo más importante a nivel operativo es que la clave pública publicada coincida con la clave privada que usa el emisor. Si tu plataforma de correo rota las claves, hay que actualizar el registro DNS con el nuevo valor público.
Si no se encuentra ningún registro DKIM, revisa que no haya erratas en el selector, confirma el nombre de host DNS y da tiempo a la propagación del DNS. Algunos proveedores de DNS piden solo la parte del selector del nombre de host, mientras que otros requieren el nombre completo selector._domainkey . Una vez que el registro sea visible, envía un mensaje de prueba pequeño y revisa las cabeceras de autenticación para confirmar que DKIM supera el procesamiento real del buzón.
Usa el selector exacto que aparece en la pantalla de configuración del emisor. No lo deduzcas a partir del nombre del proveedor salvo que se haya emitido así.
Pasa el selector y el dominio por el verificador y confirma que se devuelve un registro TXT.
Comprueba SPF y DMARC para que el dominio cuente con autorización del emisor, firma de mensajes y alineación de políticas.
Errores habituales de DKIM antes de enviar
Los errores de DKIM más habituales son la falta de coincidencia del selector, claves pegadas con caracteres faltantes, registros DNS divididos de forma incorrecta y claves antiguas que quedan tras una rotación. Otro problema frecuente es autenticar un dominio raíz mientras la campaña se envía desde un subdominio, o al revés. Comprueba siempre el dominio exacto usado en la dirección De y el selector exacto que usa el emisor.
DKIM es solo una parte de la confianza en la bandeja de entrada. Para campañas de prospección o de marketing, combina las comprobaciones de autenticación con la verificación de listas. VeriMails te ayuda a verificar direcciones mediante el verificador de correo, la API de verificación, o la verificación masiva por CSV. La autenticación confirma quién envió el mensaje; la verificación reduce la probabilidad de enviar a direcciones muertas o de riesgo.
Comprobaciones de DKIM en varias plataformas de envío
Un dominio suele tener más de un selector DKIM. El correo del buzón de equipo, los correos de ciclo de vida, las newsletters, la prospección en frío, el software de soporte y las notificaciones de facturación pueden enviarse desde la misma marca pero firmar con claves distintas. Comprueba cada selector activo en lugar de revisar solo el primero que encuentres en una guía de configuración.
Lleva un registro sencillo de la titularidad de cada selector: nombre del selector, plataforma de envío, dominio o subdominio, host DNS y fecha de la última verificación. Esto resulta útil cuando se sustituye una plataforma o cuando una rotación de claves crea un nuevo selector. Si un proveedor te dice que DKIM está activado pero el verificador no encuentra el registro, esta lista de titularidad te da el camino más rápido hacia el host DNS que falta.
Para el envío de campañas, haz esta comprobación antes de importar una lista a tu secuenciador o plataforma de correo. Un resultado DKIM limpio no arreglará unos datos de destinatario erróneos, pero elimina un problema de autenticación evitable antes de que las señales de rebote e interacción empiecen a afectar al dominio.
Si hay varios selectores activos, comprueba el que usará la plataforma que enviará la próxima campaña. Un dominio puede tener a la vez un selector DKIM que funciona y otro roto, así que probar solo el selector más fácil puede dar una falsa sensación de que todo está listo.
Preguntas frecuentes sobre el verificador de DKIM
¿Por qué no se encuentra mi registro DKIM?
Puede que el selector sea incorrecto, que el host DNS esté incompleto, que el registro aún no se haya propagado o que DKIM esté publicado bajo otro dominio de envío.
¿Puedo comprobar DKIM solo con un dominio?
No. DKIM requiere un selector además del dominio. Sin el selector, el verificador no sabe qué host DNS consultar.
¿Qué debe contener un registro DKIM?
La mayoría de los registros DKIM empiezan por v=DKIM1 e incluyen una clave pública en la etiqueta p=. Tu proveedor de envío puede añadir otras etiquetas según su configuración.
¿Necesito comprobar DKIM después de rotar las claves?
Sí. Tras una rotación de claves, verifica que el nuevo selector o la clave pública actualizada sean visibles en el DNS antes de depender de ello para los envíos de producción.
Verifica una lista real antes de enviar
Empieza con 100 créditos gratis. Sin tarjeta de crédito.
Empieza gratis