DKIM-record checker
Controleer of een DKIM-selector correct in DNS is gepubliceerd, zodat ontvangende mailboxen ondertekende e-mail van je domein kunnen verifiëren.
Kort samengevat
- Voer het domein en de selector precies in zoals je e-mailplatform ze aanlevert.
- De checker zoekt naar het TXT-record op
selector._domainkey.domain.comen laat de gepubliceerde waarde zien. - Verschijnt er geen record, gebruik dan de DKIM-generator om de waarde op te maken, en controleer daarna ook SPF en DMARC.
Hoe je een DKIM-lookup interpreteert
Een DKIM-lookup hangt af van twee gegevens: het verzendende domein en de selector. De selector is niet altijd af te leiden uit het domein zelf. Meestal komt die van Google Workspace, Microsoft 365, SendGrid, Mailgun, Postmark, Amazon SES of de mailserver die je berichten ondertekent. Als de selector verkeerd is, lijkt het record te ontbreken, terwijl DKIM in werkelijkheid onder een andere selector is geconfigureerd.
Wanneer er een record wordt gevonden, controleer dan of de waarde begint met v=DKIM1 en een publieke sleutel bevat in de p= tag. Sommige providers voegen ook tags voor het sleuteltype of de service toe. Het belangrijkste in de praktijk: de gepubliceerde publieke sleutel moet overeenkomen met de privésleutel die de verzender gebruikt. Roteert je e-mailplatform de sleutels, dan moet je het DNS-record bijwerken met de nieuwe publieke waarde.
Wordt er geen DKIM-record gevonden, controleer dan op typefouten in de selector, verifieer de DNS-hostnaam en geef DNS-propagatie de tijd. Sommige DNS-providers vragen alleen om het selectordeel van de hostnaam, andere om de volledige selector._domainkey naam. Zodra het record zichtbaar is, stuur je een klein testbericht en bekijk je de authenticatie-headers om te bevestigen dat DKIM slaagt bij echte mailboxverwerking.
Gebruik de exacte selector uit het instellingenscherm van de verzender. Gok niet op basis van de providernaam, tenzij die zo is uitgegeven.
Haal de selector en het domein door de checker en controleer of er een TXT-record wordt teruggegeven.
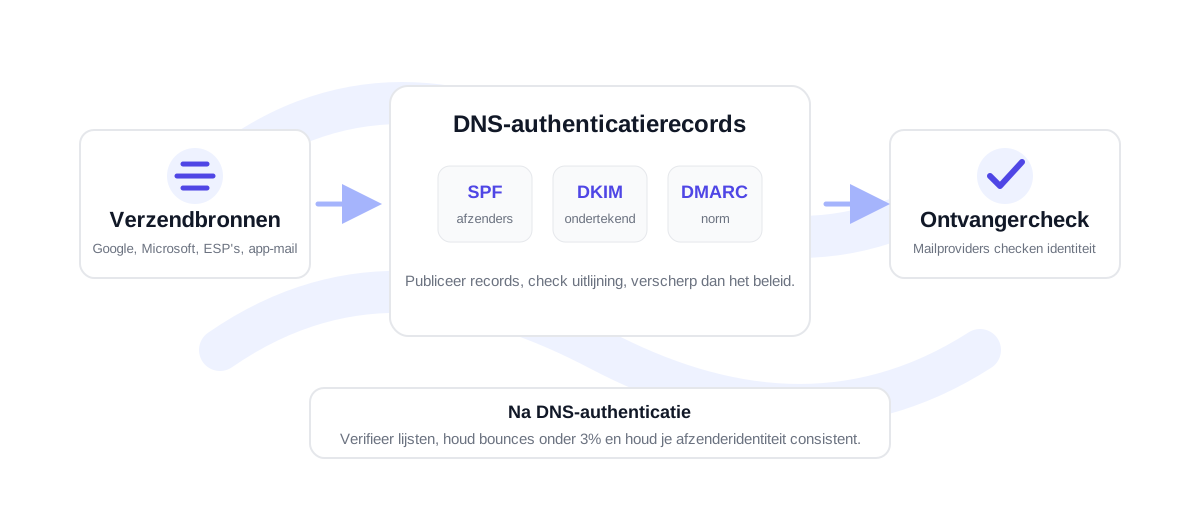
Controleer SPF en DMARC zodat het domein beschikt over afzenderautorisatie, berichtondertekening en beleidsuitlijning.
Veelvoorkomende DKIM-fouten vóór het verzenden
De meest voorkomende DKIM-fouten zijn een verkeerde selector, een sleutel die met ontbrekende tekens is geplakt, een DNS-record dat verkeerd is opgesplitst en oude sleutels die na rotatie zijn blijven staan. Een ander veelvoorkomend probleem is dat je een hoofddomein authenticeert terwijl de campagne vanaf een subdomein verstuurt, of andersom. Controleer altijd het exacte domein in het Van-adres en de exacte selector die de verzender gebruikt.
DKIM is maar één onderdeel van inboxvertrouwen. Combineer voor outreach- of marketingcampagnes je authenticatiecontroles met lijstverificatie. VeriMails helpt je adressen te verifiëren via de e-mailverificatie, de verificatie-API of bulk-CSV-verificatie. Authenticatie bevestigt wie het bericht heeft verstuurd; verificatie verkleint de kans dat je naar dode of riskante adressen stuurt.
DKIM-controles voor meerdere verzendplatforms
Een domein heeft vaak meer dan één DKIM-selector. Teaminboxmail, lifecycle-e-mails, nieuwsbrieven, koude outreach, supportsoftware en factuurmeldingen kunnen allemaal vanuit hetzelfde merk verzenden, maar ondertekenen met verschillende sleutels. Controleer elke actieve selector in plaats van alleen de eerste die je in een handleiding tegenkomt.
Houd eenvoudig bij wie welke selector beheert: selectornaam, verzendplatform, domein of subdomein, DNS-host en datum van de laatste verificatie. Dat helpt wanneer je een platform vervangt of wanneer een sleutelrotatie een nieuwe selector oplevert. Zegt een provider dat DKIM is ingeschakeld terwijl de checker het record niet vindt, dan wijst dit overzicht je het snelst naar de ontbrekende DNS-host.
Voer deze controle bij campagneverzending uit voordat je een lijst importeert in je sequencer of e-mailplatform. Een schoon DKIM-resultaat herstelt geen slechte ontvangersdata, maar het haalt wel één vermijdbaar authenticatieprobleem weg voordat bounce- en engagementsignalen je domein gaan beïnvloeden.
Zijn er meerdere selectors actief, controleer dan de selector die wordt gebruikt door het platform dat de volgende campagne verstuurt. Een domein kan tegelijkertijd één werkende en één kapotte DKIM-selector hebben, dus alleen de makkelijkste selector testen geeft een vals gevoel van gereedheid.
Veelgestelde vragen over de DKIM-checker
Waarom wordt mijn DKIM-record niet gevonden?
De selector kan verkeerd zijn, de DNS-host kan onvolledig zijn, het record kan nog niet gepropageerd zijn, of DKIM kan onder een ander verzenddomein zijn gepubliceerd.
Kan ik DKIM controleren met alleen een domein?
Nee. DKIM vereist een selector én het domein. Zonder de selector weet de checker niet welke DNS-host opgevraagd moet worden.
Wat moet een DKIM-record bevatten?
De meeste DKIM-records beginnen met v=DKIM1 en bevatten een publieke sleutel in de p=-tag. Je verzendprovider kan afhankelijk van de configuratie andere tags toevoegen.
Moet ik DKIM controleren na het roteren van sleutels?
Ja. Verifieer na een sleutelrotatie of de nieuwe selector of bijgewerkte publieke sleutel zichtbaar is in DNS voordat je erop vertrouwt voor productieverzending.
Verifieer een echte lijst voordat je verstuurt
Begin met 100 gratis credits. Geen creditcard nodig.
Gratis starten