SPF-record generator
Maak een SPF TXT-record voor de maildiensten die vanaf jouw domein mogen versturen en publiceer het in DNS voordat je volgende campagne of productmail de deur uitgaat.
Kort samengevat
- Gebruik deze SPF-generator om de IP-adressen, MX-servers en e-mailplatforms op te sommen die mail mogen versturen voor jouw domein.
- Begin streng zodra je elke legitieme verzender kent. Gebruik soft fail alleen zolang je je mailbronnen nog in kaart brengt.
- Voer na het publiceren van het record de SPF-checker en de e-mailgezondheidscheck uit om te bevestigen dat de DNS zichtbaar is.
Stel je SPF-record in
-all (Hard fail)
Aanbevolen voor de meeste setups. Servers die niet in je SPF-record staan, worden gemarkeerd als niet-geauthenticeerd.
~all (Soft fail)
Berichten van niet-vermelde servers worden geaccepteerd maar gemarkeerd. Handig om een nieuw SPF-record te testen voordat je streng wordt.
Lookup-limiet
SPF-records hebben een limiet van 10 DNS-lookups. Overschrijd je die, dan ontstaan er fouten. Gebruik deze tool om binnen de grenzen te blijven.
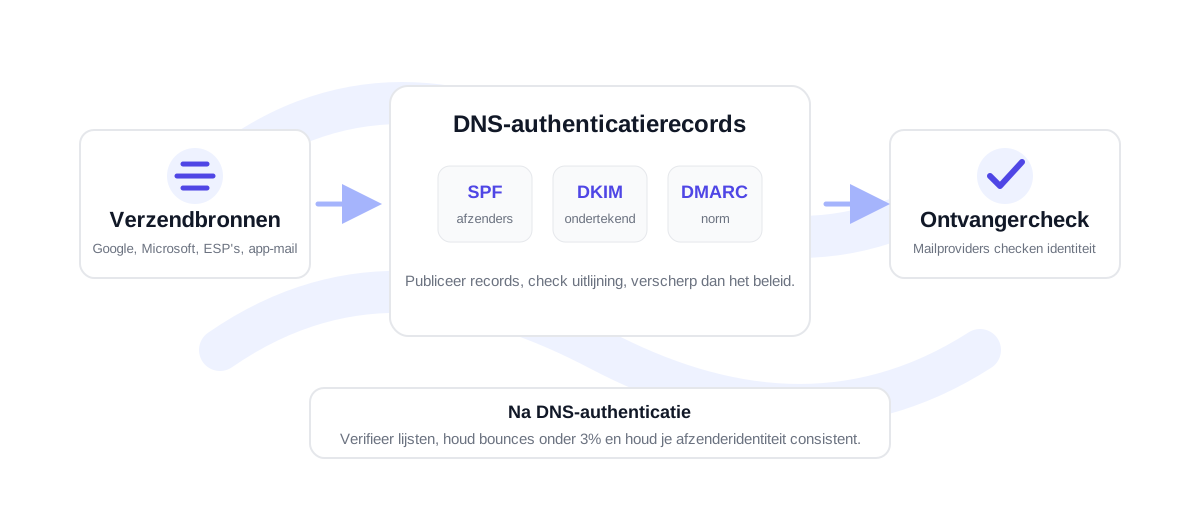
Hoe je een SPF-record bouwt dat legitieme mail niet blokkeert
Een SPF-record is een TXT-record op de root van je domein. Het vertelt ontvangende mailboxen welke systemen e-mail mogen versturen voor dat domein. Die lijst bevat meestal Google Workspace of Microsoft 365 voor teammail, een e-mailserviceprovider voor nieuwsbrieven, een transactionele e-maildienst voor bonnen en wachtwoordresets, en soms een CRM of sales-engagementplatform.
De veiligste manier om SPF op te zetten is om elke verzendbron in kaart te brengen voordat je overstapt op een hard fail-beleid. Controleer je e-mailprovider, CRM, helpdesk, facturatiesysteem, product-app en elke cold-outreachtool die vanaf hetzelfde domein of subdomein verstuurt. Ontbreekt een verzender in SPF, dan kunnen mailboxproviders verder legitieme mail als niet-geauthenticeerd behandelen.
SPF kent ook een praktische beperking: mechanismen zoals include:, a, mx, exists, and redirect kunnen DNS-lookups veroorzaken, en SPF-evaluatie is beperkt tot 10 DNS-lookups. Een record dat er schoon uitziet maar die limiet overschrijdt, kan tijdens de mailboxevaluatie alsnog mislukken. Houd het record gericht, vermijd dubbele includes en gebruik eigen subdomeinen wanneer verschillende teams of tools een aparte verzend-setup nodig hebben.
Verzamel elke dienst die als jouw domein verstuurt, inclusief inboxmail, nieuwsbrieven, app-meldingen, facturen en salestools.
Voeg de benodigde IP's en include-domeinen toe, kies het fail-beleid en kopieer de gegenereerde SPF-waarde.
Publiceer het record, wacht tot de DNS is doorgevoerd en controleer het resultaat met de SPF-checker en DMARC-checker.
Hoe SPF samenhangt met DKIM, DMARC en lijstkwaliteit
SPF is noodzakelijk, maar vormt niet de hele deliverability-setup. DKIM ondertekent het bericht zodat ontvangende servers kunnen bevestigen dat de e-mail na verzending niet is gewijzigd. DMARC vertelt mailboxproviders wat ze moeten doen als SPF of DKIM niet overeenkomt met het zichtbare From-domein. Samen helpen die records mailboxen te bepalen of een bericht geautoriseerd is.
Authenticatie maakt een slechte lijst niet veilig. Verstuur je naar verouderde, verkeerd gespelde of risicovolle adressen, dan kan de authenticatie slagen terwijl je bouncepercentage en klachtsignalen je verzendreputatie alsnog schaden. Verifieer voor campagnes en CRM-exports de lijst eerst met de gratis e-mailverificateur of bulkverificatie voordat je verstuurt. Een bouncepercentage onder 3% is gezond; 3-5% vraagt om opschoning en controle; boven 5% is hoog risico voor een verzenddomein.
Documenteer bij teams met meerdere verzenders wie verantwoordelijk is voor elke include voordat je wijzigingen publiceert. Dat maakt toekomstige audits eenvoudiger wanneer een leverancier verdwijnt, een subdomein wordt toegevoegd of een verzendplatform zijn aanbevolen SPF-include wijzigt.
Veelgestelde vragen over de SPF-generator
Waar publiceer ik een SPF-record?
Publiceer de gegenereerde waarde als een TXT-record op de root van het verzenddomein, zoals example.com. Verstuur je vanaf een subdomein, publiceer het SPF-record dan op dat subdomein.
Moet ik -all of ~all gebruiken?
Gebruik -all als je er zeker van bent dat het record elke legitieme verzender bevat. Gebruik ~all tijdens een audit of migratie, omdat het mailboxproviders een zachter signaal geeft tijdens de setup.
Mag een domein meer dan één SPF-record hebben?
Nee. Een domein hoort één SPF TXT-record te hebben. Bestaan er meerdere SPF-records, dan kunnen ontvangende servers een permanente fout teruggeven. Voeg alle verzenders samen in één enkel record.
Heb ik nog DKIM en DMARC nodig als SPF is ingesteld?
Ja. SPF autoriseert verzenders, DKIM ondertekent het bericht en DMARC koppelt authenticatie aan domeinbeleid. Alle drie de records werken samen voor het vertrouwen van moderne mailboxen.
Verifieer een echte lijst voordat je verstuurt
Begin met 100 gratis credits. Geen creditcard nodig.
Gratis starten