Generador de registros SPF
Crea un registro TXT de SPF para los servicios de correo autorizados a enviar desde tu dominio y publícalo en el DNS antes de que salga tu próxima campaña o correo de producto.
En resumen
- Usa este generador de SPF para listar las direcciones IP, los servidores MX y las plataformas de correo que pueden enviar correo en nombre de tu dominio.
- Empieza con una política estricta cuando conozcas todos los remitentes legítimos. Usa el soft fail solo mientras aún estés auditando las fuentes de correo.
- Después de publicar el registro, ejecuta el verificador de SPF y el chequeo de salud del correo para confirmar que el DNS es visible.
Configura tu registro SPF
-all (Hard Fail)
Recomendado para la mayoría de las configuraciones. Los servidores que no aparezcan en tu registro SPF se marcan como fallos de autenticación.
~all (Soft Fail)
Los mensajes de servidores no incluidos se aceptan pero se marcan. Es útil para probar un nuevo registro SPF antes de pasar a una política estricta.
Límite de consultas
Los registros SPF tienen un límite de 10 consultas DNS. Superarlo provoca fallos. Usa esta herramienta para mantenerte dentro del límite.
Cómo crear un registro SPF que no bloquee el correo legítimo
Un registro SPF es un registro TXT en la raíz de tu dominio. Indica a los servidores de correo receptores qué sistemas están autorizados a enviar correo en nombre de ese dominio. Esa lista suele incluir Google Workspace o Microsoft 365 para el correo del equipo, un proveedor de servicios de correo para las newsletters, un servicio de correo transaccional para recibos y restablecimientos de contraseña y, a veces, un CRM o una plataforma de interacción comercial.
La forma más segura de crear el SPF es inventariar todas las fuentes de envío antes de pasar a una política de hard fail. Revisa tu proveedor de correo, tu CRM, tu servicio de soporte, tu sistema de facturación, tu app de producto y cualquier herramienta de prospección en frío que envíe desde el mismo dominio o subdominio. Si falta un remitente en el SPF, los proveedores de correo pueden tratar como no autenticado un correo que de otro modo sería legítimo.
El SPF también tiene una limitación práctica: mecanismos como include:, a, mx, exists, y redirect pueden generar consultas DNS, y la evaluación del SPF está limitada a 10 consultas DNS. Un registro que parece limpio pero supera ese límite puede fallar durante la evaluación del servidor de correo. Mantén el registro acotado, evita los include duplicados y usa subdominios dedicados cuando distintos equipos o herramientas necesiten configuraciones de envío separadas.
Recopila todos los servicios que envían en nombre de tu dominio, incluido el correo del buzón, las newsletters, las notificaciones de apps, las facturas y las herramientas de ventas.
Añade las IP necesarias y los dominios include, elige la política de fallo y copia el valor SPF generado.
Publica el registro, espera a la propagación del DNS y comprueba el resultado con el verificador de SPF y el verificador de DMARC.
Dónde encaja el SPF con DKIM, DMARC y la calidad de la lista
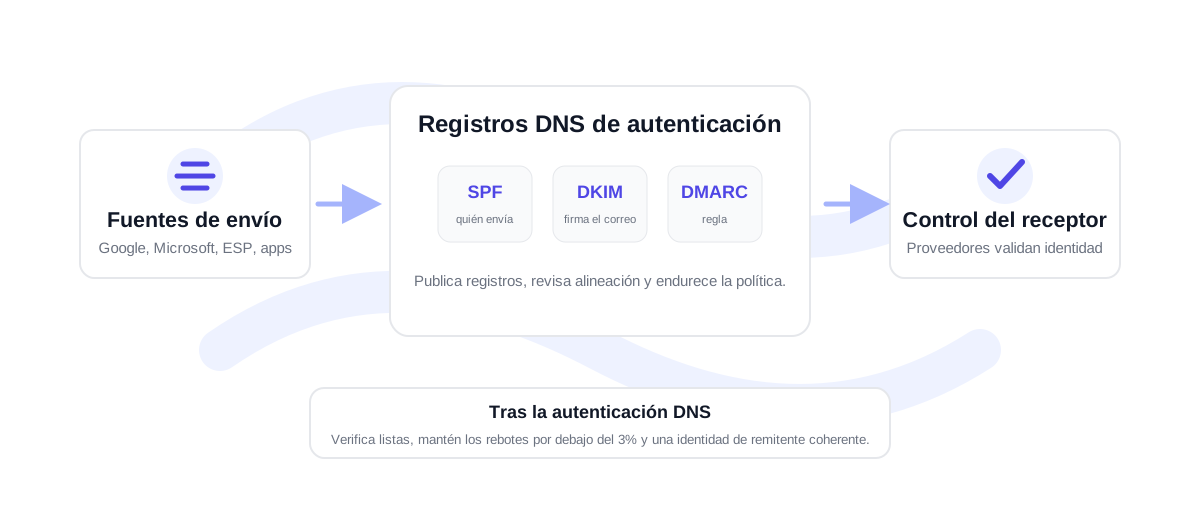
El SPF es necesario, pero no es toda la configuración de entregabilidad. DKIM firma el mensaje para que los servidores receptores puedan confirmar que el correo no se alteró después del envío. DMARC indica a los proveedores de correo qué hacer cuando el SPF o el DKIM no coinciden con el dominio visible del remitente. Juntos, esos registros ayudan a los servidores de correo a entender si un mensaje está autorizado.
La autenticación no convierte una lista mala en segura. Si envías a direcciones obsoletas, mal escritas o de riesgo, la autenticación puede pasar mientras la tasa de rebote y las señales de queja siguen dañando la reputación del remitente. Para campañas y exportaciones de CRM, verifica primero la lista con el verificador de correo gratuito o con la verificación masiva antes de enviar. Una tasa de rebote por debajo del 3% es saludable; entre 3% y 5% requiere limpieza y revisión; por encima del 5% supone un riesgo alto para un dominio de envío.
Para equipos con varios remitentes, documenta quién es responsable de cada include antes de publicar cambios. Eso facilita las auditorías futuras cuando se elimina un proveedor, se añade un subdominio o una plataforma de envío cambia su include de SPF recomendado.
Preguntas frecuentes sobre el generador de SPF
¿Dónde publico un registro SPF?
Publica el valor generado como un registro TXT en la raíz del dominio de envío, por ejemplo example.com. Si envías desde un subdominio, publica el registro SPF en ese subdominio en su lugar.
¿Debería usar -all o ~all?
Usa -all cuando estés seguro de que el registro incluye a todos los remitentes legítimos. Usa ~all mientras auditas o migras, porque ofrece a los proveedores de correo una señal más suave durante la configuración.
¿Puede un dominio tener más de un registro SPF?
No. Un dominio debe tener un solo registro TXT de SPF. Si existen varios registros SPF, los servidores receptores pueden devolver un error permanente. Combina todos los remitentes en un único registro.
¿Sigo necesitando DKIM y DMARC si el SPF está configurado?
Sí. El SPF autoriza a los remitentes, el DKIM firma el mensaje y el DMARC vincula la autenticación con la política del dominio. Los tres registros trabajan juntos para generar confianza en los servidores de correo modernos.
Verifica una lista real antes de enviar
Empieza con 100 créditos gratis. Sin tarjeta de crédito.
Empieza gratis