Verificador de registros SPF
Consulta el registro TXT de SPF de un dominio, revisa las fuentes de envío autorizadas y detecta configuraciones de SPF ausentes o duplicadas antes de enviar correo.
En resumen
- Usa el verificador de SPF después de cada cambio en el DNS para confirmar que el registro es visible y apunta a los servicios de envío correctos.
- Un registro SPF limpio debe tener un único
v=spf1valor TXT para el dominio, no varios registros SPF en conflicto. - Si falta el SPF, genera un registro con el generador de SPFy luego revisa DKIM y DMARC antes de enviar a gran escala.
Qué revisar después de publicar el SPF
Los errores de SPF suelen ocurrir cuando un equipo añade un nuevo remitente pero olvida actualizar el DNS, o cuando dos proveedores piden cada uno su propio registro SPF y ambos se publican. Los proveedores de correo esperan un solo registro SPF por dominio. Si hay dos registros que empiezan por v=spf1, el SPF puede fallar aunque cada registro por separado parezca correcto.
Después de introducir un dominio, revisa el registro en bruto y los mecanismos. include: Los mecanismos suelen apuntar a plataformas de envío externas. ip4: and ip6: autorizan infraestructura de envío fija. mx autoriza los servidores de correo del dominio. La política final, a menudo -all o ~all, indica a los receptores con cuánta firmeza deben tratar el correo de sistemas no incluidos.
Si el verificador no encuentra ningún registro SPF, no des por hecho que el dominio está listo para enviar. Crea un registro con el generador de registros SPF, publícalo como registro TXT y vuelve a probar tras la propagación del DNS. Si el registro existe pero falta una plataforma legítima, añade ese remitente antes de lanzar una campaña.
Usa el dominio de envío exacto, no la URL de un sitio web. Si envías desde un subdominio, revisa el subdominio en sí.
Confirma que todas las plataformas de correo estén representadas y elimina las entradas duplicadas o desactualizadas.
Revisa DKIM, DMARC y la calidad de la lista antes de enviar a una audiencia grande.
Las comprobaciones de SPF deben formar parte de cada cambio de remitente
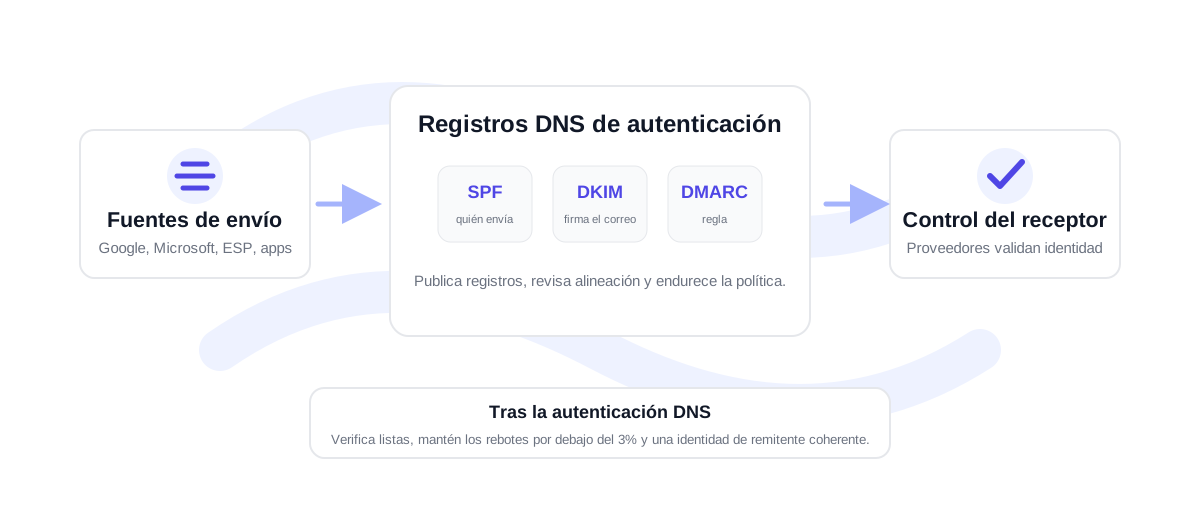
Cualquier nuevo servicio de correo puede cambiar tu huella de autenticación. Una plataforma de newsletters, un CRM, un servicio de soporte, una app de notificaciones de comercio electrónico o un secuenciador de ventas pueden enviar desde tu dominio. Cuando eso ocurre, conviene revisar el SPF junto con DKIM and DMARC. Así se mantiene una identidad de remitente coherente entre los distintos proveedores de correo.
El SPF no demuestra que la lista de direcciones esté limpia. Si estás preparando un lanzamiento, verifica también los destinatarios. Usa el chequeo de salud del correo para una revisión a nivel de dominio y el flujo de verificación masiva para listas CSV más grandes. La autenticación ayuda a que el correo genere confianza; la higiene de la lista ayuda a mantener bajo control los rebotes y la interacción negativa.
Lista de comprobación operativa de SPF antes de una campaña
Antes de enviar a una lista grande, revisa el dominio de envío y cualquier subdominio dedicado. Confirma que hay un solo registro SPF, que todos los remitentes activos aparecen en la lista y que se han eliminado los proveedores que ya no usas. Si un CRM o una plataforma de marketing envía desde un subdominio con tu marca, revisa ese subdominio por separado en lugar de suponer que el dominio raíz lo cubre.
Después, compara el registro SPF con la ruta real de la campaña. Si tu campaña pasa por una plataforma de interacción comercial, esa plataforma debe estar autorizada. Si las notificaciones de producto pasan por un proveedor transaccional, ese proveedor también debe estar autorizado. Mantener esta lista al día evita sorpresas de entregabilidad de última hora cuando un equipo cambia de herramientas.
Por último, revisa la lista de destinatarios. El SPF indica a los servidores de correo que tu remitente está autorizado; no elimina las direcciones no válidas de una exportación. Para listas de CRM, newsletters o prospección, verifica el archivo antes del envío y vuelve a revisar los resultados de rebotes después de la campaña. Una tasa de rebote por debajo del 3% es saludable, entre 3% y 5% requiere limpieza y por encima del 5% supone un riesgo alto.
Para dominios compartidos, incorpora esta lista de comprobación al proceso de alta de remitentes. Cuando los equipos de ventas, marketing, soporte y producto usan el mismo dominio de marca, un remitente olvidado puede afectar a todos. Una breve revisión del SPF antes del lanzamiento sale mucho más barata que diagnosticar fallos de autenticación cuando la campaña ya se ha enviado.
Preguntas frecuentes sobre el verificador de SPF
¿Por qué mi dominio no muestra ningún registro SPF?
Puede que el registro SPF no esté publicado, que esté en otro subdominio o que aún no se haya propagado. Revisa el dominio de envío exacto y confirma que el registro TXT empieza por v=spf1.
¿Qué significa include: en el SPF?
Un mecanismo include autoriza la política SPF de otro dominio. Lo usan habitualmente los servicios de correo para que puedas autorizar su infraestructura de envío sin tener que listar manualmente cada dirección IP.
¿Es malo ~all en el SPF?
No siempre. El soft fail puede ser útil durante las pruebas, pero una configuración madura suele pasar a -all una vez que todos los remitentes legítimos están incluidos y comprobados.
¿Protege el SPF contra la suplantación por sí solo?
El SPF ayuda, pero no basta por sí solo. Se necesitan DKIM y DMARC para vincular los resultados de autenticación con el dominio visible del remitente y la gestión de la política.
Verifica una lista real antes de enviar
Empieza con 100 créditos gratis. Sin tarjeta de crédito.
Empieza gratis