Verificador de Registro DKIM
Confira se um seletor DKIM está publicado corretamente no DNS para que as caixas de entrada dos destinatários possam verificar os e-mails assinados do seu domínio.
Resumo
- Informe o domínio e o seletor exatamente como a sua plataforma de e-mail os fornece.
- O verificador procura o registro TXT em
selector._domainkey.domain.come mostra o valor publicado. - Se nenhum registro aparecer, use o gerador de DKIM para formatar o valor e, em seguida, verifique também o SPF e o DMARC.
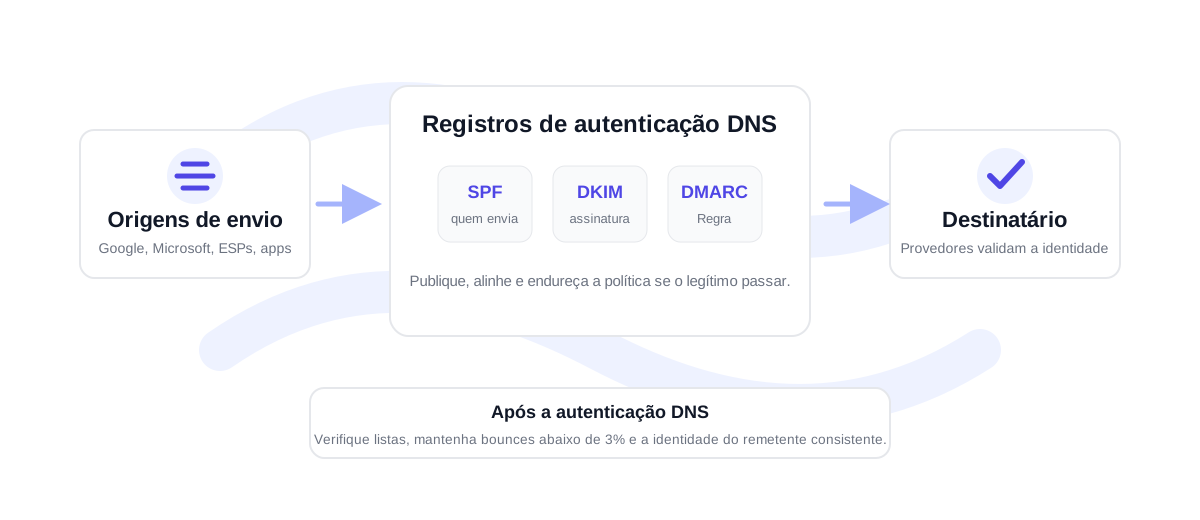
Como interpretar uma consulta DKIM
Uma consulta DKIM depende de duas informações: o domínio remetente e o seletor. O seletor nem sempre é óbvio a partir do próprio domínio. Ele normalmente vem do Google Workspace, Microsoft 365, SendGrid, Mailgun, Postmark, Amazon SES ou do servidor de e-mail que assina suas mensagens. Se o seletor estiver errado, o registro pode parecer inexistente mesmo quando o DKIM está configurado sob outro seletor.
Quando um registro for encontrado, confirme se o valor começa com v=DKIM1 e inclui uma chave pública na p= tag. Alguns provedores também incluem tags de tipo de chave ou de serviço. O ponto operacional mais importante é que a chave pública publicada deve corresponder à chave privada usada pelo remetente. Se a sua plataforma de e-mail faz rotação de chaves, o registro DNS precisa ser atualizado com o novo valor público.
Se nenhum registro DKIM for encontrado, verifique se há erros de digitação no seletor, confirme o nome de host no DNS e aguarde o tempo de propagação do DNS. Alguns provedores de DNS pedem apenas a parte do seletor no nome de host, enquanto outros exigem o nome completo selector._domainkey . Depois que o registro estiver visível, envie uma pequena mensagem de teste e revise os cabeçalhos de autenticação para confirmar que o DKIM passa no processamento real da caixa de entrada.
Use exatamente o seletor da tela de configuração do remetente. Não tente adivinhar a partir do nome do provedor, a menos que tenha sido emitido dessa forma.
Rode o seletor e o domínio no verificador e confirme que um registro TXT é retornado.
Verifique o SPF e o DMARC para que o domínio tenha autorização de remetente, assinatura de mensagens e alinhamento de políticas.
Falhas comuns de DKIM antes do envio
As falhas de DKIM mais comuns são a incompatibilidade de seletor, a chave colada com caracteres faltando, o registro DNS dividido incorretamente e chaves antigas mantidas após a rotação. Outro problema frequente é autenticar um domínio raiz enquanto a campanha envia a partir de um subdomínio, ou vice-versa. Confira sempre o domínio exato usado no endereço De e o seletor exato usado pelo remetente.
O DKIM é apenas uma parte da confiança na caixa de entrada. Em campanhas de prospecção ou marketing, combine as verificações de autenticação com a verificação de listas. O VeriMails ajuda a verificar endereços por meio do verificador de e-mail, da API de verificação, ou da verificação de CSV em massa. A autenticação confirma quem enviou a mensagem; a verificação reduz a chance de enviar para endereços inativos ou arriscados.
Verificações de DKIM para múltiplas plataformas de envio
Um domínio costuma ter mais de um seletor DKIM. E-mails de caixa de entrada compartilhada, e-mails de ciclo de vida, newsletters, prospecção fria, software de suporte e notificações de cobrança podem todos sair da mesma marca, mas assinar com chaves diferentes. Verifique cada seletor ativo, em vez de checar apenas o primeiro que encontrar em um guia de configuração.
Mantenha um registro simples da titularidade dos seletores: nome do seletor, plataforma de envio, domínio ou subdomínio, host DNS e data da última verificação. Isso ajuda quando uma plataforma é substituída ou quando uma rotação de chave cria um novo seletor. Se um provedor disser que o DKIM está ativado, mas o verificador não encontrar o registro, essa lista de titularidade oferece o caminho mais rápido até o host DNS que está faltando.
Para o envio de campanhas, faça essa verificação antes de importar uma lista para o seu sequenciador ou plataforma de e-mail. Um resultado de DKIM limpo não corrige dados ruins de destinatários, mas elimina um problema de autenticação evitável antes que os sinais de bounce e engajamento comecem a afetar o domínio.
Se vários seletores estiverem ativos, verifique aquele usado pela plataforma que enviará a próxima campanha. Um domínio pode ter, ao mesmo tempo, um seletor DKIM funcionando e outro com problema, então testar apenas o seletor mais fácil pode criar uma falsa sensação de que está tudo pronto.
Perguntas frequentes sobre o verificador de DKIM
Por que meu registro DKIM não é encontrado?
O seletor pode estar errado, o host DNS pode estar incompleto, o registro pode ainda não ter propagado, ou o DKIM pode estar publicado sob outro domínio de envio.
Posso verificar o DKIM apenas com o domínio?
Não. O DKIM exige um seletor além do domínio. Sem o seletor, o verificador não sabe qual host DNS consultar.
O que um registro DKIM deve conter?
A maioria dos registros DKIM começa com v=DKIM1 e inclui uma chave pública na tag p=. Seu provedor de envio pode adicionar outras tags, dependendo da configuração.
Preciso verificar o DKIM depois de fazer a rotação das chaves?
Sim. Após a rotação das chaves, confirme que o novo seletor ou a chave pública atualizada está visível no DNS antes de usá-lo em envios de produção.
Verifique uma lista real antes de enviar
Comece com 100 créditos grátis. Sem necessidade de cartão de crédito.
Comece Grátis