Gerador de Registro DMARC
Crie um registro TXT DMARC que diz aos provedores de e-mail como tratar as mensagens que falham no alinhamento de SPF ou DKIM do seu domínio.
Resumo
- Comece com
p=noneenquanto estiver monitorando a autenticação e depois avance para quarentena ou rejeição assim que o e-mail legítimo estiver passando. - Use os relatórios agregados para ver quais serviços estão enviando pelo seu domínio e se o alinhamento de SPF ou DKIM está falhando.
- O DMARC depende de SPF e DKIM funcionando, então verifique esses registros antes de aplicar uma política mais rígida.
Configure sua Política DMARC
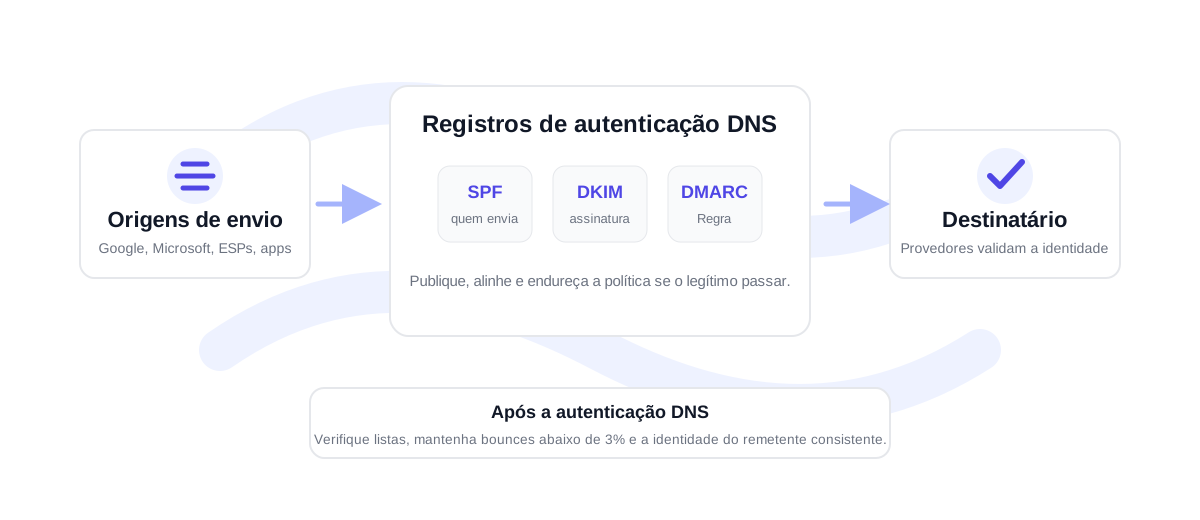
Como escolher a política DMARC certa
O DMARC é publicado como um registro TXT em _dmarc.example.com. Ele não substitui o SPF nem o DKIM. Em vez disso, ele verifica se o SPF ou o DKIM se alinha com o domínio visível no campo De e então aplica a política que você publicar. Um domínio novo geralmente começa com p=none para que você possa coletar relatórios sem bloquear e-mails. Quando souber que todos os remetentes legítimos estão autenticados, você pode passar para p=quarantine e, por fim, p=reject.
O endereço de relatório em rua recebe relatórios agregados dos provedores de e-mail participantes. Esses relatórios ajudam você a ver quais serviços estão enviando e-mails pelo domínio, quais passam na autenticação e quais precisam de ajustes de SPF ou DKIM. Os relatórios forenses em ruf são opcionais e não têm suporte consistente em todos os provedores, então muitas equipes dependem principalmente dos relatórios agregados.
A configuração de porcentagem permite aplicar a política de forma gradual. Por exemplo, um domínio pode passar de monitoramento para quarentena em uma pequena parte dos e-mails que falham antes de aplicar a política a todo o e-mail. Isso é útil quando um domínio tem várias equipes ou plataformas enviando por ele.
Comece com p=none e uma caixa de e-mail para relatórios, assim você vê os resultados de autenticação antes da aplicação.
Garanta que seus principais remetentes passem no alinhamento de SPF ou DKIM para o domínio do campo De.
Avance para quarentena ou rejeição somente depois que o e-mail legítimo estiver passando na autenticação.
Configuração de DMARC para envios de campanha e de produto
Para e-mails de marketing, vendas e produto, o DMARC deve vir acompanhado de higiene de lista e monitoramento de remetente. A autenticação reduz o risco de falsificação de identidade e ajuda os provedores de e-mail a entenderem a identidade do seu remetente. Ela não torna endereços inválidos entregáveis. Antes de enviar para um CSV grande, verifique a lista com a verificação em massa ou teste endereços individuais com o verificador de e-mail.
Se você está configurando um novo domínio, use o gerador de SPF and gerador de DKIM primeiro. Depois gere o DMARC, publique-o e execute o verificador de DMARC. Uma taxa de retorno abaixo de 3% é saudável; 3-5% exige limpeza e atenção; acima de 5% é alto risco para a reputação do remetente.
Checklist de aplicação do DMARC
Não pule direto para uma política estrita, a menos que o domínio tenha um histórico de envio simples e todos os remetentes já estejam verificados. A maioria das equipes deve monitorar primeiro, revisar os relatórios agregados, corrigir as origens que falham no alinhamento e então endurecer a política em etapas. Isso evita bloquear faturas legítimas, respostas de suporte, redefinições de senha ou mensagens de campanha que ainda não estavam totalmente autenticadas.
Use uma caixa de e-mail de relatórios que alguém realmente revise, ou direcione os relatórios para um serviço de monitoramento. O valor dos relatórios DMARC é a visibilidade: eles mostram quais sistemas estão usando o domínio e se passam no alinhamento de SPF ou DKIM. Essa informação é especialmente útil quando várias equipes controlam plataformas de e-mail diferentes.
Para subdomínios, decida se a política raiz deve ser aplicada ou se o subdomínio precisa da própria política. Muitas equipes mantêm prospecção, newsletters e e-mails de produto em subdomínios separados para facilitar a gestão das mudanças de DNS e dos sinais de reputação.
Perguntas frequentes sobre o gerador de DMARC
Onde publico um registro DMARC?
Publique-o como um registro TXT em _dmarc seguido do seu domínio, como _dmarc.example.com.
Devo começar com p=none?
Sim, na maioria das configurações novas. p=none permite coletar relatórios e corrigir os remetentes legítimos antes de aplicar quarentena ou rejeição.
O que significa pct no DMARC?
A tag pct controla a porcentagem das mensagens que falham e recebem a política publicada. É útil para a aplicação gradual.
O DMARC funciona sem SPF ou DKIM?
O DMARC depende do alinhamento de SPF ou DKIM. Pelo menos um método de autenticação alinhado precisa passar para um resultado DMARC normal de aprovação.
Verifique uma lista real antes de enviar
Comece com 100 créditos grátis. Sem necessidade de cartão de crédito.
Comece Grátis