DMARC Record Generator
Crea un record TXT DMARC che dice ai provider di posta come trattare i messaggi che falliscono l'allineamento SPF o DKIM per il tuo dominio.
TL;DR
- Parti da
p=nonequando stai monitorando l'autenticazione, poi passa a quarantine o reject una volta che la posta legittima viene superata correttamente. - Usa i report aggregati per vedere quali servizi inviano per il tuo dominio e se l'allineamento SPF o DKIM sta fallendo.
- Il DMARC dipende da SPF e DKIM funzionanti, quindi controlla quei record prima di applicare una policy più rigida.
Configura la tua policy DMARC
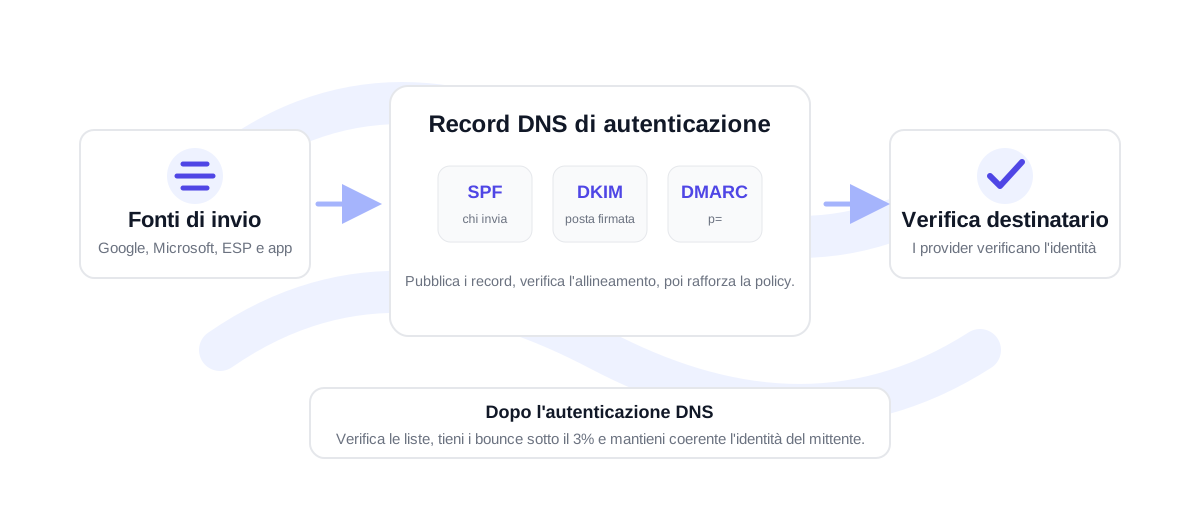
Come scegliere la policy DMARC giusta
Il DMARC viene pubblicato come record TXT su _dmarc.example.com. Non sostituisce SPF o DKIM. Verifica invece se SPF o DKIM sono allineati con il dominio del From visibile e poi applica la policy che hai pubblicato. Di solito un dominio nuovo parte da p=none così puoi raccogliere i report senza bloccare la posta. Una volta che sai che tutti i mittenti legittimi sono autenticati, puoi passare a p=quarantine e infine a p=reject.
L'indirizzo per i report in rua riceve i report aggregati dai provider di posta che partecipano. Quei report ti aiutano a vedere quali servizi inviano posta per il dominio, quali superano l'autenticazione e quali hanno bisogno di correzioni su SPF o DKIM. I report forensi in ruf sono opzionali e non vengono supportati in modo coerente da tutti i provider, quindi molti team si affidano soprattutto ai report aggregati.
L'impostazione della percentuale ti permette di applicare l'enforcement in modo graduale. Per esempio, un dominio può passare dal monitoraggio alla quarantena per una piccola parte della posta che fallisce, prima di applicare la policy a tutta la posta. È utile quando da un dominio inviano più team o più piattaforme.
Parti con p=none e una casella per i report così da vedere i risultati di autenticazione prima dell'enforcement.
Assicurati che i tuoi mittenti principali superino l'allineamento SPF o DKIM per il dominio del From.
Passa a quarantine o reject solo dopo che la posta legittima supera l'autenticazione.
Configurazione DMARC per invii di campagne e di prodotto
Per le email di marketing, vendite e prodotto, il DMARC va abbinato all'igiene della lista e al monitoraggio dei mittenti. L'autenticazione riduce il rischio di impersonificazione e aiuta i provider di posta a riconoscere l'identità del tuo mittente. Non rende però recapitabili gli indirizzi non validi. Prima di inviare a un CSV grande, verifica la lista con la bulk verification oppure testa i singoli indirizzi con il verificatore email.
Se stai configurando un dominio nuovo, usa il generatore SPF and generatore DKIM per primo. Poi genera il DMARC, pubblicalo e lancia il DMARC checker. Un bounce rate sotto il 3% è in salute; tra il 3 e il 5% serve pulizia e attenzione; sopra il 5% il rischio per la reputazione del mittente è alto.
Checklist per il rollout del DMARC
Non saltare direttamente a una policy rigida, a meno che il dominio non abbia un footprint di invio semplice e ogni mittente sia già verificato. La maggior parte dei team dovrebbe prima monitorare, esaminare i report aggregati, sistemare le sorgenti che falliscono l'allineamento e solo dopo irrigidire la policy a fasi. Così eviti di bloccare fatture legittime, risposte del supporto, reset di password o messaggi di campagna non ancora del tutto autenticati.
Usa una casella per i report che qualcuno controlli davvero, oppure instrada i report verso un servizio di monitoraggio. Il valore del reporting DMARC è la visibilità: mostra quali sistemi stanno usando il dominio e se superano l'allineamento SPF o DKIM. È un'informazione particolarmente utile quando più team gestiscono piattaforme email diverse.
Per i sottodomini, decidi se applicare la policy del dominio principale o se il sottodominio ha bisogno di una policy propria. Molti team tengono outreach, newsletter e posta di prodotto su sottodomini separati così da gestire più facilmente le modifiche DNS e i segnali di reputazione.
FAQ sul generatore DMARC
Dove pubblico un record DMARC?
Pubblicalo come record TXT su _dmarc seguito dal tuo dominio, ad esempio _dmarc.example.com.
Devo partire con p=none?
Sì, per la maggior parte delle configurazioni nuove. p=none ti permette di raccogliere i report e sistemare i mittenti legittimi prima di applicare quarantine o reject.
Cosa significa pct nel DMARC?
Il tag pct controlla la percentuale di messaggi che falliscono a cui viene applicata la policy pubblicata. È utile per un enforcement graduale.
Il DMARC funziona senza SPF o DKIM?
Il DMARC dipende dall'allineamento SPF o DKIM. Perché un DMARC venga superato normalmente, almeno un metodo di autenticazione allineato deve passare.
Verifica una lista reale prima di inviare
Inizia con 100 crediti gratuiti. Nessuna carta di credito richiesta.
Inizia gratis