Generatore di record DKIM
Formatta un record TXT DKIM a partire dal tuo selettore, dal dominio di invio e dalla chiave pubblica, così le caselle dei destinatari possono verificare le email firmate dal tuo dominio.
TL;DR
- DKIM usa una chiave privata per firmare la posta in uscita e una chiave pubblica nel DNS, così i destinatari possono verificare la firma.
- Questo generatore formatta il nome host DNS e il valore TXT per il selettore che ti fornisce il tuo provider email.
- Dopo la pubblicazione, usa lo strumento di verifica DKIM, poi conferma l'allineamento di SPF e DMARC prima di inviare le campagne.
Genera record DNS DKIM
Selettori comuni: google, s1, s2, mail, selector1, selector2
Ottienila dal tuo servizio di invio email (Google Workspace, SendGrid, Postfix, ecc.)
Come funziona DKIM
Il tuo server di posta firma le email in uscita con una chiave privata. Il server del destinatario recupera la tua chiave pubblica dal DNS e verifica la firma. Questo dimostra che l'email non è stata manomessa durante il transito.
Trovare la tua chiave pubblica
Il tuo ESP (Google Workspace, Microsoft 365, SendGrid, Mailgun) genera la coppia di chiavi. Ti fornisce la chiave pubblica da pubblicare nel DNS. Il formato è: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
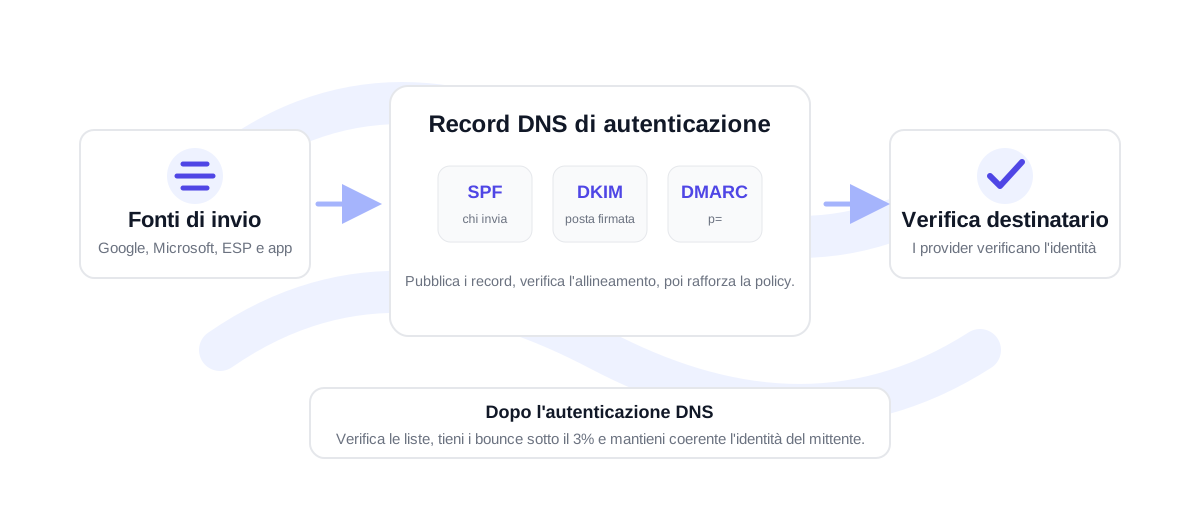
Come preparare correttamente un record DKIM
I record DKIM vengono pubblicati sotto un selettore, non direttamente alla radice del dominio. Un selettore è una breve etichetta scelta dal tuo servizio email, come ad esempio google, selector1, s1, oppure mail. L'host DNS completo di solito ha la forma selector._domainkey.example.com. Il valore TXT contiene la chiave pubblica che corrisponde alla chiave privata di firma usata dal tuo servizio di posta.
Usa questo generatore quando il tuo mittente fornisce il selettore e la chiave pubblica ma il tuo provider DNS si aspetta il valore in un formato pulito, pronto da copiare e incollare. Incolla la chiave pubblica base64 senza le righe di inizio e fine certificato. Il valore generato userà la struttura TXT DKIM standard, inclusi v=DKIM1, il tipo di chiave e la chiave pubblica.
Non inventarti una chiave pubblica. La piattaforma di invio controlla la chiave privata usata per firmare le email, quindi la chiave pubblica deve arrivare da lì. Se gestisci un mail server tuo, genera la coppia di chiavi direttamente sul server e pubblica nel DNS solo quella pubblica. Tieni la chiave privata al sicuro e ruota le chiavi ogni volta che cambiano gli accessi.
Copia il selector e la chiave pubblica dalla configurazione della tua piattaforma email o del tuo mail server.
Inserisci selector, dominio e chiave pubblica, poi copia il valore del record TXT generato.
Pubblica il record TXT e controllalo con il DKIM checker una volta che il DNS si è aggiornato.
Il DKIM dà il meglio insieme a SPF, DMARC e a una lista di invio pulita
Il DKIM dimostra che il messaggio firmato corrisponde alla chiave pubblica del dominio mittente, ma la recapitabilità dipende comunque dall'intera configurazione. SPF indica quali mittenti sono autorizzati. DMARC definisce come i provider di posta devono trattare i fallimenti di autenticazione e se SPF o DKIM sono allineati con il dominio del From visibile.
Una volta sistemata l'autenticazione, mantieni in salute la lista dei destinatari. Una email firmata può comunque rimbalzare se l'indirizzo è vecchio o non valido. Prima di lanciare campagne più grandi, verifica i CSV con la bulk verification e tieni il bounce rate sotto il 3% quando puoi. Se il bounce rate sale nella fascia 3-5%, pulisci la lista prima dell'invio successivo; sopra il 5% il rischio è alto.
Checklist pratica per configurare il DKIM
Prima di pubblicare un record DKIM, assicurati che il selector appartenga allo stesso mittente che firmerà il messaggio. Molti team usano un selector per Google Workspace, un altro per Microsoft 365 e selector separati per piattaforme come SendGrid, Mailgun, Postmark o Amazon SES. Tenere i selector separati rende il troubleshooting più semplice, perché capisci subito a quale servizio appartiene ciascuna chiave.
Dopo la pubblicazione, aspetta la propagazione DNS e controlla il selector. Se il record è visibile ma le email continuano a fallire il DKIM, manda un messaggio di prova ed esamina gli header di autenticazione. Così capisci se il mittente sta firmando con il selector previsto oppure usa ancora una vecchia chiave.
FAQ sul generatore DKIM
Cos'è un selector DKIM?
Il selector è l'etichetta usata per trovare la chiave pubblica DKIM nel DNS. Permette a un dominio di pubblicare più chiavi DKIM, comodo quando hai mittenti diversi o devi ruotare le chiavi.
Dove trovo la mia chiave pubblica DKIM?
La genera la tua piattaforma di invio o il tuo mail server. Cercala nella sezione di autenticazione del dominio, autenticazione del mittente o configurazione DNS di quel servizio.
Devo pubblicare la chiave privata nel DNS?
No. Nel DNS va solo la chiave pubblica. La chiave privata resta all'interno del sistema di invio che firma le email in uscita.
Posso usare un'unica chiave DKIM per tutti i mittenti?
A volte sì, ma con selector separati è tutto più pulito quando più piattaforme inviano per lo stesso dominio. Selector separati semplificano anche la rotazione delle chiavi e il troubleshooting.
Verifica una lista reale prima di inviare
Inizia con 100 crediti gratuiti. Nessuna carta di credito richiesta.
Inizia gratis