DKIM Kaydı Oluşturucu
Alıcı posta kutularının alan adınızdan gelen imzalı e-postaları doğrulayabilmesi için seçiciniz, gönderim alan adınız ve ortak anahtarınızdan bir DKIM TXT kaydı oluşturun.
Özetle
- DKIM, giden e-postaları imzalamak için bir özel anahtar, alıcıların imzayı doğrulayabilmesi için de DNS'te bir ortak anahtar kullanır.
- Bu oluşturucu, e-posta sağlayıcınızın verdiği seçici için DNS ana bilgisayar adını ve TXT değerini biçimlendirir.
- Yayınladıktan sonra DKIM denetleyici aracını kullanın, ardından kampanya göndermeden önce SPF ve DMARC hizalamasını teyit edin.
DKIM DNS Kaydı Oluşturun
Yaygın seçiciler: google, s1, s2, mail, selector1, selector2
Bunu e-posta gönderim hizmetinizden alın (Google Workspace, SendGrid, Postfix vb.)
DKIM Nasıl Çalışır
Posta sunucunuz giden e-postaları bir özel anahtarla imzalar. Alıcının sunucusu ortak anahtarınızı DNS'ten alır ve imzayı doğrular. Bu, e-postanın iletim sırasında değiştirilmediğini kanıtlar.
Ortak Anahtarınızı Bulma
ESP'niz (Google Workspace, Microsoft 365, SendGrid, Mailgun) anahtar çiftini oluşturur ve DNS'te yayınlamanız için size ortak anahtarı verir. Biçim şöyledir: v=DKIM1; k=rsa; p=YOUR_PUBLIC_KEY
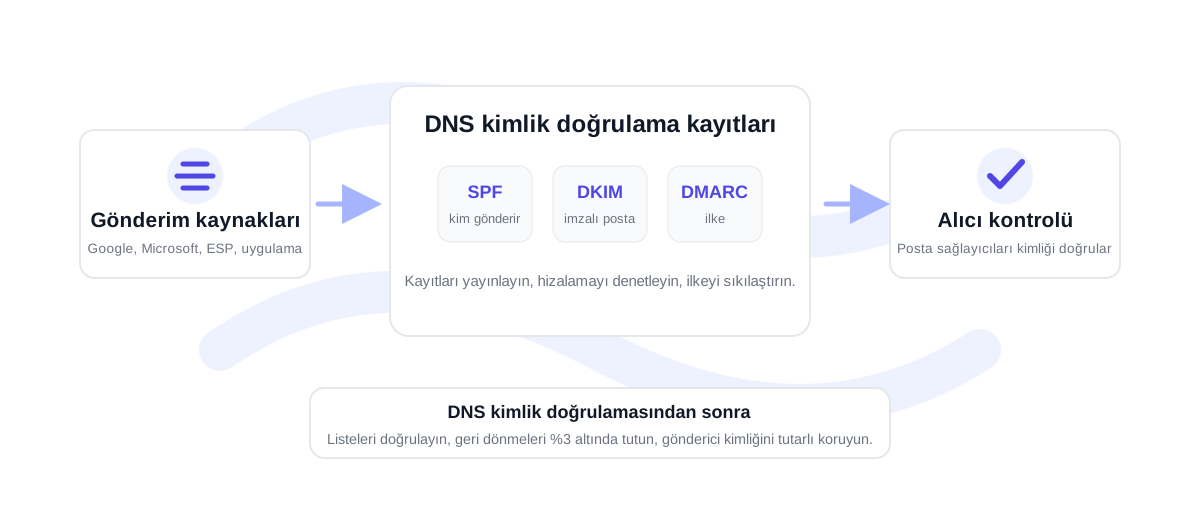
Bir DKIM kaydı doğru şekilde nasıl hazırlanır
DKIM kayıtları doğrudan alan adının köküne değil, bir seçici altında yayınlanır. Seçici, e-posta hizmetinizin belirlediği kısa bir etikettir; örneğin google, selector1, s1 veya mail. Tam DNS ana bilgisayar adı genellikle şöyle görünür: selector._domainkey.example.com. TXT değeri, posta hizmetinizin kullandığı özel imzalama anahtarıyla eşleşen ortak anahtarı içerir.
Göndericiniz seçiciyi ve ortak anahtarı sağlıyor ama DNS sağlayıcınız değeri temiz, kopyalanıp yapıştırılabilir bir biçimde bekliyorsa bu oluşturucuyu kullanın. base64 ortak anahtarı, sertifika başlangıç ve bitiş satırları olmadan yapıştırın. Oluşturulan değer standart DKIM TXT biçimini kullanır; buna v=DKIM1, anahtar türü ve ortak anahtar dahildir.
Ortak anahtar uydurmayın. E-postayı imzalamak için kullanılan özel anahtarı gönderim platformu kontrol eder, bu yüzden ortak anahtar da o platformdan gelmelidir. Kendi posta sunucunuzu yönetiyorsanız anahtar çiftini sunucuda oluşturun ve DNS'te yalnızca ortak anahtarı yayınlayın. Özel anahtarı gizli tutun ve erişim değiştiğinde anahtarları yenileyin.
Seçiciyi ve ortak anahtarı e-posta platformunuzdan veya posta sunucusu yapılandırmanızdan kopyalayın.
Seçiciyi, alan adını ve ortak anahtarı girin, ardından oluşturulan TXT kaydı değerini kopyalayın.
TXT kaydını yayınlayın ve DNS güncellendikten sonra DKIM denetleyiciyle kontrol edin.
DKIM en iyi SPF, DMARC ve temiz gönderim verileriyle çalışır
DKIM, imzalı mesajın gönderim alan adının ortak anahtarıyla eşleştiğini kanıtlar, ancak teslim edilebilirlik yine de kurulumun tamamına bağlıdır. SPF onaylı göndericileri tanımlar. DMARC posta kutusu sağlayıcılarının kimlik doğrulama hatalarını nasıl ele alması gerektiğini ve SPF veya DKIM'in görünen From alan adıyla hizalanıp hizalanmadığını tanımlar.
Kimlik doğrulama yerine oturduktan sonra alıcı listesini sağlıklı tutun. İmzalı bir e-posta da adres eskimiş veya geçersizse geri dönebilir. Daha büyük kampanyalar göndermeden önce CSV dosyalarınızı toplu doğrulamayı ile doğrulayın ve mümkün olduğunda geri dönme oranını %3'ün altında tutun. Geri dönme oranı %3-5 aralığına girerse bir sonraki gönderimden önce listeyi temizleyin; %5'in üzeri yüksek risklidir.
Pratik DKIM kurulum kontrol listesi
Bir DKIM kaydını yayınlamadan önce seçicinin, mesajı imzalayacak göndericiye ait olduğunu teyit edin. Birçok ekip Google Workspace için bir seçici, Microsoft 365 için başka bir seçici, SendGrid, Mailgun, Postmark veya Amazon SES gibi platformlar için de ayrı seçiciler kullanır. Seçicileri ayrı tutmak sorun gidermeyi kolaylaştırır, çünkü her anahtarın hangi hizmete ait olduğunu görebilirsiniz.
Yayınladıktan sonra DNS yayılmasını bekleyin ve seçiciyi kontrol edin. Kayıt görünür olduğu halde e-postalar hâlâ DKIM'den geçemiyorsa bir test mesajı gönderin ve kimlik doğrulama başlıklarını inceleyin. Böylece göndericinin beklenen seçiciyle mi imzaladığını yoksa hâlâ eski bir anahtar mı kullandığını görürsünüz.
DKIM oluşturucu hakkında SSS
DKIM seçici nedir?
Seçici, DNS'te DKIM ortak anahtarını bulmak için kullanılan etikettir. Bir alan adının birden fazla DKIM anahtarı yayınlamasını sağlar; bu, ayrı göndericiler veya anahtar yenileme için kullanışlıdır.
DKIM ortak anahtarımı nerede bulurum?
Anahtarı e-posta gönderim platformunuz veya posta sunucunuz oluşturur. O hizmetin alan adı kimlik doğrulaması, gönderici kimlik doğrulaması veya DNS kurulumu bölümüne bakın.
Özel anahtarı DNS'te yayınlamalı mıyım?
Hayır. DNS'e yalnızca ortak anahtar girilir. Özel anahtar, giden e-postaları imzalayan gönderim sisteminin içinde kalır.
Her gönderici için tek bir DKIM anahtarı kullanabilir miyim?
Bazen, ancak aynı alan adı için farklı platformlar gönderim yapıyorsa ayrı seçiciler daha düzenlidir. Ayrı seçiciler anahtar yenilemeyi ve sorun gidermeyi de kolaylaştırır.
Göndermeden önce gerçek bir listeyi doğrulayın
100 ücretsiz krediyle başlayın. Kredi kartı gerekmez.
Ücretsiz Başlayın