DMARC Kaydı Oluşturucu
Posta kutusu sağlayıcılarına, alan adınız için SPF veya DKIM hizalamasından geçemeyen mesajları nasıl ele almaları gerektiğini söyleyen bir DMARC TXT kaydı oluşturun.
Özetle
- Önce
p=nonekullanarak kimlik doğrulamayı izleyin; meşru e-postalar geçmeye başladığında quarantine veya reject'e doğru ilerleyin. - Alan adınız adına hangi hizmetlerin gönderim yaptığını ve SPF veya DKIM hizalamasının başarısız olup olmadığını görmek için toplu raporları kullanın.
- DMARC, çalışan SPF ve DKIM kayıtlarına bağlıdır; bu yüzden daha katı bir politika uygulamadan önce bu kayıtları kontrol edin.
DMARC Politikanızı Yapılandırın
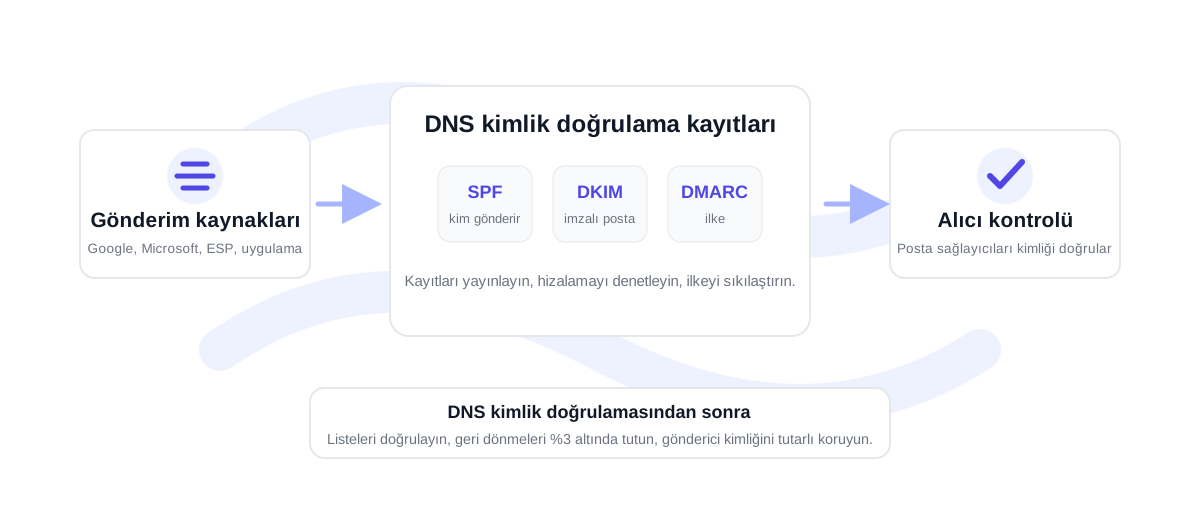
Doğru DMARC politikası nasıl seçilir
DMARC, şu adreste bir TXT kaydı olarak yayınlanır: _dmarc.example.com. SPF veya DKIM'in yerini almaz. Bunun yerine SPF veya DKIM'in görünen From alan adıyla hizalanıp hizalanmadığını kontrol eder ve ardından yayınladığınız politikayı uygular. Yeni bir alan adı genellikle şununla başlar: p=none ; böylece e-postaları engellemeden rapor toplayabilirsiniz. Tüm meşru göndericilerin kimliğinin doğrulandığından emin olduğunuzda şuna geçebilirsiniz: p=quarantine ve nihayetinde p=reject.
Raporlama için rua etiketindeki adres, katılımcı posta kutusu sağlayıcılarından toplu raporları alır. Bu raporlar, alan adı için hangi hizmetlerin e-posta gönderdiğini, hangilerinin kimlik doğrulamadan geçtiğini ve hangilerinin SPF veya DKIM düzeltmesi gerektirdiğini görmenize yardımcı olur. Adli raporlar için kullanılan ruf etiketi isteğe bağlıdır ve her sağlayıcı tarafından tutarlı şekilde desteklenmez; bu yüzden birçok ekip ağırlıklı olarak toplu raporlamaya güvenir.
Yüzde ayarı, uygulamayı kademeli olarak devreye almanızı sağlar. Örneğin bir alan adı, politikayı tüm e-postalara uygulamadan önce başarısız e-postaların küçük bir kısmı için izlemeden karantinaya geçebilir. Bu, bir alan adından birden fazla ekip veya platform gönderim yapıyorsa kullanışlıdır.
Uygulamaya geçmeden önce kimlik doğrulama sonuçlarını görebilmek için p=none ve bir rapor posta kutusuyla başlayın.
Ana göndericilerinizin From alan adı için SPF veya DKIM hizalamasından geçtiğinden emin olun.
Quarantine veya reject'e ancak meşru e-postalar kimlik doğrulamadan geçtikten sonra ilerleyin.
Kampanya ve ürün gönderimleri için DMARC kurulumu
Pazarlama, satış ve ürün e-postalarında DMARC, liste temizliği ve gönderici izlemesiyle birlikte kullanılmalıdır. Kimlik doğrulama taklit riskini azaltır ve posta kutusu sağlayıcılarının gönderici kimliğinizi anlamasına yardımcı olur. Geçersiz adresleri teslim edilebilir hale getirmez. Büyük bir CSV'ye göndermeden önce listeyi doğrulamak için toplu doğrulamayı kullanın veya tekil adresleri e-posta doğrulayıcıyla test edin.
Yeni bir alan adı kuruyorsanız önce SPF oluşturucuyu ve DKIM oluşturucuyu kullanın. Ardından DMARC kaydını oluşturun, yayınlayın ve DMARC denetleyiciyiçalıştırın. %3'ün altındaki geri dönme oranı sağlıklıdır; %3-5 arası temizlik ve dikkat gerektirir; %5'in üzeri gönderici itibarı için yüksek risklidir.
DMARC devreye alma kontrol listesi
Alan adının gönderim yapısı basit değilse veya göndericilerin tamamı zaten doğrulanmamışsa doğrudan katı bir politikaya geçmeyin. Çoğu ekip önce izlemeli, toplu raporları incelemeli, hizalamadan geçemeyen kaynakları düzeltmeli ve ardından politikayı aşamalı olarak sıkılaştırmalıdır. Bu, henüz tam olarak kimliği doğrulanmamış meşru faturaların, destek yanıtlarının, şifre sıfırlama e-postalarının veya kampanya mesajlarının engellenmesini önler.
Birinin gerçekten incelediği bir rapor posta kutusu kullanın veya raporları bir izleme hizmetine yönlendirin. DMARC raporlamasının değeri görünürlüktür: alan adını hangi sistemlerin kullandığını ve bunların SPF veya DKIM hizalamasından geçip geçmediğini gösterir. Bu bilgi, farklı e-posta platformlarını farklı ekipler yönettiğinde özellikle faydalıdır.
Alt alan adları için kök politikanın mı geçerli olacağına yoksa alt alan adının kendi politikasına mı ihtiyaç duyduğuna karar verin. Birçok ekip DNS değişikliklerini ve itibar sinyallerini daha kolay yönetmek için erişim, bülten ve ürün e-postalarını ayrı alt alan adlarında tutar.
DMARC oluşturucu hakkında SSS
DMARC kaydını nerede yayınlarım?
_dmarc ve ardından alan adınızdan oluşan adreste bir TXT kaydı olarak yayınlayın; örneğin _dmarc.example.com.
p=none ile mi başlamalıyım?
Yeni kurulumların çoğu için evet. p=none, quarantine veya reject uygulamadan önce rapor toplamanızı ve meşru göndericileri düzeltmenizi sağlar.
DMARC'ta pct ne anlama gelir?
pct etiketi, yayınlanan politikanın uygulanacağı başarısız mesajların yüzdesini belirler. Kademeli uygulama için kullanışlıdır.
DMARC, SPF veya DKIM olmadan çalışır mı?
DMARC, SPF veya DKIM hizalamasına bağlıdır. Normal bir DMARC geçişi için hizalanmış en az bir kimlik doğrulama yönteminin geçmesi gerekir.
Göndermeden önce gerçek bir listeyi doğrulayın
100 ücretsiz krediyle başlayın. Kredi kartı gerekmez.
Ücretsiz Başlayın