DMARC Kaydı Denetleyici
Yüksek hacimde göndermeden önce uygulama, raporlama ve hizalama ayarlarını görebilmek için bir alan adının DMARC politikasını sorgulayın ve ayrıştırın.
Özetle
- DMARC denetleyiciyle TXT kaydının şu adreste bulunduğunu teyit edin:
_dmarc.yourdomain.com. - Kampanyalar çıkmadan önce politikayı, rapor adreslerini, kademeli uygulama yüzdesini ve hizalama ayarlarını gözden geçirin.
- Kayıt bulunamazsa, SPF ve DKIM yerine oturduktan sonra DMARC oluşturucuyla bir kayıt oluşturun.
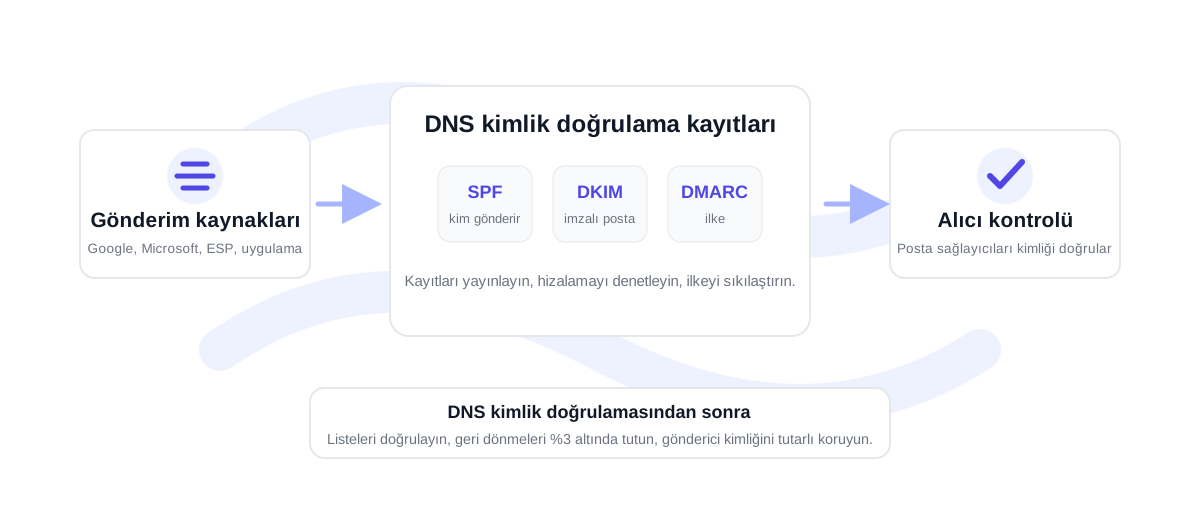
Bir DMARC kontrolü size ne söyler
Bir DMARC kontrolü, alan adının beklenen _dmarc ana bilgisayarında bir TXT kaydı olup olmadığını doğrular. Kayıt mevcutsa denetleyici ana etiketleri ayrıştırır; böylece alan adının yalnızca izleme mi yaptığını, başarısız iletileri karantinaya mı aldığını yoksa reddettiğini mi görebilirsiniz. Yayınlanmışlarsa rapor adreslerini ve kademeli uygulama ayarlarını da gösterir.
Politika değeri önemlidir, çünkü posta kutusu sağlayıcılarına kimlik doğrulama başarısız olduğunda alan adı sahibinin ne olmasını istediğini söyler. p=none izleme içindir. p=quarantine sağlayıcılardan başarısız iletileri şüpheli olarak ele almalarını, çoğu zaman spam klasörüne göndermelerini ister. p=reject sağlayıcılardan başarısız e-postaları engellemelerini ister. Dikkatli ilerleyin, çünkü SPF veya DKIM hizalı değilse katı bir politika meşru e-postaları da etkileyebilir.
Hizalama ayarları da önemlidir. Esnek hizalama, alt alan adı ilişkisinin hizalı sayılmasına izin verir. Katı hizalama ise alan adının birebir eşleşmesini gerektirir. Esnek hizalama operasyonel gönderimlerde yaygındır; katı hizalama ise sıkı kontrol edilen gönderici kurulumlarında işe yarayabilir.
Kaydın var olduğunu ve alan adının başarısız iletileri izlediğini mi, karantinaya aldığını mı yoksa reddettiğini mi teyit edin.
Kimlik doğrulama hatalarının zaman içinde izlenebilmesi için toplu rapor adreslerini kontrol edin.
Politikayı sıkılaştırmadan veya daha büyük kampanyalar göndermeden önce SPF ve DKIM hizalamasını kontrol edin.
DMARC ne zaman yeniden kontrol edilmeli
Yeni bir gönderim aracı eklendiğinde, bir alt alan adı gönderime başladığında, DKIM anahtarları yenilendiğinde veya SPF include'ları değiştiğinde DMARC'ı yeniden kontrol edin. Bir alan adı normal gelen kutusu e-postaları için sağlıklı görünürken bir pazarlama platformu veya satış aracı hâlâ hizalamadan geçemiyor olabilir. Lansmandan önce DMARC'ı kontrol etmek, itibar sinyalleri birikmeye başlamadan kimlik doğrulamayı düzeltmeniz için size zaman kazandırır.
Daha kapsamlı bir gönderim iş akışı için bu denetleyiciyi SPF denetleyici, DKIM denetleyici ve e-posta sağlık kontrolü ile birlikte kullanın. Alıcı tarafında, dışa aktarılan CRM, bülten veya potansiyel müşteri listelerine göndermeden önce toplu doğrulamayı aracını kullanın.
DMARC kontrolleri bir gönderim iş akışında nasıl kullanılır
DMARC'ı yeni bir alan adı ısıtılmadan önce, yeni bir gönderim platformu bağlanmadan önce ve yüksek hacimli bir kampanya başlatılmadan önce kontrol edin. Amaç, uyuşmazlıkları gönderim hâlâ kolayca düzeltilebilirken yakalamaktır. DMARC yoksa önce bir izleme politikası yayınlayın. DMARC varsa ama katı hizalama gösteriyorsa her göndericinin politikanın beklediği alan adını veya alt alan adını birebir kullandığından emin olun.
Yerleşik alan adlarında politikayı gerçek kampanya davranışıyla karşılaştırın. Bir marka çalışan e-postaları için bir alan adı, yaşam döngüsü e-postaları için başka bir alt alan adı ve giden satış için ayrı bir alt alan adı kullanabilir. Her yolun kimlik doğrulaması, e-postanın gerçekte nasıl gönderildiğiyle uyumlu olmalıdır. Bir yol değiştiğinde geçen çeyreğin kurulumuna güvenmek yerine DNS kayıtlarını yeniden kontrol edin.
DMARC marka kimliğini korumaya da yardımcı olur, ancak gönderim öncesi tek kontrol değildir. SPF ve DKIM'i gözden geçirin, adresleri yüklemeden önce doğrulayın ve her kampanyadan sonra geri dönme oranını izleyin. %3'ün altı sağlıklıdır, %3-5 arası temizlik ve dikkat gerektirir, %5'in üzeri ise daha fazla hacim gönderilmeden önce liste kalitesinin daha derinlemesine incelenmesini gerektirmelidir.
Denetleyici katı bir politika döndürürse yeni bir gönderici bağlamadan önce yavaşlayın. Göndericinin, görünen From alan adıyla birebir DKIM veya SPF hizalamasından geçebildiğini teyit edin. Geçemiyorsa önce kimlik doğrulamayı düzeltin veya doğru yapılandırılmış bir alt alan adından gönderin.
Denetleyici yalnızca izleme döndürürse alan adı yine de kullanılabilir olabilir, ancak alıcılardan başarısız iletileri karantinaya almalarını veya reddetmelerini istemiyordur. İzlemeyi olgun bir gönderim alan adının son hali olarak değil, bir görünürlük aşaması olarak ele alın.
DMARC denetleyici hakkında SSS
DMARC kaydım neden eksik?
_dmarc.yourdomain.com adresinde yayınlanmamış olabilir, henüz yayılmamış olabilir veya TXT kaydı v=DMARC1 ile başlamıyor olabilir.
Canlı gönderim için p=none yeterli mi?
p=none izleme için kullanışlıdır, ancak alıcılardan başarısız iletileri karantinaya almalarını veya reddetmelerini istemez. Meşru e-postalar hizalandıktan sonra daha katı politikalara geçin.
DMARC hizalaması nedir?
Hizalama, kimliği doğrulanmış SPF veya DKIM alan adının, DMARC politikasını karşılayacak ölçüde görünen From alan adıyla eşleşip eşleşmediğini kontrol eder.
Bir kampanya göndermeden önce DMARC'ı kontrol etmeli miyim?
Evet. Büyük bir listeye göndermeden önce, özellikle yeni bir alan adından veya yakın zamanda değiştirilmiş bir kurulumdan gönderiyorsanız DMARC, SPF, DKIM ve liste kalitesini kontrol edin.
Göndermeden önce gerçek bir listeyi doğrulayın
100 ücretsiz krediyle başlayın. Kredi kartı gerekmez.
Ücretsiz Başlayın