DMARC-Record-Generator
Erstelle einen DMARC-TXT-Record, der Mailbox-Providern sagt, wie sie Nachrichten behandeln sollen, die das SPF- oder DKIM-Alignment für deine Domain nicht bestehen.
TL;DR
- Beginne mit
p=nonewährend du die Authentifizierung überwachst, und wechsle zu Quarantäne oder Reject, sobald legitime Mail besteht. - Nutze Aggregate-Reports, um zu sehen, welche Dienste für deine Domain versenden und ob das SPF- oder DKIM-Alignment scheitert.
- DMARC setzt funktionierendes SPF und DKIM voraus – prüfe diese Records also, bevor du eine strengere Policy durchsetzt.
Konfiguriere deine DMARC-Policy
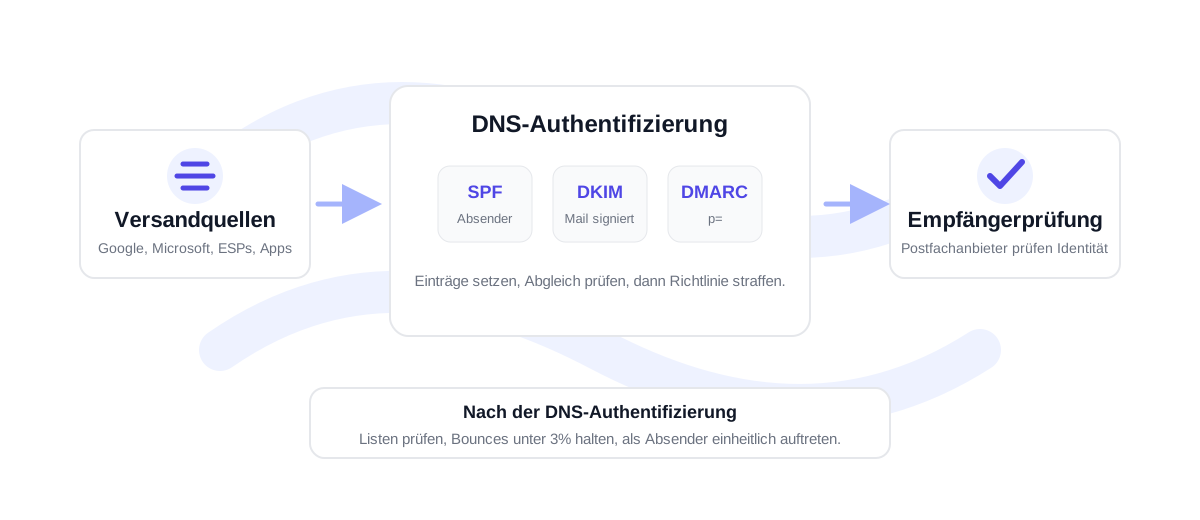
So wählst du die richtige DMARC-Policy
DMARC wird als TXT-Record veröffentlicht unter _dmarc.example.com. Es ersetzt weder SPF noch DKIM. Stattdessen prüft es, ob SPF oder DKIM zur sichtbaren From-Domain passt, und wendet dann die von dir veröffentlichte Policy an. Eine neue Domain startet meist mit p=none damit du Reports sammeln kannst, ohne Mail zu blockieren. Sobald du weißt, dass alle legitimen Absender authentifiziert sind, kannst du wechseln zu p=quarantine und schließlich zu p=reject.
Die Reporting-Adresse in rua erhält Aggregate-Reports von teilnehmenden Mailbox-Providern. Diese Reports zeigen dir, welche Dienste für die Domain versenden, welche die Authentifizierung bestehen und welche SPF- oder DKIM-Korrekturen brauchen. Forensische Reports in ruf sind optional und werden nicht von jedem Provider zuverlässig unterstützt, deshalb verlassen sich viele Teams vor allem auf Aggregate-Reporting.
Mit der Prozenteinstellung kannst du die Durchsetzung schrittweise ausrollen. Eine Domain kann zum Beispiel für einen kleinen Anteil der fehlschlagenden Mail von Monitoring auf Quarantäne wechseln, bevor die Policy für die gesamte Mail gilt. Das ist praktisch, wenn mehrere Teams oder Plattformen von einer Domain aus versenden.
Beginne mit p=none und einem Reporting-Postfach, damit du die Authentifizierungsergebnisse siehst, bevor du durchsetzt.
Stelle sicher, dass deine wichtigsten Absender das SPF- oder DKIM-Alignment für die From-Domain bestehen.
Wechsle erst zu Quarantäne oder Reject, wenn legitime Mail die Authentifizierung besteht.
DMARC-Setup für Kampagnen- und Produktversand
Bei Marketing-, Sales- und Produkt-Mails sollte DMARC mit Listenhygiene und Absender-Monitoring kombiniert werden. Die Authentifizierung senkt das Risiko von Identitätsmissbrauch und hilft Mailbox-Providern, deine Absenderidentität zu verstehen. Ungültige Adressen macht sie dadurch nicht zustellbar. Bevor du an eine große CSV versendest, verifiziere die Liste mit bulk verification oder teste einzelne Adressen mit dem E-Mail-Verifier.
Wenn du eine neue Domain einrichtest, nutze den SPF-Generator and DKIM-Generator zuerst. Erzeuge dann DMARC, veröffentliche es und führe den DMARC checker aus. Eine Bounce-Rate unter 3 % ist gesund; 3 bis 5 % brauchen Aufräumen und Aufmerksamkeit; über 5 % ist ein hohes Risiko für die Absender-Reputation.
DMARC-Rollout-Checkliste
Spring nicht direkt zu einer strikten Policy, es sei denn, die Domain hat einen einfachen Versand-Footprint und jeder Absender ist bereits verifiziert. Die meisten Teams sollten erst überwachen, Aggregate-Reports prüfen, die Quellen reparieren, die am Alignment scheitern, und die Policy dann in Stufen verschärfen. So blockierst du keine legitimen Rechnungen, Support-Antworten, Passwort-Resets oder Kampagnen-Mails, die noch nicht vollständig authentifiziert waren.
Nutze ein Reporting-Postfach, das auch wirklich jemand prüft, oder leite die Reports in einen Monitoring-Dienst. Der Wert von DMARC-Reporting liegt in der Sichtbarkeit: Es zeigt, welche Systeme die Domain nutzen und ob sie das SPF- oder DKIM-Alignment bestehen. Diese Info ist besonders nützlich, wenn mehrere Teams unterschiedliche E-Mail-Plattformen verwalten.
Entscheide bei Subdomains, ob die Root-Policy gelten soll oder die Subdomain eine eigene Policy braucht. Viele Teams halten Outreach, Newsletter und Produkt-Mail auf getrennten Subdomains, damit DNS-Änderungen und Reputationssignale leichter zu steuern sind.
DMARC-Generator – FAQ
Wo veröffentliche ich einen DMARC-Record?
Veröffentliche ihn als TXT-Record unter _dmarc gefolgt von deiner Domain, etwa _dmarc.example.com.
Soll ich mit p=none starten?
Ja, für die meisten neuen Setups. Mit p=none sammelst du Reports und reparierst legitime Absender, bevor du Quarantäne oder Reject durchsetzt.
Was bedeutet pct in DMARC?
Das pct-Tag steuert den Prozentsatz der fehlschlagenden Nachrichten, auf die die veröffentlichte Policy angewendet wird. Es ist nützlich für eine schrittweise Durchsetzung.
Funktioniert DMARC ohne SPF oder DKIM?
DMARC hängt vom SPF- oder DKIM-Alignment ab. Mindestens eine aligned Authentifizierungsmethode muss bestehen, damit DMARC normal besteht.
Verifiziere eine echte Liste, bevor du sendest
Starte mit 100 kostenlosen Credits. Keine Kreditkarte nötig.
Kostenlos starten