Qué te ayuda a inspeccionar este verificador de DNS
El DNS es la capa pública de instrucciones de un dominio. Cuando un proveedor de correo recibe o evalúa un correo, consulta el DNS para entender si el dominio está bien configurado, si existen registros de autenticación y a dónde deben enrutarse las respuestas o el correo entrante. Un pequeño error en el DNS puede crear un gran problema de entregabilidad, porque el fallo es visible para todos los servidores receptores.
Este verificador es útil cuando estás conectando una nueva plataforma de correo, comprobando si un registro SPF o DMARC se ha propagado, confirmando que los registros MX siguen apuntando al host de correo correcto o revisando un dominio antes de una campaña. No sustituye a la verificación masiva de correos, pero ayuda a confirmar que la infraestructura del dominio que hay detrás de una campaña no esté jugando en tu contra.
¿Qué registros de DNS importan para el correo?
Registros MX
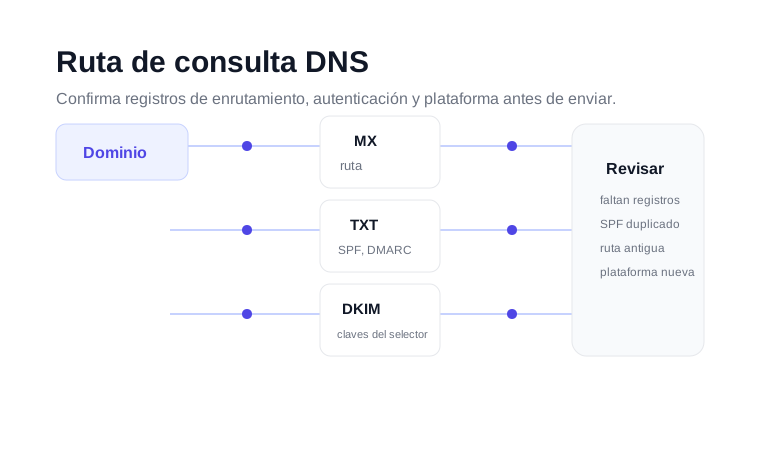
Los registros MX le dicen a internet qué servidores reciben el correo de un dominio. Si faltan los registros MX, el correo entrante puede fallar. Si apuntan a un proveedor antiguo, las respuestas, los restablecimientos de contraseña o los mensajes operativos pueden acabar en el sitio equivocado. Para los equipos de ventas y marketing, eso puede romper la gestión de respuestas sin avisar, aunque el correo saliente parezca seguir enviándose.
Registros TXT
Los registros TXT suelen contener los registros SPF y DMARC. SPF enumera los servicios autorizados a enviar correo en nombre del dominio. DMARC le dice a los sistemas receptores cómo evaluar los mensajes que fallan la autenticación. Un dominio solo puede tener un registro SPF, así que los registros SPF duplicados son un motivo habitual por el que campañas que de otro modo serían normales empiezan a fallar las comprobaciones de autenticación.
Registros de selector DKIM
Los registros DKIM se almacenan bajo nombres específicos de cada selector, como selector._domainkey.example.com. Demuestran que una plataforma de envío firmó un mensaje en nombre del dominio. Si tu plataforma de correo te pide publicar un selector DKIM, usa el verificador de DNS para confirmar que el registro existe una vez que el cambio se haya propagado.
Registros A, AAAA, CNAME y NS
Los registros A y AAAA asignan un nombre a una dirección IP. Los registros CNAME apuntan un nombre de host a otro. Los registros de servidor de nombres muestran qué proveedor de DNS controla el dominio. Estos registros importan cuando una plataforma de envío te pide conectar dominios de seguimiento, enlaces de marca o registros de ruta de retorno.
Un flujo práctico para diagnosticar problemas de DNS
Confirma que el dominio sigue apuntando al proveedor de DNS y al host de correo esperados. Esto detecta migraciones que solo se completaron a medias.
Busca SPF y DMARC. Si el dominio tiene varios registros SPF, fusiónalos antes de enviar desde varias plataformas.
Confirma que los selectores DKIM, los dominios de seguimiento con marca propia y los tokens de verificación estén visibles antes de confiar en tu plataforma de envío.
Cuando la configuración del dominio esté en orden, usa verificación de correo o verificación masiva para eliminar las direcciones de destinatario no válidas.
Cuándo usar esta herramienta
Usa el verificador de DNS antes de lanzar un nuevo dominio de envío, después de cambiar de proveedor de correo, cuando un analizador de entregabilidad detecte que falta autenticación o cuando un equipo de soporte te pida demostrar que un registro DNS está activo. También resulta útil para agencias que gestionan varios dominios de clientes, porque ofrece una forma rápida y repetible de confirmar si existen los registros necesarios.
Si la capa de DNS parece correcta pero las campañas siguen rebotando, pasa de la configuración del dominio a la calidad de la lista. Un proceso de envío saludable revisa ambos frentes: el dominio de envío debe autenticarse correctamente y la lista de destinatarios debe contener direcciones accesibles.
Si gestionas varios dominios de envío, mantén un registro breve de los valores esperados de MX, SPF, DKIM y DMARC. Así es más fácil detectar cambios inesperados tras una migración de proveedor, un traspaso de agencia o un proyecto de limpieza de DNS.