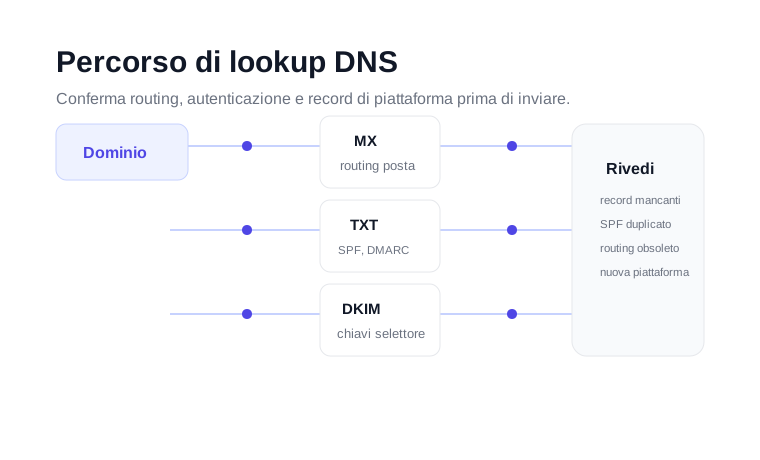
Cosa ti aiuta a esaminare questo DNS checker
Il DNS è il livello pubblico di istruzioni di un dominio. Quando un provider di posta riceve o valuta una email, guarda il DNS per capire se il dominio è configurato correttamente, se esistono i record di autenticazione e dove instradare le risposte o la posta in entrata. Un piccolo errore nel DNS può creare un grosso problema di recapitabilità, perché è visibile a ogni server destinatario.
Questo checker è utile quando colleghi una nuova piattaforma email, controlli se un record SPF o DMARC si è propagato, confermi che i record MX puntino ancora al mail host giusto o esamini un dominio prima di una campagna. Non sostituisce la verifica email in blocco, ma aiuta a confermare che l'infrastruttura del dominio dietro a una campagna non stia remando contro di te.
Quali record DNS contano per l'email?
Record MX
I record MX dicono a internet quali server ricevono la posta per un dominio. Se i record MX mancano, la posta in entrata può fallire. Se puntano a un vecchio provider, risposte, reset di password o messaggi operativi possono finire nel posto sbagliato. Per i team di vendite e marketing questo può rompere silenziosamente la gestione delle risposte anche quando la posta in uscita sembra partire normalmente.
Record TXT
I record TXT contengono di solito i record SPF e DMARC. Lo SPF elenca i servizi autorizzati a inviare posta per il dominio. Il DMARC dice ai sistemi destinatari come valutare i messaggi che falliscono l'autenticazione. Un dominio può avere un solo record SPF, quindi i record SPF duplicati sono un motivo comune per cui campagne altrimenti normali iniziano a fallire i controlli di autenticazione.
Record DKIM con selector
I record DKIM sono salvati sotto nomi specifici del selector, come selector._domainkey.example.com. Dimostrano che una piattaforma di invio ha firmato un messaggio per il dominio. Se la tua piattaforma email ti chiede di pubblicare un selector DKIM, usa il DNS checker per confermare che il record esista dopo che la modifica si è propagata.
Record A, AAAA, CNAME e NS
I record A e AAAA associano un nome a un indirizzo IP. I record CNAME puntano un hostname a un altro. I record dei nameserver mostrano quale provider DNS controlla il dominio. Questi record contano quando una piattaforma di invio ti chiede di collegare domini di tracciamento, link brandizzati o record di return-path.
Un flusso pratico di troubleshooting DNS
Conferma che il dominio punti ancora al provider DNS e al mail host previsti. Così individui le migrazioni completate solo a metà.
Cerca SPF e DMARC. Se il dominio ha più record SPF, uniscili prima di inviare da più piattaforme.
Verifica che i selettori DKIM, i domini di tracciamento personalizzati e i token di verifica siano visibili prima di affidarti alla piattaforma di invio.
Una volta che la configurazione del dominio è a posto, usa la verifica email oppure bulk verification per rimuovere gli indirizzi dei destinatari non validi.
Quando usare questo strumento
Usa il controllo DNS prima di lanciare un nuovo dominio di invio, dopo aver cambiato provider email, quando uno strumento di deliverability segnala un'autenticazione mancante o quando un team di supporto ti chiede di dimostrare che un record DNS è attivo. È utile anche per le agenzie che gestiscono i domini di più clienti, perché offre un modo rapido e ripetibile per confermare se i record necessari esistono.
Se il livello DNS sembra corretto ma le campagne continuano a generare bounce, passa dalla configurazione del dominio alla qualità della lista. Un processo di outbound sano controlla entrambi i lati: il dominio di invio deve autenticarsi correttamente e la lista dei destinatari deve contenere indirizzi raggiungibili.
Se gestisci più domini di invio, tieni un breve registro dei valori MX, SPF, DKIM e DMARC attesi. Così è più facile individuare modifiche inaspettate dopo una migrazione di provider, un passaggio di consegne tra agenzie o un intervento di pulizia del DNS.