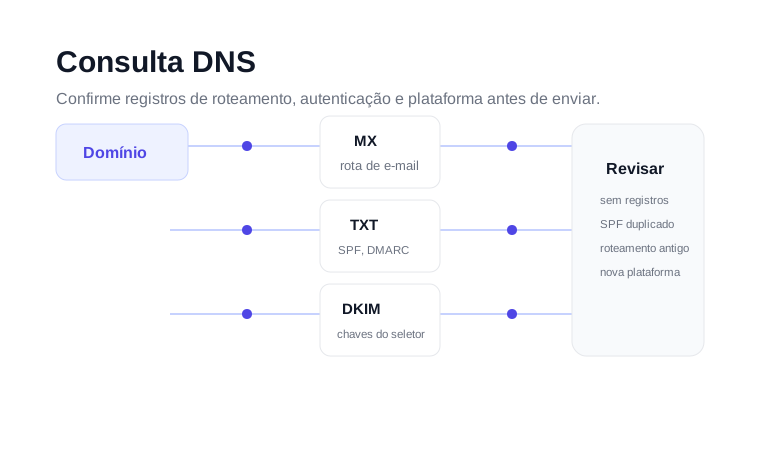
O que este verificador de DNS ajuda você a inspecionar
O DNS é a camada pública de instruções de um domínio. Quando um provedor de e-mail recebe ou avalia um e-mail, ele consulta o DNS para entender se o domínio está configurado corretamente, se existem registros de autenticação e para onde as respostas ou o e-mail de entrada devem ser roteados. Um pequeno erro de DNS pode gerar um grande problema de entregabilidade, porque o problema fica visível para todos os servidores de recebimento.
Este verificador é útil quando você está conectando uma nova plataforma de e-mail, conferindo se um registro SPF ou DMARC já propagou, confirmando que os registros MX ainda apontam para o host de e-mail certo ou revisando um domínio antes de uma campanha. Ele não substitui a verificação de e-mail em massa, mas ajuda a confirmar que a infraestrutura de domínio por trás de uma campanha não está jogando contra você.
Quais registros DNS importam para e-mail?
Registros MX
Os registros MX dizem à internet quais servidores recebem o e-mail de um domínio. Se os registros MX estiverem faltando, o e-mail de entrada pode falhar. Se eles apontarem para um provedor antigo, respostas, redefinições de senha ou mensagens operacionais podem ir parar no lugar errado. Para equipes de vendas e marketing, isso pode quebrar silenciosamente o tratamento das respostas mesmo quando o e-mail de saída ainda parece estar sendo enviado.
Registros TXT
Os registros TXT geralmente guardam os registros SPF e DMARC. O SPF lista os serviços autorizados a enviar e-mail pelo domínio. O DMARC diz aos sistemas de recebimento como avaliar as mensagens que falham na autenticação. Um domínio só pode ter um registro SPF, então registros SPF duplicados são um motivo comum para campanhas normais começarem a falhar nas verificações de autenticação.
Registros de seletor DKIM
Os registros DKIM ficam armazenados sob nomes específicos do seletor, como selector._domainkey.example.com. Eles comprovam que uma plataforma de envio assinou uma mensagem em nome do domínio. Se a sua plataforma de e-mail pedir para você publicar um seletor DKIM, use o verificador de DNS para confirmar que o registro existe depois que a alteração propagar.
Registros A, AAAA, CNAME e NS
Os registros A e AAAA mapeiam um nome para um endereço IP. Os registros CNAME apontam um nome de host para outro. Os registros de nameserver mostram qual provedor de DNS controla o domínio. Esses registros importam quando uma plataforma de envio pede para você conectar domínios de rastreamento, links com a marca ou registros de return-path.
Um fluxo prático de resolução de problemas de DNS
Confirme que o domínio ainda aponta para o provedor de DNS e o host de e-mail esperados. Isso detecta migrações que foram concluídas pela metade.
Procure SPF e DMARC. Se o domínio tiver vários registros SPF, mescle-os antes de enviar a partir de várias plataformas.
Confirme se os seletores DKIM, os domínios de rastreamento personalizados e os tokens de verificação estão visíveis antes de confiar na plataforma de envio.
Quando a configuração do domínio estiver correta, use verificação de e-mail ou verificação em massa para remover endereços de destinatários inválidos.
Quando usar esta ferramenta
Use o verificador de DNS antes de lançar um novo domínio de envio, depois de trocar de provedor de e-mail, quando um verificador de entregabilidade aponta falta de autenticação ou quando uma equipe de suporte pede que você comprove que um registro DNS está ativo. Também é útil para agências que gerenciam vários domínios de clientes, porque oferece uma forma rápida e repetível de confirmar se os registros necessários existem.
Se a camada de DNS parece correta mas as campanhas continuam com rejeições, passe da configuração do domínio para a qualidade da lista. Um processo de outbound saudável cuida dos dois lados: o domínio de envio precisa se autenticar corretamente, e a lista de destinatários precisa conter endereços acessíveis.
Para equipes que gerenciam vários domínios de envio, mantenha um registro simples dos valores esperados de MX, SPF, DKIM e DMARC. Assim fica mais fácil identificar mudanças inesperadas depois de uma migração de provedor, de uma transição entre agências ou de um projeto de limpeza de DNS.