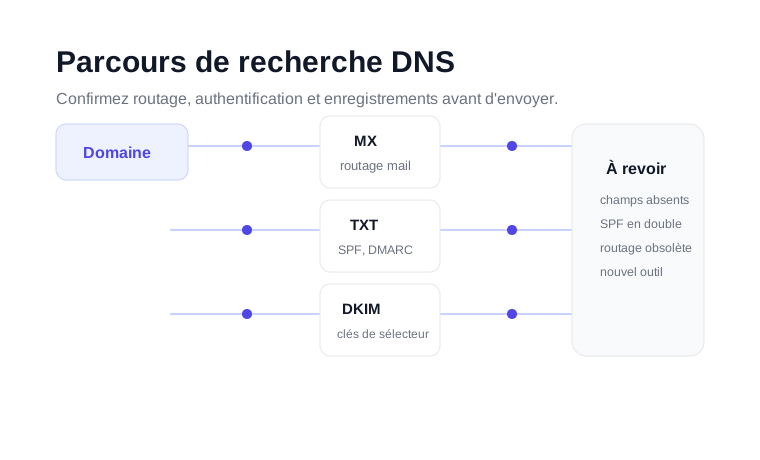
Ce que ce vérificateur DNS vous aide à inspecter
Le DNS est la couche d'instructions publique d'un domaine. Lorsqu'un fournisseur de messagerie reçoit ou évalue un e-mail, il consulte le DNS pour savoir si le domaine est correctement configuré, si des enregistrements d'authentification existent et vers où acheminer les réponses ou le courrier entrant. Une petite erreur DNS peut provoquer un gros problème de délivrabilité, car elle est visible par tous les serveurs récepteurs.
Ce vérificateur est utile pour connecter une nouvelle plateforme e-mail, vérifier qu'un enregistrement SPF ou DMARC s'est propagé, confirmer que les enregistrements MX pointent toujours vers le bon hôte de messagerie, ou inspecter un domaine avant une campagne. Il ne remplace pas la vérification d'e-mails en masse, mais il aide à confirmer que l'infrastructure du domaine derrière une campagne ne joue pas contre vous.
Quels enregistrements DNS comptent pour l'e-mail ?
Enregistrements MX
Les enregistrements MX indiquent à Internet quels serveurs reçoivent le courrier d'un domaine. S'ils sont absents, le courrier entrant peut échouer. S'ils pointent vers un ancien fournisseur, les réponses, réinitialisations de mot de passe ou messages opérationnels peuvent atterrir au mauvais endroit. Pour les équipes commerciales et marketing, cela peut silencieusement casser la gestion des réponses, même quand le courrier sortant semble toujours partir.
Enregistrements TXT
Les enregistrements TXT contiennent généralement les enregistrements SPF et DMARC. Le SPF liste les services autorisés à envoyer du courrier pour le domaine. Le DMARC indique aux systèmes récepteurs comment évaluer les messages qui échouent à l'authentification. Un domaine ne peut avoir qu'un seul enregistrement SPF : les doublons d'enregistrements SPF sont donc une cause fréquente d'échecs d'authentification sur des campagnes par ailleurs normales.
Enregistrements de sélecteur DKIM
Les enregistrements DKIM sont stockés sous des noms propres à chaque sélecteur, tels que selector._domainkey.example.com. Ils prouvent qu'une plateforme d'envoi a signé un message pour le domaine. Si votre plateforme e-mail vous demande de publier un sélecteur DKIM, utilisez le vérificateur DNS pour confirmer l'existence de l'enregistrement une fois la modification propagée.
Enregistrements A, AAAA, CNAME et NS
Les enregistrements A et AAAA associent un nom à une adresse IP. Les enregistrements CNAME font pointer un nom d'hôte vers un autre. Les enregistrements de serveur de noms indiquent quel fournisseur DNS contrôle le domaine. Ces enregistrements comptent lorsqu'une plateforme d'envoi vous demande de connecter des domaines de suivi, des liens de marque ou des enregistrements de return-path.
Une démarche concrète de dépannage DNS
Confirmez que le domaine pointe toujours vers le fournisseur DNS et l'hôte de messagerie attendus. Cela permet de repérer les migrations restées à moitié terminées.
Recherchez le SPF et le DMARC. Si le domaine possède plusieurs enregistrements SPF, fusionnez-les avant d'envoyer depuis plusieurs plateformes.
Confirmez que vos sélecteurs DKIM, vos domaines de suivi personnalisés et vos jetons de vérification sont bien visibles avant de faire confiance à votre plateforme d'envoi.
Une fois la configuration du domaine en ordre, utilisez la vérification d'e-mails ou la vérification en masse pour éliminer les adresses de destinataires invalides.
Quand utiliser cet outil
Servez-vous du vérificateur DNS avant de lancer un nouveau domaine d'envoi, après avoir changé de fournisseur d'e-mails, lorsqu'un outil de délivrabilité signale une authentification manquante, ou quand une équipe support vous demande de prouver qu'un enregistrement DNS est bien actif. Il est aussi précieux pour les agences qui gèrent plusieurs domaines clients, car il offre un moyen rapide et reproductible de confirmer la présence des enregistrements requis.
Si la couche DNS semble correcte mais que vos campagnes continuent de rebondir, passez de la configuration du domaine à la qualité de la liste. Un bon processus d'outbound surveille les deux fronts : le domaine d'envoi doit s'authentifier correctement, et la liste de destinataires doit contenir des adresses réellement joignables.
Pour les équipes qui gèrent plusieurs domaines d'envoi, gardez une trace synthétique des valeurs MX, SPF, DKIM et DMARC attendues. Vous repérerez ainsi plus facilement tout changement inattendu après une migration de fournisseur, une passation d'agence ou un nettoyage DNS.