E-Mail-Adresse verifizieren, ohne zu senden
Du musst niemandem eine E-Mail schicken, um herauszufinden, ob die Adresse echt ist. Mehrere Techniken bestätigen eine Adresse über das Mailsystem selbst. Dieser Guide erklärt jede davon, wo sie funktioniert und wo sie an Grenzen stößt.
Du kannst eine E-Mail-Adresse ohne Versand verifizieren, indem du ihr Format prüfst, bestätigst, dass die Domain Mailserver hat, und dann einen SMTP-Handshake durchführst, der vor der Zustellung der Nachricht abbricht. Die zuverlässige Variante ist keine manuelle Abfrage über die Kommandozeile, sondern ein mehrstufiger Workflow zur Verifizierungs-API oder Massenverifizierung , der auch Catch-all-, Wegwerf- und Rollen-Ergebnisse berücksichtigt.
Warum ohne Versand verifizieren
Der naheliegende Weg, eine E-Mail-Adresse zu testen, ist, ihr eine Mail zu schicken und zu schauen, ob sie bounct. Das funktioniert, ist aber die schlechteste aller Methoden. Ein Bounce passiert erst, wenn die Nachricht schon beim Mailbox-Anbieter angekommen ist. Der Fehlschlag zählt also bereits gegen deine Absenderreputation. Wenn du eine Liste so testest, hast du herausgefunden, welche Adressen schlecht sind, und dabei deinem Ruf geschadet. Leise testen kannst du so auch nicht, denn echte Empfänger bekommen eine echte Nachricht.
Verifizieren ohne Versand dreht das um. Es bestätigt, ob eine Adresse Mails empfangen kann, bevor du auch nur eine Kampagne an sie richtest. Nichts landet in einem Posteingang, nichts bounct, und deine Reputation bleibt unberührt. Möglich ist das, weil das Mailsystem auf einem Protokoll basiert, über das Server einander Fragen stellen können, und ein Verifizierer kann diese Fragen stellen, ohne danach tatsächlich etwas zuzustellen.
Es gibt mehrere Methoden, von einer einfachen Formatprüfung bis zu einem vollständigen Dialog mit dem empfangenden Server. Jede beantwortet einen Teil der Frage, und der Schlüssel zum richtigen Einsatz ist zu verstehen, was jede dir sagt und was nicht.
| Methode | Was sie beweist | Größte Einschränkung |
|---|---|---|
| Syntaxprüfung | Die Adresse ist korrekt aufgebaut. | Sie kann nicht beweisen, dass die Domain oder das Postfach existiert. |
| MX-Lookup | Die Domain veröffentlicht Mailserver. | Sie sagt nichts über das konkrete Postfach aus. |
| SMTP-Handshake | Die Antwort des Servers für diese Empfängeradresse. | Catch-all-Domains, Greylisting und Drosselung können das Ergebnis mehrdeutig machen. |
| Verifizierungsdienst | Ein mehrstufiges Zustellbarkeitsergebnis mit Risikokategorien. | Unsicheres Serververhalten braucht trotzdem ehrliche Labels, keine Vermutungen. |
Methode 1: Syntaxvalidierung
Die schnellste Prüfung ist rein strukturell. Das Format von E-Mail-Adressen regelt eine Spezifikation namens RFC 5322. Sie legt genau fest, wie eine zulässige Adresse aussieht: ein Local Part, ein @-Zeichen und eine Domain, mit Regeln dazu, welche Zeichen wo erlaubt sind.
Die Syntaxvalidierung prüft eine Adresse gegen diese Regeln. Sie fängt Adressen ohne @-Zeichen ab, mit Leerzeichen oder unzulässigen Zeichen, mit fehlender oder fehlerhafter Domain oder mit einem Local Part, der gegen die Spezifikation verstößt. Sie braucht keinerlei Netzwerkverbindung, ist also sofort und kostenlos, und filtert einen spürbaren Anteil schlechter Adressen heraus, meist simple Tippfehler bei der Dateneingabe.
Die Einschränkung ist grundsätzlich. Die Syntaxvalidierung beweist nur, dass eine Adresse korrekt aufgebaut ist. Sie kann nicht beweisen, dass die Adresse existiert. Die Adresse valid.but.fake@gmail.com hat völlig korrekte Syntax und ist mit ziemlicher Sicherheit kein echtes Postfach. Behandle die Syntaxvalidierung als ersten Filter, nie als Urteil.
Methode 2: Domain- und MX-Record-Lookup
Der nächste Schritt geht von der Adresse zu ihrer Domain. Jede Domain, die E-Mails empfangen kann, veröffentlicht DNS-Records namens MX-Records, kurz für Mail Exchanger. Diese Records benennen die Server, die im Namen der Domain Mails annehmen.
Ein MX-Lookup fragt im DNS die MX-Records der Domain ab. Hat die Domain gültige MX-Records, ist sie für den E-Mail-Empfang eingerichtet und es gibt einen Verbindungspunkt. Hat die Domain keine MX-Records, kann sie überhaupt keine Mails empfangen, und jede Adresse darauf ist ungültig, egal wie sie geschrieben ist. Dieser Schritt ist hervorragend darin, tote Domains abzufangen, die auf älteren Listen ständig auftauchen, wenn Unternehmen aufgeben oder sich umbenennen.
Die Einschränkung: Eine Domain-Prüfung arbeitet auf der falschen Ebene. Dass gmail.com MX-Records hat, sagt dir, dass Google Mails empfangen kann. Es sagt dir nichts darüber, ob ein bestimmtes Gmail-Postfach existiert. Die Domain- und MX-Validierung grenzt das Feld ein, kann aber keine einzelne Adresse klären.
Methode 3: Die SMTP-Prüfung, auch Pinging genannt
Das ist die Methode, die ein konkretes Postfach tatsächlich prüft, ohne etwas daran zu senden. Oft wird sie als Pingen einer E-Mail-Adresse bezeichnet, auch wenn der Name irreführend ist. Mit dem ICMP-Ping-Befehl für Netzwerkdiagnosen hat sie nichts zu tun. Bei der E-Mail-Verifizierung bedeutet Pingen, einen SMTP-Dialog mit dem empfangenden Server zu führen.
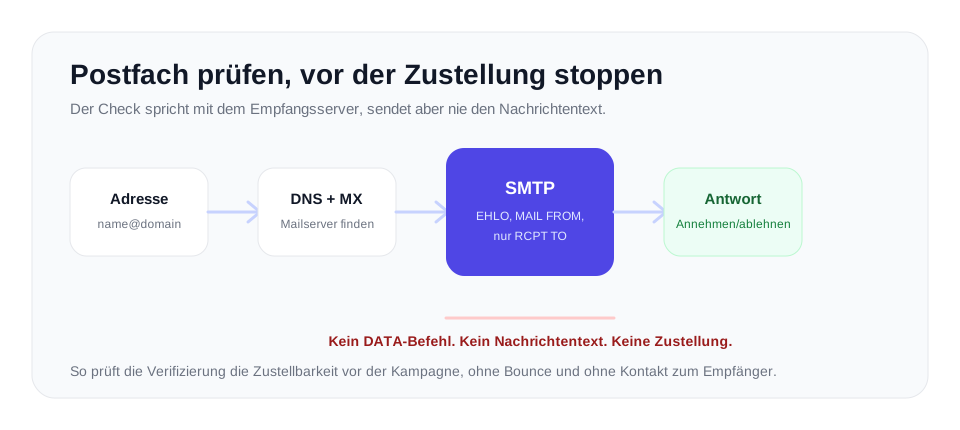
SMTP, das Simple Mail Transfer Protocol, ist die Sprache, in der Mailserver einander Nachrichten übergeben. Eine normale Zustellung folgt einer festen Abfolge von Befehlen. Die SMTP-Prüfung geht diese Abfolge durch, hört aber einen Schritt zu früh auf.
So funktioniert es: Der Verifizierer baut eine Verbindung zum Mailserver des Empfängers auf, also zu dem, der beim MX-Lookup gefunden wurde. Er begrüßt den Server mit EHLO oder HELO und identifiziert sich damit. Mit dem Befehl MAIL FROM gibt er einen Absender an. Dann sendet er RCPT TO mit genau der Adresse, die geprüft wird. Der empfangende Server antwortet mit einem Statuscode. Ein Code 250 bedeutet, dass der Server Mails für diese Adresse annimmt. Ein Code 550 bedeutet, dass er die Adresse ablehnt, meist weil das Postfach nicht existiert. Der Verifizierer liest diesen Code und beendet die Verbindung mit QUIT. Den Befehl DATA sendet er nie. DATA ist der Schritt, in dem der eigentliche Nachrichteninhalt übertragen würde, und weil der Dialog vor DATA endet, wird nie eine E-Mail zugestellt. Das Postfach wurde geprüft, und der Empfänger hat nichts bekommen.
Das ist der Kern des Verifizierens ohne Versand. Und genau hier beginnen die echten Komplikationen.
Wo SMTP-Prüfungen an Grenzen stoßen
Eine SMTP-Prüfung klingt eindeutig, aber mehrere verbreitete Server-Verhaltensweisen machen eine rohe, manuelle Prüfung unzuverlässig.
Catch-all-Domains
Manche Domains sind als Catch-all eingerichtet. Der Server nimmt also Mails für jede mögliche Adresse der Domain an, egal ob das Postfach existiert. Ein Catch-all-Server liefert den Code 250 für eine echte Adresse, eine vertippte Adresse und eine völlig zufällige Adresse gleichermaßen. Eine SMTP-Prüfung gegen eine Catch-all-Domain sagt dir auf Postfach-Ebene daher nichts Eindeutiges, weil die Antwort immer ja lautet. Um ein Catch-all zu erkennen, musst du die Domain mit einer zufälligen Adresse abfragen und beobachten, dass auch diese akzeptiert wird. Das ist eine Erkennung, kein Qualitätsscore, und sie sagt dir, dass sich die Adresse nicht einzeln bestätigen lässt.
Greylisting
Manche Server geben absichtlich einen vorübergehenden Fehlercode zurück, wenn sie einen unbekannten Absender zum ersten Mal sehen, und erwarten, dass ein legitimer Mailserver es kurz darauf erneut versucht. Eine naive Prüfung, die diesen vorübergehenden Code als dauerhaften Fehler liest, markiert eine völlig intakte Adresse fälschlich als ungültig. Richtig umgehen heißt, vorübergehende Codes zu erkennen und sie nicht als endgültige Antwort zu behandeln.
Blockierte Abfragen
Das ist der K.-o.-Faktor für manuelle Prüfungen. Große Anbieter wie Google und Microsoft überwachen wiederholte SMTP-Abfragen von einer einzelnen IP-Adresse und werten sie als Ausspähung, also als das Verhalten, mit dem Spammer nach gültigen Adressen schürfen. Ihre Reaktion: Sie blockieren die abfragende IP komplett. Wenn du also versuchst, eine Liste mit manuellen SMTP-Prüfungen von deinem eigenen Server oder über eine Telnet-Sitzung zu verifizieren, bekommst du eine Handvoll Antworten, und dann ist deine IP gesperrt und die restlichen Prüfungen scheitern aus dem falschen Grund. Manuelle SMTP-Verifizierung skaliert nicht, und bei Volumen funktioniert sie gar nicht.
Methode 4: Ein spezialisierter Verifizierungsdienst
Die Methoden oben prüfen jeweils ein Teil des Puzzles, und jede hat für sich genommen eine echte Schwäche. Ein spezialisierter Verifizierungsdienst ist dafür da, alle zusammen auszuführen, die Sonderfälle richtig zu behandeln und in einem Maßstab zu arbeiten, den manuelle Prüfungen nicht schaffen.
VeriMails kombiniert für jede Adresse alle Prüfungen. Es validiert die Syntax nach RFC 5322, führt den MX- und DNS-Lookup durch und den oben beschriebenen Live-SMTP-Handshake, alles ohne eine Nachricht zuzustellen. Darauf setzt es die Catch-all-Erkennung, damit Accept-all-Domains korrekt erkannt und nicht fälschlich als gültig gemeldet werden, die Erkennung von Wegwerf-Domains, damit temporäre Wegwerf-Adressen markiert werden, und die Rollen-Erkennung, damit Adressen wie info@ und support@ gekennzeichnet werden. Es erkennt Greylisting und andere vorübergehende Antworten und ordnet sie richtig ein, statt ein falsches Ungültig zu erzwingen. Und es läuft über Infrastruktur, die für Verifizierung ausgelegt ist, sodass das Problem blockierter Abfragen, an dem manuelle Prüfungen scheitern, es nicht aufhält.
Das Ergebnis ist praxistaugliche Verifizierung, ohne dass je eine E-Mail gesendet wird. Du kannst die REST-API nutzen, um eine einzelne Adresse in Echtzeit zu verifizieren, ideal für die Prüfung einer Anmeldung direkt beim Absenden, oder die die Massen-CSV-Verifizierung , um vor einer Kampagne eine komplette Liste zu bereinigen. Die Preise starten bei $0.0019 pro E-Mail, mit 10,000 Credits für $19 und Paketen bis 5 Millionen Credits für $1,499, sowie Jahresplänen ab $12.50/month bei jährlicher Abrechnung. Jedes Konto bekommt bei der Registrierung 100 kostenlose Credits, ohne Kreditkarte, und sie verfallen nie. So kannst du eine echte Liste verifizieren, ohne eine echte E-Mail zu senden, und dir den Unterschied selbst ansehen.
Häufig gestellte Fragen
Verwandte Artikel
Starte mit sauberen Daten
100 Gratis-Credits bei der Anmeldung. Keine Kreditkarte nötig. Setz den Rat noch heute in die Praxis um.
Kostenlos starten