Comment vérifier une adresse e-mail sans envoyer de message
Pas besoin d'écrire à quelqu'un pour savoir si son adresse est réelle. Plusieurs techniques confirment une adresse en s'appuyant sur le système de messagerie lui-même, et ce guide explique chacune d'elles, où elle fonctionne et où elle atteint ses limites.
Vous pouvez vérifier une adresse e-mail sans envoyer de message en contrôlant son format, en confirmant que le domaine dispose de serveurs de messagerie, puis en effectuant une poignée de main SMTP qui s'arrête avant la distribution du message. La version fiable n'est pas une sonde manuelle en ligne de commande ; c'est un workflow de API de vérification ou vérification en masse en plusieurs couches, qui gère aussi les résultats catch-all, jetables et génériques.
Pourquoi vérifier sans envoyer
La façon évidente de tester une adresse e-mail est de lui écrire et de voir si le message rebondit. Cela fonctionne, mais c'est la pire méthode possible. Un rebond ne se produit qu'une fois le message arrivé chez un fournisseur de messagerie : l'échec est donc déjà compté contre votre réputation d'expéditeur. Si vous testez une liste de cette façon, vous apprenez quelles adresses sont mauvaises en dégradant votre réputation au passage. Vous ne pouvez pas non plus tester discrètement, puisque de vrais destinataires reçoivent un vrai message.
Vérifier sans envoyer inverse la logique. Vous confirmez qu'une adresse peut recevoir des e-mails avant de lui consacrer la moindre campagne. Rien n'arrive dans une boîte, rien ne rebondit, et votre réputation reste intacte. C'est possible parce que la messagerie repose sur un protocole qui permet aux serveurs de se poser des questions, et un vérificateur peut poser ces questions sans aller jusqu'à la distribution.
Il existe plusieurs méthodes, du simple contrôle de format à un échange complet avec le serveur destinataire. Chacune répond à une partie de la question, et comprendre ce que chacune vous apprend, et ne vous apprend pas, est la clé pour bien les utiliser.
| Méthode | Ce qu'elle prouve | Principale limite |
|---|---|---|
| Vérification de la syntaxe | L'adresse est correctement formée. | Elle ne peut pas prouver que le domaine ou la boîte existe. |
| Recherche MX | Le domaine publie des serveurs de messagerie. | Elle ne dit rien de la boîte précise. |
| poignée de main SMTP | La réponse du serveur pour cette adresse destinataire. | Les domaines catch-all, le greylisting et le bridage peuvent rendre le résultat ambigu. |
| Service de vérification | Un résultat de délivrabilité en plusieurs couches, avec des catégories de risque. | Un comportement de serveur incertain doit toujours recevoir des labels honnêtes, pas des suppositions. |
Méthode 1 : validation de la syntaxe
La vérification la plus rapide est purement structurelle. Le format des adresses e-mail est régi par une spécification appelée RFC 5322, qui définit précisément à quoi ressemble une adresse valide : une partie locale, un symbole @ et un domaine, avec des règles sur les caractères autorisés et leur position.
La validation de la syntaxe teste une adresse au regard de ces règles. Elle repère les adresses sans symbole @, avec des espaces ou des caractères interdits, avec un domaine manquant ou mal formé, ou avec une partie locale qui enfreint la spécification. Elle ne nécessite aucune connexion réseau, elle est donc instantanée et gratuite, et elle filtre une part significative des mauvaises adresses, pour la plupart de simples fautes de frappe lors de la saisie.
La limite est fondamentale. La validation de la syntaxe prouve seulement qu'une adresse est correctement formée. Elle ne peut pas prouver que l'adresse existe. L'adresse valid.but.fake@gmail.com a une syntaxe parfaitement valide et n'est presque certainement pas une vraie boîte. Considérez la validation de la syntaxe comme un premier filtre, jamais comme un verdict.
Méthode 2 : recherche du domaine et des enregistrements MX
L'étape suivante passe de l'adresse à son domaine. Tout domaine capable de recevoir des e-mails publie des enregistrements DNS appelés enregistrements MX, pour Mail Exchanger. Ces enregistrements désignent les serveurs chargés d'accepter le courrier pour le compte du domaine.
Une recherche MX interroge le DNS pour obtenir les enregistrements MX du domaine. Si le domaine possède des enregistrements MX valides, il est configuré pour recevoir des e-mails et un point de connexion existe. S'il n'en a aucun, il ne peut pas recevoir de courrier du tout, et toutes les adresses de ce domaine sont invalides, quelle que soit leur orthographe. Cette étape est excellente pour repérer les domaines morts, très fréquents dans les anciennes listes, au fil des fermetures et changements de nom d'entreprises.
La limite, c'est qu'une vérification de domaine opère au mauvais niveau. Confirmer que gmail.com possède des enregistrements MX vous apprend que Google peut recevoir du courrier. Cela ne vous dit rien sur l'existence d'une boîte Gmail précise. La validation du domaine et des MX réduit le champ, mais ne peut pas trancher pour une adresse individuelle.
Méthode 3 : la vérification SMTP, ou ping
C'est la méthode qui examine réellement une boîte précise sans lui envoyer de message. On parle souvent de « pinger » une adresse e-mail, même si ce terme est trompeur. Cela n'a rien à voir avec la commande ping ICMP utilisée pour les diagnostics réseau. En vérification d'e-mails, pinger signifie mener un échange SMTP avec le serveur destinataire.
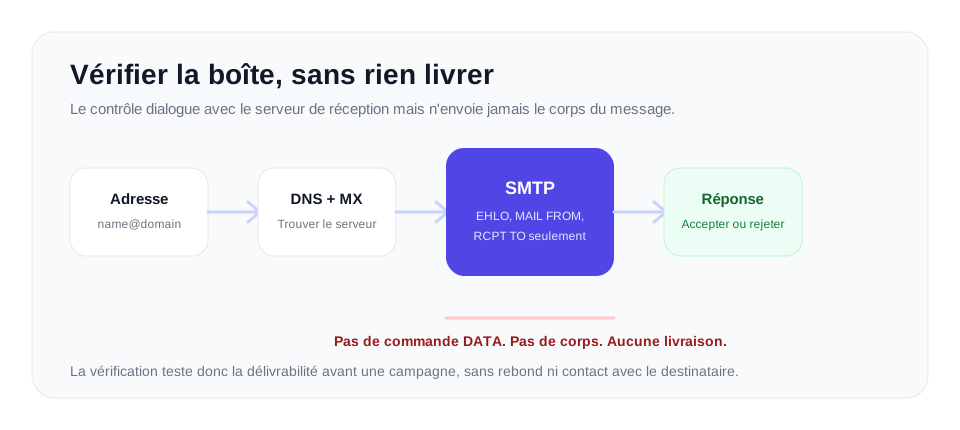
SMTP, le Simple Mail Transfer Protocol, est le langage que les serveurs de messagerie utilisent pour se transmettre les messages. Une distribution normale suit une séquence fixe de commandes. La vérification SMTP parcourt cette séquence mais s'arrête une étape avant la fin.
Voici comment cela fonctionne. Le vérificateur ouvre une connexion avec le serveur de messagerie du destinataire, celui trouvé lors de la recherche MX. Il échange les salutations avec EHLO ou HELO et s'identifie. Il déclare un expéditeur avec la commande MAIL FROM. Il envoie ensuite RCPT TO, en indiquant l'adresse exacte à vérifier. Le serveur destinataire répond par un code de statut. Un code 250 signifie que le serveur acceptera le courrier pour cette adresse. Un code 550 signifie qu'il refuse l'adresse, généralement parce que la boîte n'existe pas. Le vérificateur lit ce code, puis envoie QUIT pour fermer la connexion. Il n'envoie jamais la commande DATA. DATA est l'étape où le corps du message serait transmis, et comme l'échange se termine avant DATA, aucun e-mail n'est jamais distribué. La boîte a été vérifiée, et le destinataire n'a rien reçu.
C'est le cœur de la vérification sans envoi. C'est aussi là que les vraies complications commencent.
Où les vérifications SMTP se heurtent à des obstacles
Une vérification SMTP semble définitive, mais plusieurs comportements courants des serveurs rendent une vérification manuelle brute peu fiable.
Domaines catch-all
Certains domaines sont configurés en catch-all : le serveur accepte le courrier pour toutes les adresses possibles du domaine, que la boîte existe ou non. Un serveur catch-all renvoie un code 250 pour une vraie adresse, une adresse mal orthographiée et une adresse totalement aléatoire, sans distinction. Une vérification SMTP sur un domaine catch-all ne vous apprend donc rien de définitif au niveau de la boîte, car la réponse est toujours oui. Détecter un catch-all exige de sonder le domaine avec une adresse aléatoire et de constater qu'elle est elle aussi acceptée. C'est de la détection, pas un score de qualité, et cela vous indique que l'adresse ne peut pas être confirmée individuellement.
Greylisting
Certains serveurs renvoient volontairement un code d'échec temporaire la première fois qu'ils voient un expéditeur inconnu, en attendant qu'un serveur de messagerie légitime réessaie peu après. Une vérification naïve qui lit ce code temporaire comme un échec permanent marquera à tort comme invalide une adresse parfaitement valide. Une gestion correcte consiste à reconnaître les codes temporaires et à ne pas les traiter comme une réponse définitive.
Blocage des sondes
C'est l'obstacle décisif pour les vérifications manuelles. Les grands fournisseurs comme Google et Microsoft surveillent les sondes SMTP répétées depuis une même adresse IP et les traitent comme de la reconnaissance, le genre de comportement qu'utilise un spammeur pour dénicher des adresses valides. Leur réponse : bloquer purement et simplement l'IP qui sonde. Si vous essayez de vérifier une liste en lançant des vérifications SMTP manuelles depuis votre propre serveur ou une session Telnet, vous obtiendrez quelques réponses, puis votre IP sera bloquée et les vérifications restantes échoueront pour de mauvaises raisons. La vérification SMTP manuelle ne passe pas à l'échelle, et en volume elle ne fonctionne pas du tout.
Méthode 4 : un service de vérification dédié
Les méthodes ci-dessus vérifient chacune une pièce du puzzle, et chacune a une vraie faiblesse prise isolément. Un service de vérification dédié existe pour les exécuter toutes ensemble, gérer correctement les cas particuliers et opérer à une échelle que les vérifications manuelles ne peuvent pas atteindre.
VeriMails superpose toutes les vérifications sur chaque adresse. Il valide la syntaxe selon la RFC 5322, effectue la recherche MX et DNS, et mène la poignée de main SMTP en direct décrite plus haut, le tout sans distribuer de message. Sur cette base, il ajoute la détection des catch-all, pour que les domaines accept-all soient correctement identifiés au lieu d'être faussement signalés comme valides, la détection des domaines jetables, pour signaler les adresses temporaires, et la détection des adresses génériques, pour étiqueter les adresses comme info@ et support@. Il reconnaît le greylisting et les autres réponses temporaires et les classe correctement au lieu d'imposer un faux invalide. Et il fonctionne depuis une infrastructure conçue pour la vérification : le problème du blocage des sondes qui met en échec les vérifications manuelles ne l'arrête pas.
Résultat : une vérification concrète, sans qu'aucun e-mail ne soit envoyé. Vous pouvez utiliser l' API REST pour vérifier une adresse unique en temps réel, idéal pour contrôler l'envoi d'un formulaire d'inscription au moment où il se produit, ou la vérification CSV en masse pour nettoyer une liste entière avant une campagne. Les tarifs démarrent à $0.0019 par e-mail, avec 10,000 crédits à $19 et des packs jusqu'à 5 millions de crédits pour $1,499, ainsi que des formules annuelles à partir de $12.50/mois en facturation annuelle. Chaque compte reçoit 100 crédits offerts à l'inscription, sans carte bancaire, et ils n'expirent jamais : vous pouvez donc vérifier une vraie liste sans envoyer un vrai e-mail et constater la différence par vous-même.
Questions fréquentes
Articles liés
Partez de données propres
100 crédits gratuits à l'inscription. Sans carte bancaire. Mettez ces conseils en pratique dès aujourd'hui.
Commencer gratuitement