Catch-all-E-Mail-Verifizierung: Der komplette Guide
Catch-all-Domains sind der kniffligste Fall in der E-Mail-Verifizierung. Sie nehmen Mails für jede mögliche Adresse an, sodass ein Standard-Check nicht bestätigen kann, ob ein bestimmtes Postfach existiert. Dieser Guide erklärt, was Catch-all-Domains sind, wie Catch-all-Erkennung funktioniert und wie du an sie sendest, ohne deine Reputation zu riskieren.
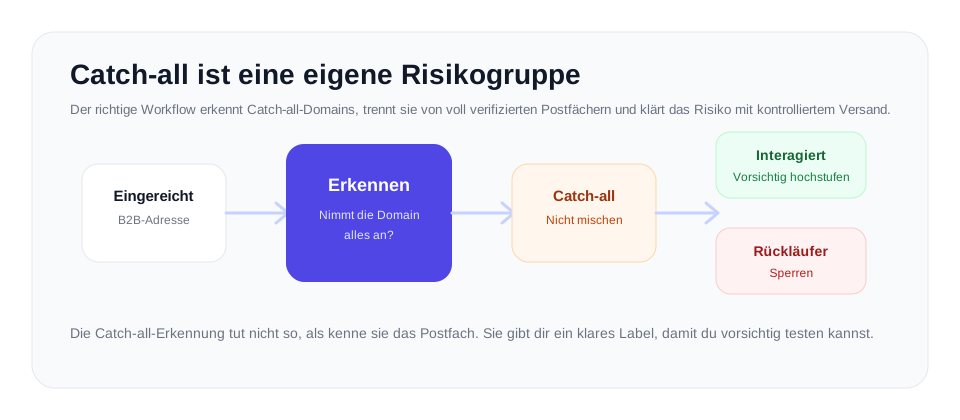
Eine Catch-all-Domain akzeptiert beim SMTP-Check jede Adresse, eine Bestätigung auf Postfach-Ebene ist von außen also nicht möglich. Behandle Catch-all als eigenes Segment mit eigenem Versandlimit, eigener Bounce-Schwelle und eigener Aufstiegsregel, statt es mit bestätigten Adressen zu mischen.
Was eine Catch-all-Domain ist
Eine Catch-all-Domain, manchmal auch Accept-all-Domain genannt, ist eine Domain, deren Mailserver so eingestellt ist, dass er jede an sie gesendete Nachricht annimmt, egal welche Adresse vor dem @-Zeichen steht. Eine Mail an john@company.com wird angenommen. Eine Mail an ein Postfach, das bei company.com nie existiert hat, wird ebenfalls angenommen. Der Server fängt alles ab, daher der Name.
Unternehmen aktivieren das aus guten Gründen. Wenn ein Mitarbeiter oder Kunde eine interne Adresse falsch eintippt, sorgt ein Catch-all-Setup dafür, dass die Nachricht nicht bounct und verloren geht, sondern irgendwo landet, wo sie geprüft werden kann. Es ist ein Sicherheitsnetz gegen Tippfehler. Das Problem: Dieselbe Einstellung, die verlorene Mails verhindert, macht die Domain auch undurchsichtig für jeden, der von außen eine einzelne Adresse darauf verifizieren will.
Wie die Standard-Verifizierung funktioniert und warum Catch-all sie aushebelt
Um das Problem zu verstehen, hilft ein Blick darauf, wie die normale Verifizierung ein Postfach bestätigt. Eine Verifizierungs-Engine führt einen Live-SMTP-Handshake durch. Sie baut eine Verbindung zum empfangenden Mailserver auf und fragt ihn in der Sprache des E-Mail-Protokolls sinngemäß, ob er Mails für eine bestimmte Adresse annimmt. Auf einer normalen Domain antwortet der Server ehrlich. Existiert das Postfach, antwortet er positiv. Existiert es nicht, kommt eine Ablehnung zurück, meist eine 550-Antwort, die bedeutet, dass der Nutzer unbekannt ist. Dieses klare Ja oder Nein ist es, was der Verifizierung erlaubt, eine Adresse zu bestätigen oder abzulehnen.
Eine Catch-all-Domain streicht das Nein. Weil der Server so eingestellt ist, dass er jede Adresse annimmt, antwortet er bei jedem Handshake positiv, egal ob das Postfach echt oder erfunden ist. Die Verifizierungs-Engine fragt nach einer echten Adresse und bekommt ein Ja. Sie könnte nach einer völlig zufälligen, offensichtlich falschen Adresse auf derselben Domain fragen und bekäme dasselbe Ja. Das Signal, das echte von falschen Postfächern normalerweise trennt, fehlt schlicht. Das ist der Kern des Catch-all-Problems: Die Domain antwortet auf alles positiv, also bedeutet eine positive Antwort nicht mehr, dass das Postfach existiert.
So funktioniert die Catch-all-Erkennung
| Ergebnis | Was das bedeutet | So gehst du damit um |
|---|---|---|
| Gültig | Das Postfach konnte vom empfangenden Server bestätigt werden. | Im sauberen Versandsegment nutzen. |
| Ungültig | Der Server hat das Postfach abgelehnt oder die Adresse hat erforderliche Prüfungen nicht bestanden. | Vor dem Versand unterdrücken. |
| Catch-all | Die Domain nimmt jede Adresse an, daher konnte das Postfach nicht einzeln bestätigt werden. | Getrennt halten und vorsichtig testen, wenn der Kontakt wertvoll ist. |
| Wegwerf | Die Adresse gehört zu einem Anbieter für temporäre Mails. | Für ernsthafte Marketing-, Sales- und Produktkommunikation unterdrücken. |
| Rollenbasiert | Die Adresse erreicht eine Gruppe oder Funktion, keine eindeutige Person. | Nur nutzen, wenn diese Art von Postfach zur Kampagne passt. |
Da eine Engine ein einzelnes Postfach auf einer Catch-all-Domain nicht bestätigen kann, ist das Nützlichste, was sie tun kann, überhaupt zu erkennen, dass die Domain Catch-all ist. Diese Erkennung ist im Prinzip einfach und die Grundlage für einen ehrlichen Umgang mit Catch-all.
Die Engine testet die Domain mit einer Adresse, die unmöglich existieren kann. Sie erzeugt eine zufällige Zeichenfolge, die kein echtes Postfach je verwenden würde, also etwas klar Erfundenes, und führt für diese falsche Adresse auf der Zieldomain einen SMTP-Handshake durch. Die Antwort verrät alles. Lehnt der Server die falsche Adresse ab, verhält sich die Domain normal und die Einzelverifizierung ist zuverlässig. Nimmt der Server die falsche Adresse an, ist die Domain Catch-all: Sie hat gerade ein Postfach bestätigt, das definitiv nicht existiert, und damit bewiesen, dass sie alles bestätigt.
Sobald die Engine weiß, dass die Domain Catch-all ist, meldet sie genau das. Das richtige Ergebnis für jede Adresse auf dieser Domain ist ein Catch-all-Ergebnis: ein Label, das klar sagt, dass diese Domain alle Adressen annimmt und das einzelne Postfach nicht bestätigt werden konnte. Das ist Erkennung. Eine ehrliche Aussage darüber, was verifiziert werden konnte und was nicht.
Erkennung, kein Scoring
Dieser Unterschied ist wichtig genug, um ihn klar zu sagen. Der Umgang mit Catch-all ist Erkennung, kein Scoring. Manche Tools versehen eine Catch-all-Adresse mit einer numerischen Wahrscheinlichkeit, wie wahrscheinlich das Postfach echt ist. Das ist keine Verifizierung. Der ganze Grund, warum eine Catch-all-Domain schwierig ist: Die Informationen, die man zur Beurteilung eines einzelnen Postfachs braucht, sind von außen nicht verfügbar. Aus der Unsicherheit eine Zahl zu machen, erzeugt kein Wissen, das es nicht gibt; es versteckt die Unsicherheit nur hinter einer Zahl.
VeriMails behandelt Catch-all strikt als Erkennungsergebnis. Ist eine Domain Catch-all, sagt dir VeriMails, dass sie Catch-all ist. Es tut nicht so, als wüsste es, ob ein bestimmtes Postfach auf dieser Domain existiert, denn das lässt sich mit einem externen Check nicht feststellen. Ein ehrliches Catch-all-Label ist viel nützlicher als ein erfundener Score, weil es dir genau sagt, womit du es zu tun hast, und du eine echte Entscheidung triffst, statt einer als Daten getarnten Vermutung zu vertrauen.
Woher Catch-all-Adressen kommen und wie häufig sie sind
Catch-all ist nicht selten. Besonders verbreitet ist es bei geschäftlichen E-Mails, weil Catch-all-Konfigurationen eher bei von Unternehmen verwalteten Domains vorkommen als bei großen Mail-Anbietern für Privatkunden. Die Schätzungen gehen auseinander, aber ein erheblicher Teil der B2B-Domains läuft als Catch-all, und auf manchen stark geschäftlich geprägten Listen machen Catch-all-Adressen einen beträchtlichen Anteil aus. Wenn du Kaltakquise oder B2B-Marketing betreibst, begegnen dir Catch-all-Adressen ständig, ein klarer Plan dafür ist also kein Nice-to-have.
Das Risiko bei Catch-all: Die Adressen sind wirklich unbekannt. Eine Catch-all-Adresse kann ein echtes, aktives Postfach genau der Person sein, die du erreichen willst. Oder es ist eine nicht existierende Adresse, die der Server annimmt und dann stillschweigend verwirft oder in ein unbeobachtetes Postfach leitet. Allein durch Verifizierung kannst du das nicht unterscheiden, deshalb haben Catch-all-Adressen tendenziell ein höheres Bounce-Risiko als vollständig verifizierte.
So sendest du sicher an Catch-all-Adressen
Das Ziel bei Catch-all-Adressen: den Wert der echten Postfächer darunter nutzen, ohne dass die unbekannten deiner Absenderreputation schaden. Ein vorsichtiger Ansatz schafft genau das.
| Segmentregel | Standardregel | Wann du sie änderst |
|---|---|---|
| Versandvolumen | Unter dem Volumen für vollständig verifizierte Adressen starten. | Erst nach niedrigen Bounces und normalem Engagement erhöhen. |
| Bounce-Schwelle | Den Catch-all-Batch schneller stoppen als einen sauber verifizierten Batch. | Erst fortsetzen, nachdem schwache Domains oder Kontakte mit geringem Wert entfernt sind. |
| Engagement-Prüfung | Öffnungen, Klicks, Antworten und Nicht-Reaktionen getrennt von verifizierten Postfächern verfolgen. | Engagierte Kontakte nach wiederholt positiven Signalen in ein vertrauenswürdiges Segment übernehmen. |
| Unterdrückung | Adressen unterdrücken, die bei wiederholten Tests bouncen oder stumm bleiben. | Nicht wieder aufnehmen, außer eine frische Verifizierung und ein geschäftlicher Grund sprechen dafür. |
- Ein reines Catch-all-Segment anlegen. Diese Adressen nicht in den Export der zustellbaren Adressen mischen.
- Nach Geschäftswert priorisieren. Zuerst die passendsten Interessenten testen, statt an jede Catch-all-Adresse zu senden.
- Einen kleinen Batch senden. Den ersten Batch so klein halten, dass ein schlechtes Ergebnis nicht die ganze Kampagne beschädigen kann.
- Bounces und Engagement zusammen prüfen. Auch wenige Bounces ohne Engagement verdienen Vorsicht.
- Übernehmen oder unterdrücken. Engagierte Kontakte in ein vertrauenswürdiges Segment verschieben und Adressen unterdrücken, die scheitern oder nie reagieren.
Trenne sie von deiner verifizierten Liste
Halte Catch-all-Adressen zuerst in einem eigenen Segment, getrennt von den Adressen, die die vollständige Verifizierung sauber bestanden haben. Deine sauberen Adressen sind bestätigt und können mit gutem Gewissen angeschrieben werden. Catch-all-Adressen sind eine andere Risikokategorie und sollten auch so behandelt werden. Wenn du sie mischst, leidet die Zuverlässigkeit deines gesamten Versands.
In kleinen Batches testen
Schreib nicht dein ganzes Catch-all-Segment auf einmal an. Sende zuerst an einen kleinen Batch und beobachte, was passiert. Verfolge Bounce-Rate und Engagement dieses Batches. Bounct der Batch wenig und zeigt normales Engagement, sind die Adressen überwiegend echt und du kannst weitermachen. Bounct er stark oder gibt es kein Engagement, stopp. Ein kontrollierter Test zeigt die Qualität des Segments, ohne deine Reputation aufs Spiel zu setzen.
Mit der Zeit auf Engagement setzen
Über mehrere Sendungen hinweg leisten Engagement-Daten, was die Verifizierung nicht konnte. Eine Catch-all-Adresse, die öffnet und klickt, ist eindeutig ein echtes, betreutes Postfach, und du kannst sie in dein vertrauenswürdiges Segment übernehmen. Eine Catch-all-Adresse, die über mehrere Sendungen nie reagiert, solltest du unterdrücken. Engagement ist das Signal, das die Unsicherheit auflöst, die Catch-all hinterlässt.
Alles zusammen mit VeriMails
VeriMails baut die Catch-all-Erkennung in jede Verifizierung ein. Ob du eine einzelne Adresse über die REST-API verifizierst oder eine ganze Liste als CSV zur Massenverarbeitunghochlädst: Jede Adresse wird auf Syntax, MX, DNS und per Live-SMTP-Handshake geprüft, und die Engine führt die Catch-all-Erkennung zusammen mit der Wegwerf- und Rollenerkennung durch. Ist eine Domain Catch-all, sagt das Ergebnis es klar und ohne erfundenen Score, sodass du diese Adressen in ein eigenes Segment leiten und den vorsichtigen Ansatz oben anwenden kannst.
Die Preise beginnen bei $0.0019 pro E-Mail, mit Credit-Paketen von 10,000 Credits für $19 bis zu 5 Millionen Credits für $1,499 und Jahrestarifen ab $12.50/Monat bei jährlicher Abrechnung. Neue Accounts erhalten bei der Anmeldung 100 kostenlose Credits, ohne Kreditkarte, und Credits verfallen nie. Catch-all-Domains werden immer Teil der E-Mail-Welt sein, besonders im B2B. Der richtige Umgang damit ist ehrliche Erkennung, gefolgt von vorsichtigem Versand. Diese Kombination hält die echten Postfächer erreichbar und verhindert, dass dir die unbekannten schaden.
Häufig gestellte Fragen
Verwandte Artikel
Starte mit sauberen Daten
100 Gratis-Credits bei der Anmeldung. Keine Kreditkarte nötig. Setz den Rat noch heute in die Praxis um.
Kostenlos starten