SaaS Şirketleri İçin E-posta Doğrulama
Her SaaS kayıt formu aynı zamanda sahte, tek kullanımlık ve yanlış yazılmış e-posta adresleri için bir mıknatıstır. Bu adresler dönüşüm metriklerinizi sessizce şişirir, asla ödeme yapmayacak hesaplar için destek ve altyapı kaynaklarını tüketir ve tekrarlanan ücretsiz deneme istismarına kapı açar. Kayıt sırasında doğrulama, kullanıcı tabanınızı ve karar verirken dayandığınız rakamları gerçek tutar.
SaaS ekipleri hesap oluşturmadan önce kayıt sırasında doğrulama yapmalı, deneme istismarına yol açtığında tek kullanımlık adresleri engellemeli ve büyük yaşam döngüsü gönderimlerinden önce mevcut kullanıcıları toplu olarak temizlemelidir. En iyi yaklaşım: gerçek zamanlı API doğrulaması yeni kayıtlar için; buna ek olarak toplu doğrulamayı kullanıcı tabanı bakımı için.
Kayıt Formu, Hatalı Verinin Ön Kapısıdır
Bir SaaS şirketi kayıt akışı üzerine kuruludur. Bu akış hunin başlangıcı, deneme hesaplarının kaynağı ve bir yabancının takip edilen bir kullanıcıya dönüştüğü andır. Aynı zamanda ardına kadar açıktır. Herkes ve her bot, e-posta alanına istediği metni yazıp hesap oluşturabilir.
Sonuç, hiçbir zaman kullanıcıya dönüşmemesi gereken adreslerin sürekli akışıdır. Bazıları, artık karşılama e-postanızı hiç almayacak gerçek potansiyel müşterilerin dürüst yazım hatalarıdır. Bazıları, gerçek bir adres vermeden etrafa göz atmak isteyenlerin kullandığı geçici e-posta hizmetlerinden gelen tek kullanımlık adreslerdir. Diğerleri otomatik istismarla oluşturulur. Özellikle botların oluşturduğu hesaplarda adresin yerel kısmında genellikle ele veren anlamsız karakterler bulunur.
Bu hesapların hiçbiri gerçek bir fırsatı temsil etmez. Çoğu hiç dönüşmez ve birçoğunun dönüşme ihtimali de hiç yoktu. Ancak her biri gerçek bir kullanıcıymış gibi sayılır, saklanır, desteklenir ve e-posta alır; maliyet de tam burada birikir.
Sahte ve Geçersiz Kayıtlar Aslında Neye Mal Olur?
Sahte bir hesabı zararsız diye geçiştirmek cazip gelebilir. Ama değildir. Zarar dört ayrı yerde kendini gösterir.
Çarpık metrikler
SaaS şirketleri huni rakamlarıyla yönetilir: kayıtlar, aktivasyon oranı, denemeden ücretliye dönüşüm. Her sahte veya geçersiz kayıt hunin üst kısmını şişirir ve dönüşüm oranını aşağı çeker, çünkü payda hiçbir zaman gerçek potansiyel müşteri olmamış hesaplarla doludur. Sonunda ürün ve pazara giriş kararlarını gerçek pazarınızı tanımlamayan verilere göre verirsiniz. Karşılama sürecinde yapılan gerçek bir iyileştirme, yalnızca kohort çöp kayıtlarla dolu olduğu için başarısızlık gibi görünebilir.
Boşa giden altyapı ve destek
Sahte hesaplar yine de kaynak tüketir. Veritabanı satırlarını doldurur, işlem gücü ve depolama alanı kaplar ve bazen arka planda etkinlik üretirler. Bir insana ulaştıklarında, ödeme yapan müşterilere ayrılması gereken destek kapasitesini tüketirler. Bunların hiçbiri gelire dönüşmez, ama hepsi hatalı kayıtların hacmiyle birlikte büyür.
Deneme istismarı
Ürününüz ücretsiz deneme sunuyorsa, geçersiz ve tek kullanımlık e-postalar deneme istismarını mümkün kılan mekanizmadır. İstismarcının bakış açısından hesap basittir: bir deneme iki haftalık erişim veriyorsa ve hesap oluşturmak bir dakika sürüyorsa, yeni tek kullanımlık adresler arasında geçiş yapmaya istekli herkes ücretli ürününüzü süresiz olarak ücretsiz kullanabilir. Tek kullanımlık adres, tüm düzenin dayandığı ucuz ve yenilenebilir kaynaktır.
Zarar gören e-posta teslim edilebilirliği
SaaS ürünleri yoğun yaşam döngüsü göndericileridir: doğrulama e-postaları, karşılama sekansları, özellik duyuruları, fatura bildirimleri. Kullanıcı tabanınızdaki geçersiz adresler, her gönderimde kalıcı geri dönmelere (hard bounce) dönüşür. E-posta sağlayıcıları yüksek kalıcı geri dönme oranını düşük liste kalitesinin işareti olarak okur ve gelen kutusu yerleşiminizi düşürerek karşılık verir; böylece gerçek kullanıcılarınız bile önemli mesajları kaçırmaya başlar. Pratik bir geri dönme oranı ölçütü şudur: toplam geri dönmeleri 3%'ün altında tutun, 3% ile 5% arasını temizlik uyarısı olarak görün ve 5%'in üzerindeki her oranı yüksek risk sayın.
E-posta Doğrulama Bunu Kaynağında Nasıl Çözer?
E-posta doğrulama bir adresin gerçek olup olmadığını ve e-posta alıp alamadığını kontrol eder ve bunu kullanıcıya hiçbir şey göndermeden yapar. Kayıt akışına bağlandığında, hatalı veriyi daha hesap oluşmadan durdurur; bu da sonradan tespit edip temizlemekten çok daha ucuzdur.
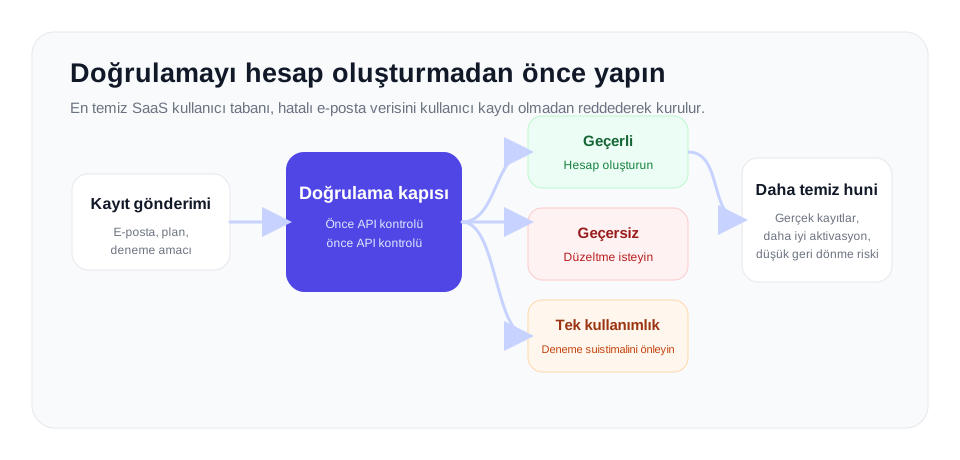
| Kayıt sonucu | Ürün kararı | Bu politika neden işe yarar? |
|---|---|---|
| Teslim edilebilir | Hesabı oluşturun ve karşılama sürecine devam edin. | Kullanıcı aktivasyon, yaşam döngüsü, fatura ve güvenlik mesajlarını alabilir. |
| Geçersiz | Hesap oluşturmadan önce bir düzeltme uyarısı gösterin. | Gerçek potansiyel müşteriler yazım hatalarını düzeltebilir, sahte adresler ise hiçbir zaman kullanıcıya dönüşmez. |
| Tek kullanımlık | Ücretsiz deneme oluşturmayı engelleyin veya kullanıcıyı daha sıkı bir yola yönlendirin. | Tek kullanımlık adresler, tekrarlanan deneme istismarını ve düşük niyetli kayıtları kolaylaştıran yaygın bir etkendir. |
| Catch-all | Etkileşim kaliteyi kanıtlayana kadar bir onay adımıyla veya daha düşük güven durumuyla izin verin. | Alan adı e-postaları geniş çapta kabul ediyor olabilir; bu yüzden posta kutusu aynı kesinlikle onaylanmaz. |
Tek kullanımlık adresleri engelleyin
Tek kullanımlık adres tespiti, geçici ve atılabilir e-posta hizmetlerinden gelen adresleri belirler. Bir SaaS ürünü için bu en değerli kontroldür, çünkü tek kullanımlık adres deneme istismarının motoru ve düşük niyetli ya da sahte bir kaydın güçlü bir sinyalidir. Tek kullanımlık adresleri formda engellemek, sınırsız denemeye giden en ucuz yolu ortadan kaldırır ve istismarı, değeceğinden çok daha zahmetli hâle getirir.
Geçersiz adresleri reddedin
Canlı teslim edilebilirlik kontrolü, yani sözdizimi kontrolü, MX ve DNS sorgusu ve posta kutusuyla canlı bir SMTP el sıkışması, adresin gerçekten e-posta alıp alamadığını teyit eder. Bu, hem dürüst yazım hatasını hem de bir botun ürettiği anlamsız adresi yakalar. Teslim edilemeyen bir adresi kayıt sırasında reddetmek, potansiyel müşteriden adresi anında düzeltmesinin istenmesi demektir; böylece gerçek bir kullanıcı bir yazım hatası yüzünden sessizce kaybedilmez ve sahte bir hesap hiç oluşturulmaz.
Rol tabanlı adresleri işaretleyin ve catch-all'ı dürüstçe ele alın
Rol tabanlı tespit, karşılama sürecinde farklı ele almak isteyebileceğiniz admin@ veya info@ gibi genel adresleri işaretler. Bazı şirket alan adları catch-all olduğundan ve her adrese gelen e-postayı kabul ettiğinden, doğrulama oradaki tek bir posta kutusunu her zaman onaylayamaz. İyi bir doğrulayıcı bunu açıkça söyler: catch-all tespiti yapar ve adresi tahmin yürütmek yerine catch-all olarak raporlar; böylece yanıltılmak yerine kendi politikanızı, örneğin ek bir onay adımını uygulayabilirsiniz.
SaaS Ürününde Doğrulama Nereye Konmalı?
En önemli yer, gerçek zamanlı olarak kayıt formunun kendisidir. Kullanıcı e-postasını gönderirken bir doğrulama API'si çağrısı, hesap oluşturulmadan önce adresi doğrular. Adres geçersizse form satır içi bir hata gösterir ve düzeltme ister; bu da yalnızca yazım hatası yapan gerçek kullanıcıları geri kazandırır. Adres tek kullanımlıksa kayıt engellenebilir veya daha sıkı bir yola yönlendirilebilir. Bu, hesap oluşmadan önce gerçekleştiği için kullanıcı tabanınız temizlikle değil, tasarım gereği temiz kalır.
Birçok SaaS ekibi deneme aktivasyonunda ikinci bir kontrol noktası ekler; istismara karşı ek bir kapı olarak deneme erişimi vermeden önce yeniden doğrular ve bunu artı işaretli Gmail varyasyonlarını normalleştirmek gibi önlemlerle birleştirir. Kayıt sırasında doğrulama, e-posta onay adımıyla birlikte de iyi çalışır: doğrulama posta kutusunun var olduğunu, onay tıklaması ise kişinin onu kontrol ettiğini kanıtlar.
Son olarak, düzenli toplu doğrulamayı işlemini mevcut kullanıcı ve kişi listelerinizde çalıştırın. E-posta adresleri zamanla eskir, bu yüzden kayıt sırasında gerçek ve doğrulanmış olan kullanıcılarda bile, insanlar iş ve sağlayıcı değiştirdikçe ölü adresler birikir. Büyük yaşam döngüsü gönderimlerinden önce yapılan toplu bir temizlik geri dönme oranlarını düşük, gönderici itibarınızı sağlıklı tutar. Çoğu SaaS şirketinin vardığı düzen, birincil kapı olarak kayıtta gerçek zamanlı doğrulama ve bakım için düzenli toplu temizliktir.
- Doğrulamayı karşılama e-postası geri döndükten sonra değil, hesap satırı oluşturulmadan önce yapın.
- Sonuç kategorilerini kaydedin; böylece ürün, büyüme ve dolandırıcılık ekipleri kayıt kalitesini kanala göre görebilir.
- Büyük yaşam döngüsü kampanyalarından önce ücretsiz deneme, pasif kullanıcı ve bülten segmentlerini temizleyin.
- Kontrolün kanıtı için e-posta onayını koruyun; posta kutusunun e-posta alabildiğinin kanıtı için doğrulamayı kullanın.
VeriMails ile Nasıl Doğrulanır
VeriMails, bir SaaS ürününe her iki parçayı da tek hesaptan sunar. REST API bir adresi gerçek zamanlı doğrular ve kayıt formunuzdan veya kayıt uç noktanızdan çağrılmak üzere tasarlanmıştır. Her çağrı, form gönderimi içinde fark edilir bir gecikme olmadan çalışacak kadar hızlı net bir sonuç döndürür ve yanıt, adresin teslim edilebilir, teslim edilemez veya tek kullanımlık olup olmadığını söyler; böylece uygulamanız kabul edebilir, engelleyebilir veya düzeltme isteyebilir. Toplu doğrulama ise mevcut kullanıcı listenizi ele alır: listeyi CSV olarak dışa aktarın ve yükleyin; VeriMails her adresi işaretleyen bir sonuç dosyası döndürür.
API ile ya da toplu olarak, her adres eksiksiz süreçten geçer: sözdizimi doğrulama, MX ve DNS kontrolleri, canlı SMTP el sıkışması, catch-all tespiti, tek kullanımlık adres tespiti ve rol tabanlı adres tespiti. Sonuçlar net doğrulama durumlarıyla döner ve catch-all alan adları onaylanmış bir sonuç gibi gösterilmek yerine dürüstçe catch-all olarak raporlanır.
Fiyatlandırma her aşamadaki ürünler için tasarlandı. Doğrulama e-posta başına $0.0019'dan başlar: 10,000 kredi $19, 5 milyon krediye kadar hacim $1,499; düzenli kayıt hacmi olan ürünler için ise yıllık faturalandırmayla $12.50/ay'dan başlayan yıllık planlar vardır. Gerçek zamanlı ve toplu kontroller aynı kredi bakiyesinden düşer. Her yeni hesap kayıtta kredi kartı gerekmeden 100 ücretsiz kredi içerir ve bu kredilerin süresi asla dolmaz; böylece doğrulamayı kayıt akışınıza bağlayıp hiçbir ödeme yapmadan test edebilirsiniz.
Sıkça Sorulan Sorular
İlgili Makaleler
Temiz Verilerle Başlayın
Kayıtta 100 ücretsiz kredi. Kredi kartı gerekmez. Önerileri bugün uygulamaya geçirin.
Ücretsiz Başlayın