Comment éviter les spam traps en cold email
Les spam traps sont les tueurs silencieux de la délivrabilité en cold email. Vous ne voyez jamais les dégâts se produire, seulement leurs effets. Ce guide explique ce que sont les pièges, les trois types que vous pouvez rencontrer et les habitudes concrètes qui les tiennent à l'écart de votre liste.
Évitez les listes d'origine inconnue, vérifiez avant chaque campagne et retirez les contacts inactifs avant qu'ils ne deviennent un risque. La vérification ne peut pas identifier chaque piège caché, mais elle retire une grande partie des adresses et des mauvaises habitudes de liste qui mènent aux spam traps.
Ce qu'est un spam trap
Un spam trap est une adresse e-mail qui n'existe que dans un seul but : piéger les expéditeurs aux pratiques de liste douteuses. Ces adresses sont gérées par des fournisseurs de messagerie, des fournisseurs d'accès à internet et des organisations anti-spam. Vu de l'extérieur, un spam trap ressemble à une adresse e-mail ordinaire. Il n'en est rien. Personne ne le lit, et aucun expéditeur légitime ne devrait jamais l'avoir dans sa liste.
C'est tout l'enjeu. Un expéditeur légitime construit sa liste à partir de personnes qui ont donné leur adresse en connaissance de cause, et il retire les adresses qui deviennent silencieuses. Avec ces pratiques, un spam trap ne peut jamais se retrouver dans la liste, puisque personne ne l'a jamais inscrit. Quand un message arrive sur un spam trap, l'opérateur en tire donc une conclusion logique : cet expéditeur a soit obtenu des adresses sans consentement, soit omis de nettoyer les adresses obsolètes. Dans les deux cas, la réputation de l'expéditeur en pâtit.
Le cold email y est particulièrement exposé. Par définition, la prospection à froid s'adresse à des personnes qui ne se sont jamais inscrites, et les listes de prospection sont construites à partir des sources mêmes, scraping et bases de données tierces, que les spam traps sont conçus pour piéger. Comprendre les pièges est la première étape pour les éviter.
Les trois types de spam traps
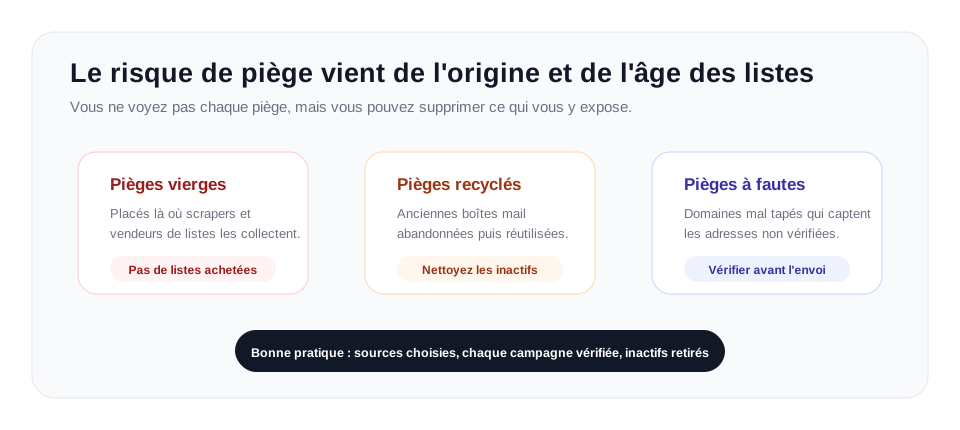
Les spam traps se présentent sous trois formes, et chacune révèle à l'opérateur quelque chose de différent sur l'expéditeur qui l'a touché.
Pièges vierges
Un piège vierge est une adresse qui n'a jamais appartenu à une vraie personne. Des organisations anti-spam créent ces adresses et les disséminent discrètement sur le web, sur des pages, dans des annuaires, là où un scraper les récupérerait mais jamais un humain. Comme un piège vierge n'a jamais été une vraie boîte, il ne peut en aucun cas se retrouver légitimement dans une liste basée sur le consentement. En toucher un est un signal fort que vous avez scrapé le web, acheté une liste ou récupéré des adresses d'une source non vérifiée. Les pièges vierges sont la preuve la plus nette d'une absence de consentement, et ils entraînent la pénalité la plus lourde.
Pièges recyclés
Un piège recyclé était autrefois une adresse réelle et fonctionnelle appartenant à une vraie personne. Cette personne l'a abandonnée, la boîte est devenue dormante et, après une longue période d'inactivité, le fournisseur a récupéré l'adresse pour la transformer en piège. Les pièges recyclés sanctionnent un autre manquement : une mauvaise hygiène des listes. Si vous écrivez à une adresse morte depuis assez longtemps pour avoir été recyclée, c'est que vous n'avez pas nettoyé votre liste et que vous envoyez encore à des contacts qui ont cessé d'interagir depuis longtemps. Toucher des pièges recyclés signale que vous n'entretenez pas votre liste.
Pièges à fautes de frappe
Un piège à fautes de frappe, aussi appelé piège malformé, repose sur une faute d'orthographe courante d'un domaine populaire. Pensez à gnail.com, gmial.com ou hotnail.com au lieu du vrai domaine, ou à une faute fréquente d'extension là où .com était prévu. Les gens se trompent sans cesse en tapant leur propre adresse, et ces adresses erronées sont collectées à l'inscription et sur les formulaires web. Les opérateurs anti-spam enregistrent ces domaines mal orthographiés et les transforment en pièges. Toucher un piège à fautes de frappe signale un manquement précis : vous n'avez pas vérifié vos adresses avant d'envoyer. Une étape de vérification aurait repéré le mauvais domaine.
Ce qui se passe quand vous en touchez un
Le danger des spam traps, c'est que les dégâts sont invisibles au moment où ils se produisent. Aucun rebond, aucune erreur, aucune notification. L'adresse piège accepte votre message exactement comme une vraie boîte. Vous ne le découvrez que plus tard, quand votre délivrabilité a déjà chuté.
Toucher un spam trap nuit à votre réputation d'expéditeur. Les fournisseurs de messagerie et les organisations anti-spam qui gèrent les pièges partagent leurs constats, et chaque piège touché alimente les scores de réputation qui décident où atterrissent vos prochains e-mails. Touchez assez de pièges, ou un seul piège vierge, et votre domaine ou votre IP d'envoi peut se retrouver sur une liste de blocage. C'est une sanction lourde, car de nombreux fournisseurs consultent les mêmes listes de blocage : la conséquence ne se limite pas à un seul fournisseur de messagerie. Vos messages commencent à atterrir en spam sur une large part de l'écosystème e-mail, tout à la fois.
C'est particulièrement dangereux en 2026, vu la façon dont les nouveaux domaines sont traités. Les fournisseurs de messagerie examinent désormais de près les nouveaux domaines d'envoi lors de leurs premières campagnes, quand aucune réputation établie ne peut servir de filet. Un spam trap touché lors de ces premiers envois indique au fournisseur que votre processus d'acquisition est mauvais, et vos e-mails sont immédiatement filtrés. Un nouveau domaine de cold email peut être compromis avant même d'avoir eu sa chance.
Comment tenir les pièges à l'écart de votre liste
Éviter les spam traps ne tient pas à une seule astuce. Il s'agit de supprimer les conditions qui laissent entrer les pièges dans une liste. Quelques habitudes constantes font presque tout le travail.
N'achetez et ne scrapez jamais de listes
Les listes achetées et scrapées sont de loin la première source de pièges vierges, car c'est précisément en les disséminant là où les scrapers et les vendeurs de listes les trouveront que l'on déploie ces pièges. Il est impossible d'acheter une liste en étant sûr qu'elle ne contient aucun piège. Construisez plutôt vos données de contact à partir de sources que vous maîtrisez, et trouvez vos prospects via des canaux identifiables fondés sur l'intention plutôt que dans des fichiers en vrac d'origine inconnue.
Vérifiez chaque adresse avant chaque campagne
Vérification est la défense directe contre les pièges à fautes de frappe et une défense solide contre les pièges recyclés. Une adresse piège à faute de frappe repose sur un domaine mal orthographié, et un contrôle MX et DNS montrera que ce domaine n'est pas une destination de messagerie légitime. Un piège recyclé a généralement un long historique d'inactivité, et la vérification aide à faire ressortir les adresses invalides et abandonnées qui gravitent autour. Passer votre liste en vérification avant l'envoi élimine ces adresses à risque avant qu'elles ne causent des dégâts.
Nettoyez régulièrement les contacts inactifs
Les pièges recyclés existent parce que des adresses deviennent dormantes et restent dans les listes. Auditez votre liste tous les trois à six mois, selon votre fréquence d'envoi, et retirez les contacts qui n'ont montré aucun engagement depuis longtemps. Une adresse inactive depuis de nombreux mois est candidate à devenir un piège recyclé, et continuer à lui écrire est un risque sans aucun bénéfice.
Vérifiez au moment de la collecte
La défense la plus efficace contre les pièges à fautes de frappe consiste à intercepter l'erreur au moment même où elle est tapée. Vérification en temps réel sur un formulaire d'inscription ou de lead contrôle l'adresse au moment où le visiteur la soumet : une adresse avec une faute dans le domaine est rejetée avant d'entrer dans votre base. La mauvaise adresse n'est jamais enregistrée, elle ne peut donc jamais se retrouver dans une future campagne.
Augmentez vos envois progressivement et surveillez votre réputation
Augmentez le volume progressivement plutôt que de bombarder une nouvelle liste à pleine vitesse, et surveillez votre réputation d'expéditeur avec des outils comme Google Postmaster Tools. Une chute soudaine du placement en boîte de réception est souvent le premier signe visible d'un problème de pièges, et la repérer tôt vous permet d'arrêter et de nettoyer avant que les dégâts ne s'aggravent.
Mettez en pause les imports à risque avant l'envoi
Si vous héritez d'une liste, importez un fichier enrichi ou fusionnez des contacts issus de plusieurs outils, considérez la première campagne comme à haut risque tant que les adresses ne sont pas nettoyées. Passez le fichier en vérification en masse, retirez les adresses invalides et jetables, puis comparez vos premiers rebonds aux benchmarks de taux de bounce avant d'augmenter le volume.
Checklist de prévention des pièges
| Mesure | À utiliser quand | Risque de piège réduit |
|---|---|---|
| Refuser les fichiers achetés ou scrapés | L'origine d'une liste est floue ou impossible à auditer | Pièges vierges disséminés sur des pages web publiques et dans des listes vendues |
| Vérifiez avant chaque campagne | Une liste a été constituée, importée, enrichie ou réutilisée | Domaines avec fautes de frappe, boîtes invalides et adresses obsolètes proches des pièges recyclés |
| Retirer les contacts inactifs depuis longtemps | Les contacts n'ont ni ouvert, ni cliqué, ni répondu, ni converti depuis des mois | Pièges recyclés issus de boîtes abandonnées |
| Vérifier à la collecte | Un formulaire, un paiement ou un lead magnet collecte des adresses | Pièges à fautes de frappe, avant même qu'ils n'atteignent la base |
| Monter en charge progressivement sur les nouveaux domaines | Une nouvelle identité d'envoi a peu d'historique | Perte rapide de réputation due aux pièges touchés dès le départ |
Que faire si vous soupçonnez un piège touché
Vous découvrez généralement les dégâts d'un piège de façon indirecte : le placement en boîte de réception baisse, la réputation du domaine chute ou le placement en spam augmente alors que la campagne semblait normale. Considérez-le comme le moment d'arrêter et de nettoyer.
| Étape | Action | Pourquoi c'est utile |
|---|---|---|
| Mettre en pause le segment à risque | Arrêtez d'envoyer à la liste ou à la source qui a changé le plus récemment. | Plus de volume peut transformer un petit accroc de réputation en problème de délivrabilité plus large. |
| Vérifier les seuils de rebond | Comparez la dernière campagne aux seuils de taux de rebond : moins de 3%, de 3% à 5% et plus de 5%. | Un pic indique souvent des adresses obsolètes ou non vérifiées liées au même problème de qualité de liste. |
| Vérifier et exclure | Passez le reste du fichier en vérification en masse et retirez les lignes invalides, jetables et à haut risque. | Le nettoyage élimine le risque lié aux adresses environnantes avant de tester à nouveau. |
| Redémarrer plus petit | Ne reprenez qu'avec des contacts vérifiés et bien ciblés, et un volume quotidien prudent. | Les fournisseurs de messagerie réagissent mieux à des e-mails réguliers et pertinents qu'à des envois massifs de rattrapage. |
Pour un plan de reprise plus complet, associez cette démarche au guide de délivrabilité du cold email et gardez volontairement le prochain envoi réduit jusqu'à ce que l'engagement et la réputation se stabilisent.
Comment VeriMails réduit le risque de pièges
Aucun service de vérification ne peut identifier chaque piège vierge ou recyclé caché, car un piège bien conçu est fait pour être indiscernable d'une vraie boîte. Tout service qui prétend tous les repérer promet trop. Ce que fait la vérification est bien plus utile en pratique : elle supprime les conditions qui mènent aux pièges.
VeriMails effectue un contrôle en plusieurs couches sur chaque adresse. La validation de syntaxe et la recherche MX et DNS interceptent les adresses dont le domaine comporte une faute, à la base des pièges à fautes de frappe, en confirmant si le domaine est bien une destination de messagerie légitime. L'échange SMTP en direct identifie les adresses invalides et qui ne répondent pas, celles qui gravitent autour des pièges recyclés et trahissent une liste mal entretenue. Détection des catch-all, la détection des domaines jetables et la détection des adresses génériques signalent d'autres adresses à traiter avec prudence. Le contrôle est conçu pour un nettoyage de listes fiable et renvoie un résultat clair pour chaque adresse.
Vérifiez toute une liste de prospects avec la vérification CSV en masse avant une campagne, ou vérifiez les adresses une par une via l' API REST à mesure qu'elles entrent dans vos outils. Consultez les tarifs VeriMails actuels pour choisir entre des packs de crédits ponctuels et des formules mensuelles.
Questions fréquentes
Articles liés
Partez de données propres
100 crédits gratuits à l'inscription. Sans carte bancaire. Mettez ces conseils en pratique dès aujourd'hui.
Commencer gratuitement